TenthMatrix WSL Vault
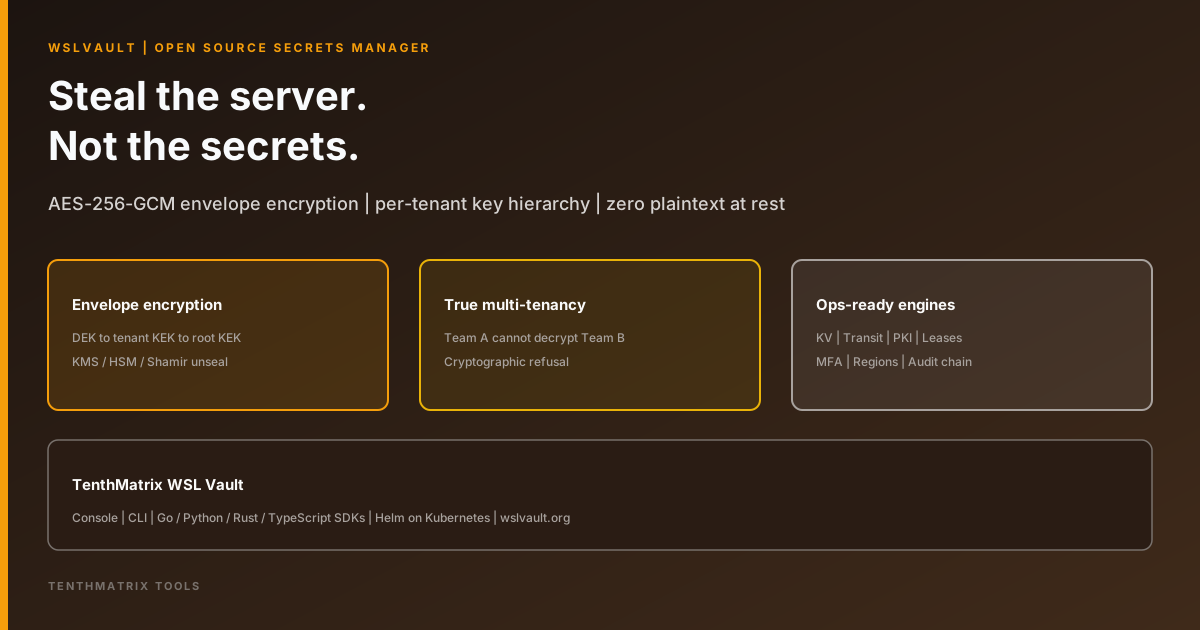
偷得走服务器,偷不走密钥。
基于 AES-256-GCM 信封加密和按租户密钥层级构建的开源自托管密钥管理——即便磁盘被盗、数据库被导出或主机被攻破,攻击者拿到的也只是无法解开的密文。
什么是 WSLVault?
WSLVault 是兼容 Vault 的密钥平台,面向希望实现静态加密多租户、磁盘上不留明文的运维人员。可通过 steel/brass Web 控制台、CLI、Go/Python/Rust/TypeScript SDK 或 MCP 操作——并支持在 Kubernetes 上以 Helm/GitOps 部署。
Watch the overview
20 分钟介绍 — 偷得走服务器,偷不走密钥
在 YouTube 上观看
在 YouTube 上观看: 20 分钟介绍 — 偷得走服务器,偷不走密钥
为何安全模型至关重要
真正的多租户
A 团队无法解密 B 团队的数据——这是密码学层面的拒绝,而非应用层的疏漏。
信封加密
DEK → 租户 KEK → 根 KEK(KMS / HSM / Shamir)。密钥在写入磁盘前即已封装。
您需要的引擎
版本化 KV、transit 加密、PKI、动态租约、身份策略和 MFA。
高可用与审计
双活多区域复制,以及防篡改的哈希链审计记录。
密钥所需的一切,尽在一个 API
版本化 KV 密钥
兼容 Vault 的 KV v2:版本化读写、check-and-set、软删除与彻底销毁——每个值在存储前都已封装。
Transit 引擎
加密、解密、签名和验证,明文密钥永不离开保险库。轮换密钥时,旧密文仍可读取。
PKI 与证书
私有 CA、角色和短期证书。CA 私钥经信封加密,绝不以明文存储。
动态租约
凭据即租约:可真正签发、列出、续期和吊销。吊销后访问立即终止。
身份与 MFA
TOTP 双因素认证、恢复码、针对 API 密钥和 JWT 的细粒度策略——另支持 SCIM、LDAP、OIDC、mTLS 和工作负载认证。
静态零明文
导出数据库得到的只是由数据库从未见过的密钥封装的密文。偷走磁盘 ≠ 偷走密钥。
云原生且可脚本化
使用 Helm chart 和 Kubernetes operator 交付,以 GitOps 驱动,用 Prometheus 采集指标,并可通过您选择的语言访问 WSLVault——或由 AI 智能体经内置 MCP 服务器访问。
搭建您自己的保险库
克隆仓库、安装 Helm chart,然后解封。TenthMatrix 帮助运维人员以与 WSL Proxy 和 Ring Promoter 相同的边缘与推进规范运行 WSLVault。