TenthMatrix WSL Proxy
API 网关、CDN 与企业级 WAF — 产品概览
TenthMatrix WSL Proxy(WSLProxy)是 TenthMatrix 完整的 API 网关与 CDN 边缘控制平面。它部署在源站之前,依据实时 JSON 和 MCP 配置逐请求决定处理方式——路由、防护、缓存与观测——每次规则变更都无需重载 nginx。
什么是 TenthMatrix WSL Proxy?
WSLProxy 是基于 OpenResty 的动态 API 网关和反向代理。运维人员可通过管理界面、REST API、MCP 工具或 wslproxy-cli 管理虚拟主机、路由规则、WAF 策略、缓存、流量拆分和边缘 POP。日常规则在热路径上即时生效;仅当服务器级 listen 或 SSL 配置块变更时才重载 nginx。
Watch the overview
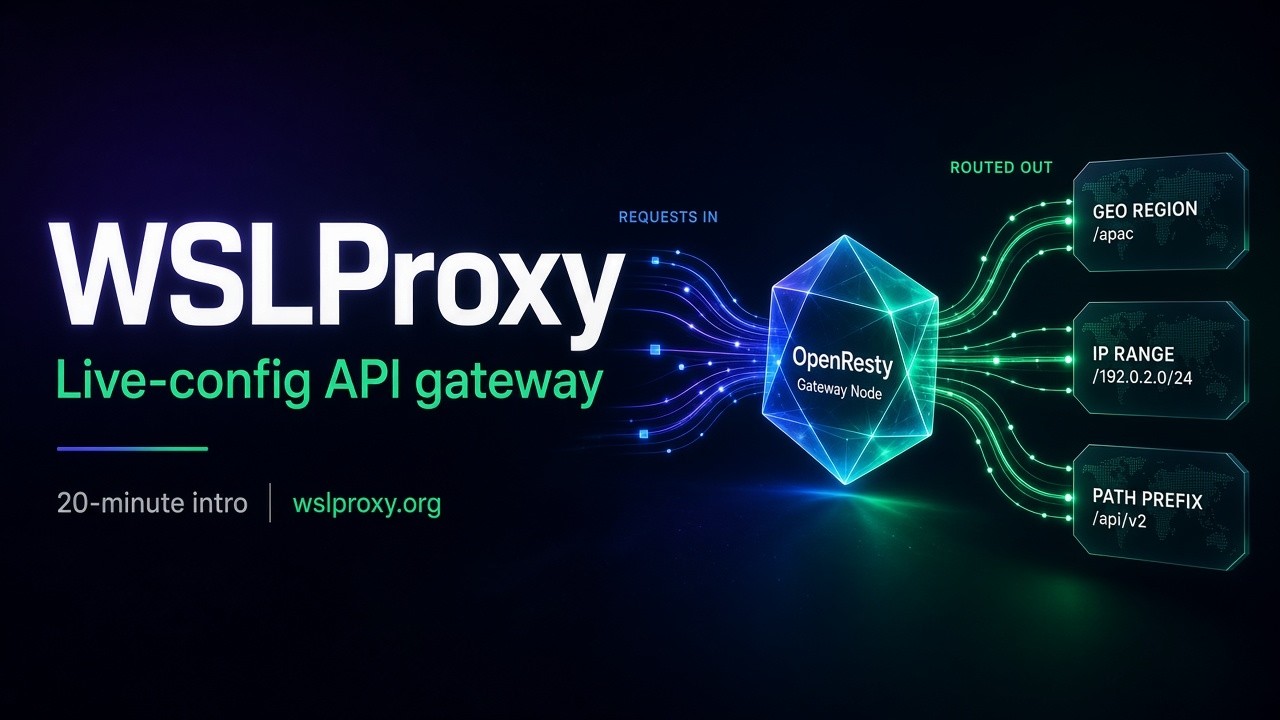
观看:TenthMatrix WSL Proxy 介绍
观看
在 YouTube 上观看: 观看:TenthMatrix WSL Proxy 介绍wslproxy.org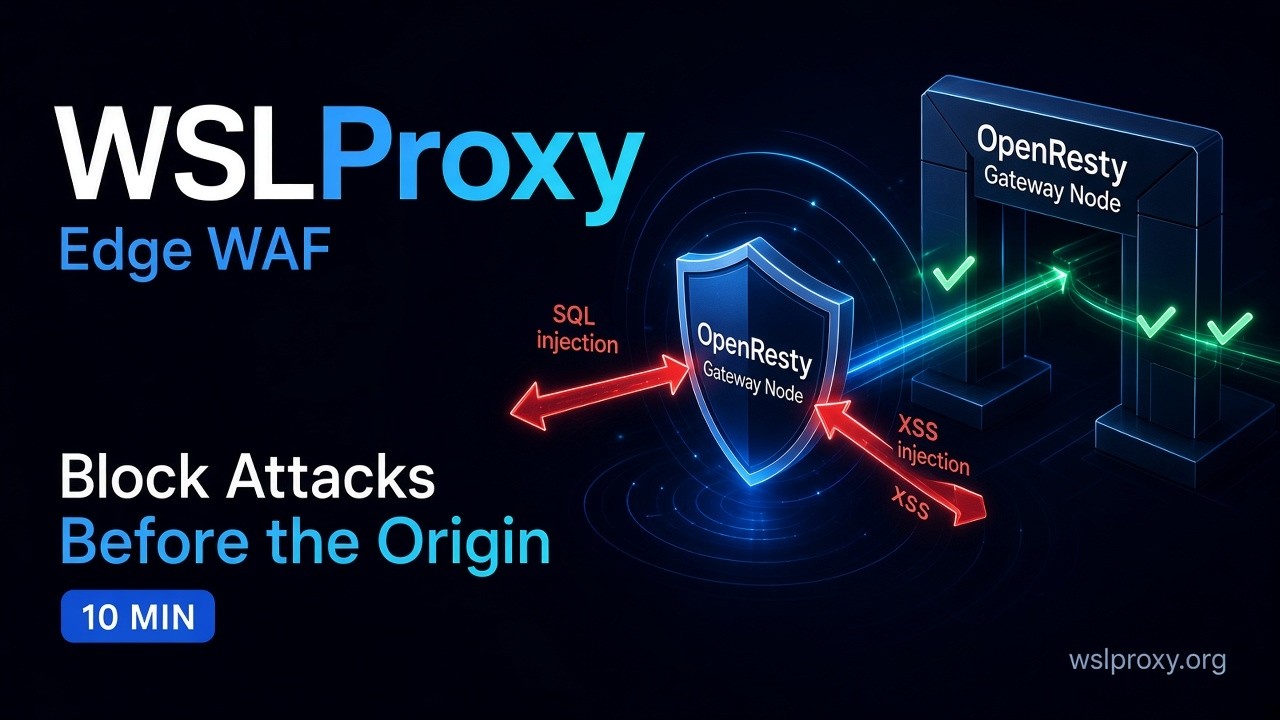
观看:WSL Proxy WAF 导览
观看
在 YouTube 上观看: 观看:WSL Proxy WAF 导览wslproxy.org/waf
代理如何工作
就像一本解决方案手册:匹配一次,逐请求决策,然后代理或防护。普通规则变更时,控制平面无需重启边缘节点。
请求到达 POP
浏览器、API 和智能体访问 TenthMatrix WSL Proxy 边缘节点(Docker、Ansible 裸机 POP 或 k3s Helm ingress)。OpenResty 接收 TLS 并进入 Lua 热路径。
匹配路由规则
gateway_ack.lua 加载虚拟主机,并从磁盘或 Redis 评估实时规则:路径、IP、国家、JWT、S3、Cookie 等。由优先级和精确度决定胜出规则——无需重载 nginx。
流水线:限流 → WAF → 响应
网关流水线先执行限流,再运行 WAF 引擎(阶段 + 签名),最后由 gateway_resp.lua 应用响应动作和负载均衡超时设置。
决定结果
典型结果:305 反向代理到上游、301/302 重定向、静态 HTML 拦截页、CAPTCHA 质询,或带支持 ID 头的 403 WAF 拦截。
负载均衡与观测
对于代理响应,balancer_by_lua 采用加权、轮询、金丝雀、会话保持或最少连接策略。健康状况、指标和流量统计会输送给运维和 AI 日志钩子。
运维人员与智能体驱动配置
人类使用管理界面 / CLI;智能体通过 REST 或 MCP 工具对服务器、规则和 WAF 绑定进行增删改查——同一界面,支持 GitOps 式 pull/push。
| Code | 含义 |
|---|---|
| 305 | 反向代理到上游(网关主路径) |
| 301 / 302 | 重定向 |
| 200 HTML | 静态 / 品牌化拦截页或插页 |
| CAPTCHA | 继续前进行质询 |
| 403 WAF | 被 WAF 拦截,附带 X-WAF-* 和 X-Support-ID 头 |
产品主要功能详解
打造受管边缘所需的一切:路由、安全、CDN 缓存、多 POP 分发,以及人类与智能体都能驱动的控制平面。
动态路由规则
可按路径、IP、国家、JWT 声明、S3 风格键和 Cookie 匹配。动作包括反向代理、重定向、HTML 响应和 CAPTCHA。规则按优先级排序,同级时以精确度决胜,最精确的路由胜出,无需重启 nginx。
流量工程
支持加权、轮询、基于请求头的金丝雀、Cookie 会话保持和最少连接负载均衡。金丝雀表现健康时,可在控制平面推进或回滚后端——也可一键撤回。
企业级 WAF 引擎 v2
策略包可按域名、服务和路由绑定。阶段涵盖方法白名单、文件类型拒绝、IP/地理列表、JWT 算法策略、JSON 请求体配置、暴力破解速率和 OpenAPI 正向安全——外加受管攻击签名和异常评分。支持拦截或透明(监控)模式。
CDN 与边缘缓存
边缘静态缓存、可选的 Docker blob 缓存和 Varnish 钩子,在源站前构建 CDN 式缓存层——非常适合营销网站、API 文档和制品分发,与 API 网关流量并行。
SSL 与 HTTPS
auto-ssl / Let’s Encrypt、按域名的 SSL JSON 以及强制 HTTPS 策略,让每个虚拟主机都能在 POP 正确终止 TLS。
多 POP + DNS
声明边缘位置,并在安全护栏下配置 Cloudflare A 记录。常见的生产模式是:公共 POP → k3s NodePort → wslproxy-ingress Helm → 应用 Pod。
控制平面
React Admin 与 Next.js 仪表盘、Swagger REST、面向 Claude/Cursor 的 MCP 工具,以及用于 pull/push/diff/verify 工作流的 wslproxy-cli 镜像(ghcr.io/bwalia/wslproxy-cli)。
随处部署
实验环境用 Docker Compose,裸机或虚拟机 POP 用 Ansible,k3s / Kubernetes 用 Helm ingress-controller chart——跨环境统一的产品体验。
可观测性
/health, /healthz, /ready, Prometheus /metrics, traffic stats, structured WAF security logs, and AI log analysis hooks for SRE teams.
WAF 规则与执行
WAF 运行在 OpenResty 请求路径中(借鉴企业级 NGINX WAF 模式)。默认故障放行,WAF 缺陷不会导致网站宕机;每次拦截都可解释;并向后兼容简单的 v1 规则列表。如需导览和深入解析,请参阅下方相关阅读——或观看本页的 WAF 视频。
请求路径流水线
- rewrite_by_lua:gateway_ack.lua 选择路由规则
- gateway_pipeline.execute():限流 → WAF → 继续
- waf_engine.inspect():加载策略、解析绑定、运行各阶段,然后执行签名
- 拦截时:403 + X-WAF-Block、X-WAF-Rule、X-WAF-Violation、X-Support-ID
阶段流水线(签名之前)
| Code | 阶段 | 详情 |
|---|---|---|
| VIOL_METHOD | 方法白名单 | 仅允许指定的 HTTP 方法(如 GET、POST、HEAD、OPTIONS)。 |
| VIOL_FILETYPE | 文件类型拒绝 | 拦截敏感扩展名,如 .env、.sql、.bak、.git、.pem。 |
| VIOL_IP_DENY / VIOL_GEO | IP 列表与地理位置 | 允许/拒绝 CIDR,并通过 IP2Location 类数据库拒绝特定国家。 |
| VIOL_JWT_ALG | JWT 算法策略 | 拒绝弱算法(none、HS256);按需强制使用 RS256/ES256。 |
| VIOL_JSON_SIZE / DEPTH | JSON 请求体配置 | 限制 JSON 深度和请求体大小,防止解析器滥用。 |
| VIOL_BRUTE_FORCE | 暴力破解速率 | 按路径的滑动窗口(如 /api/login),以 IP 为键。 |
| VIOL_OPENAPI_* | OpenAPI 正向安全 | 仅允许已声明的路径+方法(支持模板化路径)。 |
签名规则与治理
每条签名都有稳定的 ID(可寻址单元)、类别/集合、严重级别、匹配目标(url、args、body、headers、cookies、UA 或全部)、正则或字符串模式、动作(block 或 monitor)以及异常分值。
disable
signatures.disable 会完全跳过某条规则。
stage
signatures.stage 在指定时间前仅告警——安全的灰度上线方式,处于暂存期间不计入异常分值。
签名集
整体切换签名集(如 SET_SQLI)的拦截与告警状态,无需逐条重写规则。
异常阈值
累计分值 ≥ 阈值即触发 VIOL_ANOMALY_SCORE,即使没有任何单条签名会单独拦截。
绑定优先级
最精确者胜出:路由覆盖 → 服务器级 waf_mode_override → 策略默认 enforcementMode(blocking 或 transparent/monitor)。每条检测结果都会记录胜出的绑定,让日志能回答“为什么被拦截?”
拦截模式
违规请求返回 403,附带支持 ID 和可选的品牌化拦截页。
透明 / 监控模式
违规仅告警并记录日志——非常适合试运行和预发布环境。
Agents Gateway 与 MCP Gateway
TenthMatrix 正将 WSL Proxy 扩展到智能体时代。承接 HTTP API 的同一边缘,将治理智能体和 Model Context Protocol(MCP)客户端访问工具与后端的方式。
In progress
MCP Gateway(开发中)
位于外部 MCP 服务器前的受管入口——认证桥接、工具/方法允许与拒绝列表、tools/call 审计以及按工具限流。客户端无需持有上游令牌。
In progress
Agents Gateway(开发中)
为多智能体流量提供策略、路由和可观测性——让智能体集群与您的 API 和 CDN 工作负载一样,通过同一 TenthMatrix WSL Proxy 边缘访问源站。
Available
MCP 管理界面(已可用)
WSLProxy 已将自身管理界面以 MCP 工具形式开放给 Claude、Cursor 及其他智能体——无需离开 IDE 即可配置规则、检查边缘。
解决方案架构
客户端和智能体访问 TenthMatrix WSL Proxy POP。边缘匹配实时规则,应用 WAF 和缓存,再负载均衡到源站。运维人员通过管理界面、REST、MCP 或 CLI 掌控一切。
边缘 POP
OpenResty + Lua 热路径:匹配规则、响应、负载均衡后端。
实时配置
规则、WAF 和流量拆分来自磁盘或 Redis——日常变更无需重载 nginx。
控制平面
面向人类与智能体的管理界面、REST、MCP 和 wslproxy-cli。
源站
API、k3s 服务、静态网站,以及未来的 MCP / 智能体上游。
前往产品网站了解更多
访问 wslproxy.org 获取演示、文档及 TenthMatrix WSL Proxy 最新版本。
获取 TenthMatrix WSL Proxy
在 wslproxy.org 了解产品,在 TenthMatrix 阅读 WAF 深度解析,或与我们探讨边缘、CDN、WAF 和智能体网关部署。