TenthMatrix WSL Proxy
API گیٹ وے، CDN اور انٹرپرائز WAF — پروڈکٹ کا جائزہ
TenthMatrix WSL Proxy (WSLProxy) TenthMatrix کا مکمل API گیٹ وے اور CDN ایج کنٹرول پلین ہے۔ یہ آپ کے اوریجنز کے سامنے رہتا ہے اور ہر ریکویسٹ کے لیے طے کرتا ہے کہ کیا ہوگا — روٹ، تحفظ، کیش اور نگرانی — لائیو JSON اور MCP کنفیگز سے، ہر قاعدے کی تبدیلی پر nginx ری لوڈ کیے بغیر۔
TenthMatrix WSL Proxy کیا ہے؟
WSLProxy، OpenResty پر ایک ڈائنامک API گیٹ وے اور ریورس پراکسی ہے۔ آپریٹرز ورچوئل ہوسٹس، روٹنگ قواعد، WAF پالیسیاں، کیش، ٹریفک اسپلٹس اور ایج POPs کو Admin UI، REST API، MCP ٹولز یا wslproxy-cli سے منظم کرتے ہیں۔ روزمرہ کے قواعد ہاٹ پاتھ پر نافذ ہوتے ہیں؛ nginx صرف تب ری لوڈ ہوتا ہے جب سرور لیول کے listen یا SSL بلاکس بدلتے ہیں۔
Watch the overview
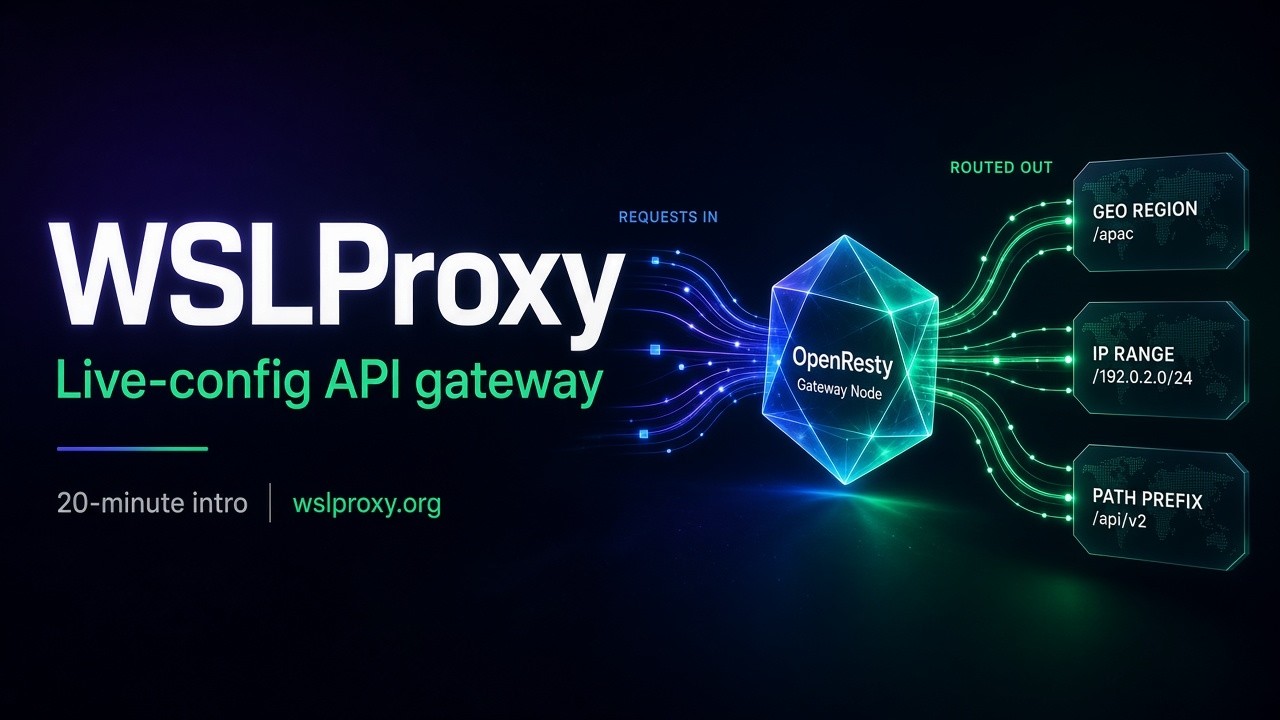
دیکھیں: TenthMatrix WSL Proxy تعارف
دیکھیں
YouTube پر دیکھیں: دیکھیں: TenthMatrix WSL Proxy تعارفwslproxy.org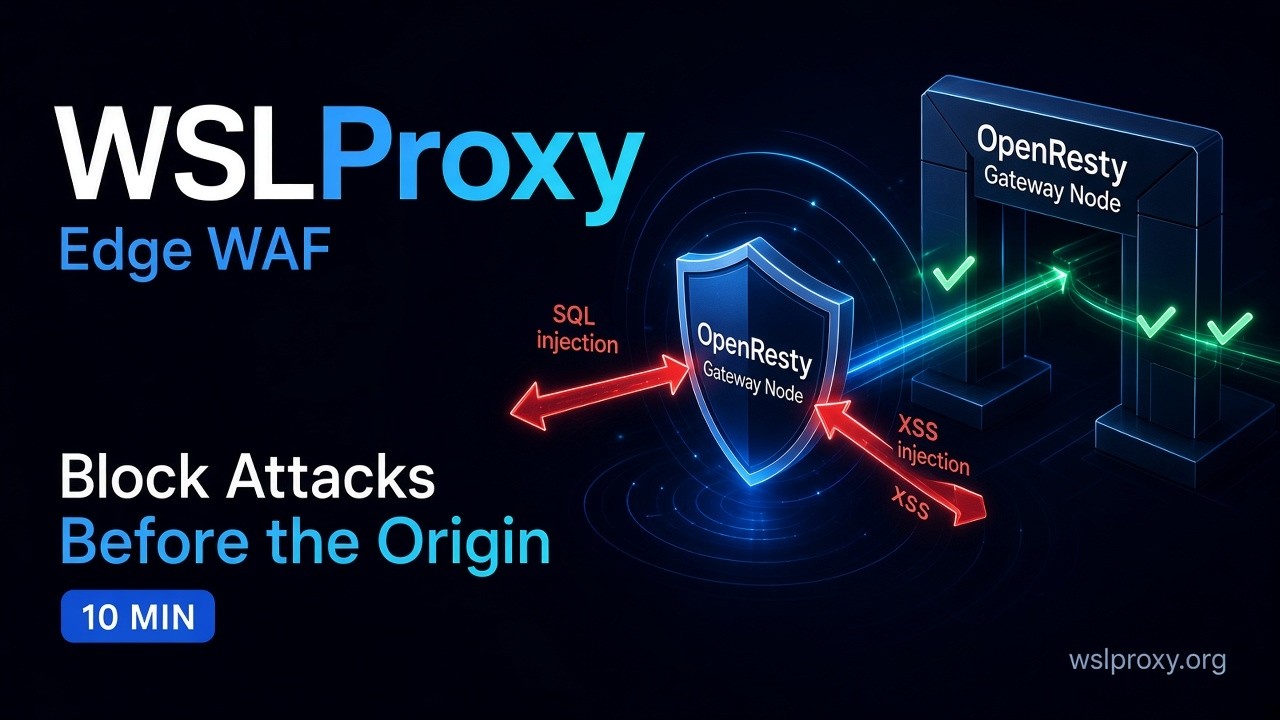
دیکھیں: WSL Proxy WAF ٹور
دیکھیں
YouTube پر دیکھیں: دیکھیں: WSL Proxy WAF ٹورwslproxy.org/waf
پراکسی کیسے کام کرتا ہے
ایک سلوشن پلے بک کی طرح: ایک بار میچ کریں، ہر ریکویسٹ پر فیصلہ کریں، پھر پراکسی کریں یا تحفظ دیں۔ عام قاعدے کی تبدیلیوں کے لیے کنٹرول پلین کو کبھی ایج ری اسٹارٹ نہیں کرنا پڑتا۔
ریکویسٹ POP پر پہنچتی ہے
براؤزرز، APIs اور ایجنٹس TenthMatrix WSL Proxy ایج (Docker، بیئر میٹل Ansible POP، یا k3s Helm ingress) تک پہنچتے ہیں۔ OpenResty TLS قبول کرتا ہے اور Lua ہاٹ پاتھ میں داخل ہوتا ہے۔
روٹنگ قاعدہ میچ کریں
gateway_ack.lua ورچوئل ہوسٹ لوڈ کرتا ہے اور ڈسک یا Redis سے لائیو قواعد کا جائزہ لیتا ہے: path، IP، ملک، JWT، S3، cookie اور مزید۔ ترجیح اور مخصوصیت فاتح چنتی ہیں — کوئی nginx ری لوڈ نہیں۔
پائپ لائن: ریٹ لمٹ → WAF → ریسپانڈ
گیٹ وے پائپ لائن پہلے ریٹ لمٹس چلاتی ہے، پھر WAF انجن (مراحل + سگنیچرز)، پھر gateway_resp.lua ریسپانس ایکشن اور بیلنسر ٹائم آؤٹس لاگو کرتا ہے۔
نتیجہ طے کریں
عام نتائج: upstream پر 305 ریورس پراکسی، 301/302 ری ڈائریکٹ، اسٹیٹک HTML بلاک، CAPTCHA چیلنج، یا سپورٹ ID ہیڈرز کے ساتھ 403 WAF بلاک۔
بیلنس اور نگرانی
پراکسی ریسپانسز کے لیے balancer_by_lua weighted، RR، canary، sticky یا least-conn لاگو کرتا ہے۔ ہیلتھ، میٹرکس اور ٹریفک کے اعداد و شمار آپس اور AI لاگ ہکس کو جاتے ہیں۔
آپریٹرز اور ایجنٹس کنفیگ چلاتے ہیں
انسان Admin UI / CLI استعمال کرتے ہیں؛ ایجنٹس سرورز، قواعد اور WAF بائنڈز کے CRUD کے لیے REST یا MCP ٹولز استعمال کرتے ہیں — ایک ہی سطح، GitOps کے موافق pull/push۔
| Code | مطلب |
|---|---|
| 305 | upstream پر ریورس پراکسی (بنیادی گیٹ وے پاتھ) |
| 301 / 302 | ری ڈائریکٹ |
| 200 HTML | اسٹیٹک / برانڈڈ بلاک یا انٹرسٹیشل |
| CAPTCHA | جاری رکھنے سے پہلے چیلنج |
| 403 WAF | X-WAF-* اور X-Support-ID ہیڈرز کے ساتھ WAF کی جانب سے بلاک |
اہم پروڈکٹ خصوصیات تفصیل سے
منظم ایج کے لیے درکار سب کچھ: روٹنگ، سیکیورٹی، CDN کیش، ملٹی POP ڈیلیوری، اور ایسا کنٹرول پلین جسے انسان اور ایجنٹس دونوں چلا سکیں۔
ڈائنامک روٹنگ قواعد
path، IP، ملک، JWT claims، S3 طرز کی keys اور cookies پر میچ کریں۔ ایکشنز میں ریورس پراکسی، ری ڈائریکٹ، HTML ریسپانسز اور CAPTCHA شامل ہیں۔ قواعد ترجیح کے لحاظ سے ترتیب دیے جاتے ہیں اور برابری پر مخصوصیت فیصلہ کرتی ہے، تاکہ nginx ری اسٹارٹ کیے بغیر سب سے درست روٹ جیتے۔
ٹریفک انجینئرنگ
Weighted، round-robin، ہیڈر پر مبنی canary، cookie sticky سیشنز اور least-conn بیلنسنگ۔ canary صحت مند لگے تو کنٹرول پلین سے بیک اینڈز پروموٹ یا رول بیک کریں — یا ایک ہی ایکشن میں اسے واپس کھینچ لیں۔
انٹرپرائز WAF engine v2
پالیسی پیکس ہر ڈومین، سروس اور روٹ پر بائنڈ ہوتے ہیں۔ مراحل میں میتھڈ allow-list، filetype deny، IP/geo فہرستیں، JWT الگورتھم پالیسی، JSON body پروفائلز، بروٹ فورس ویلاسٹی اور OpenAPI مثبت سیکیورٹی شامل ہیں — ساتھ ہی منظم اٹیک سگنیچرز اور اینوملی اسکورنگ۔ بلاکنگ یا ٹرانسپیرنٹ (مانیٹر) موڈز۔
CDN اور ایج کیش
ایج اسٹیٹک کیش، اختیاری Docker blob کیش اور Varnish ہکس آپ کو اوریجنز کے سامنے CDN جیسی پرت دیتے ہیں — API گیٹ وے ٹریفک کے ساتھ مارکیٹنگ سائٹس، API دستاویزات اور آرٹیفیکٹ ڈیلیوری کے لیے مثالی۔
SSL اور HTTPS
auto-ssl / Let’s Encrypt، فی ڈومین SSL JSON اور force-HTTPS پالیسیاں، تاکہ ہر ورچوئل ہوسٹ POP پر TLS کو درست طریقے سے ٹرمینیٹ کر سکے۔
ملٹی POP + DNS
ایج لوکیشنز کا اعلان کریں اور حفاظتی گارڈ ریلز کے ساتھ Cloudflare A-records پروویژن کریں۔ ایک عام پروڈکشن پیٹرن ہے public POP → k3s NodePort → wslproxy-ingress Helm → app pods۔
کنٹرول پلین
React Admin اور Next.js ڈیش بورڈز، Swagger REST، Claude/Cursor کے لیے MCP ٹولز، اور pull/push/diff/verify ورک فلوز کے لیے wslproxy-cli امیج (ghcr.io/bwalia/wslproxy-cli)۔
کہیں بھی ڈیپلائے کریں
لیبز کے لیے Docker Compose، بیئر میٹل یا VM POPs کے لیے Ansible، اور k3s / Kubernetes کے لیے Helm ingress-controller چارٹس — تمام انوائرنمنٹس میں ایک ہی پروڈکٹ سطح۔
آبزرویبلٹی
/health, /healthz, /ready, Prometheus /metrics, traffic stats, structured WAF security logs, and AI log analysis hooks for SRE teams.
WAF قواعد اور نفاذ
WAF، OpenResty ریکویسٹ پاتھ میں چلتا ہے (انٹرپرائز NGINX WAF پیٹرنز سے متاثر)۔ یہ بطور ڈیفالٹ fail-open ہے تاکہ WAF بگ سائٹ کو ڈاؤن نہ کر سکے، ہر بلاک پر قابلِ وضاحت ہے، اور سادہ v1 قواعد کی فہرستوں کے ساتھ بیک ورڈ کمپیٹیبل ہے۔ رہنمائی شدہ ٹور اور تفصیلی جائزے کے لیے نیچے متعلقہ مواد دیکھیں — یا اس صفحے پر WAF ویڈیو دیکھیں۔
ریکویسٹ پاتھ پائپ لائن
- rewrite_by_lua: gateway_ack.lua روٹنگ قاعدہ منتخب کرتا ہے
- gateway_pipeline.execute(): rate-limit → WAF → continue
- waf_engine.inspect(): پالیسی لوڈ کریں، بائنڈنگ طے کریں، مراحل چلائیں، پھر سگنیچرز
- بلاک پر: 403 + X-WAF-Block، X-WAF-Rule، X-WAF-Violation، X-Support-ID
مراحل کی پائپ لائن (سگنیچرز سے پہلے)
| Code | مرحلہ | تفصیل |
|---|---|---|
| VIOL_METHOD | میتھڈ allow-list | صرف اجازت یافتہ HTTP میتھڈز (مثلاً GET، POST، HEAD، OPTIONS)۔ |
| VIOL_FILETYPE | Filetype deny | .env، .sql، .bak، .git، .pem جیسی حساس ایکسٹینشنز بلاک کریں۔ |
| VIOL_IP_DENY / VIOL_GEO | IP فہرستیں اور geo | CIDRs کو allow/deny کریں اور IP2Location طرز کے DB سے ممالک deny کریں۔ |
| VIOL_JWT_ALG | JWT الگورتھم پالیسی | کمزور algs (none، HS256) deny کریں؛ جہاں ضرورت ہو RS256/ES256 لازمی کریں۔ |
| VIOL_JSON_SIZE / DEPTH | JSON body پروفائل | پارسر کے غلط استعمال کو روکنے کے لیے JSON گہرائی اور body سائز محدود کریں۔ |
| VIOL_BRUTE_FORCE | بروٹ فورس ویلاسٹی | IP کی بنیاد پر فی پاتھ سلائیڈنگ ونڈوز (مثلاً /api/login)۔ |
| VIOL_OPENAPI_* | OpenAPI مثبت سیکیورٹی | صرف اعلان کردہ path+method سطحوں (ٹیمپلیٹڈ پاتھس) کی اجازت دیں۔ |
سگنیچر قواعد اور گورننس
ہر سگنیچر کا ایک مستحکم ID (قابلِ پتہ اکائی)، زمرہ/سیٹ، شدت، میچ ہدف (url، args، body، headers، cookies، UA، یا all)، regex یا string پیٹرن، ایکشن (block یا monitor) اور اینوملی اسکور ہوتا ہے۔
disable
signatures.disable کسی قاعدے کو مکمل طور پر چھوڑ دیتا ہے۔
stage
signatures.stage ایک ٹائم اسٹیمپ تک صرف الارم دیتا ہے — محفوظ رول آؤٹ جو staged رہتے ہوئے کبھی اینوملی اسکور میں حصہ نہیں ڈالتا۔
سگنیچر سیٹس
ہر قاعدہ دوبارہ لکھے بغیر پورے سیٹس (مثلاً SET_SQLI) کو block اور alarm کے درمیان ٹوگل کریں۔
اینوملی تھریشولڈ
مجموعی اسکور ≥ تھریشولڈ ہونے پر VIOL_ANOMALY_SCORE اٹھتا ہے، چاہے کوئی ایک سگنیچر اکیلا بلاک نہ کرے۔
بائنڈنگ کی ترجیح
سب سے مخصوص جیتتا ہے: route override → فی سرور waf_mode_override → پالیسی ڈیفالٹ enforcementMode (blocking یا transparent/monitor)۔ ہر فائنڈنگ درج کرتی ہے کہ کون سی بائنڈنگ جیتی، تاکہ لاگز بتا سکیں “یہ کیوں بلاک ہوا؟”
بلاکنگ
خلاف ورزیاں سپورٹ ID اور اختیاری برانڈڈ بلاک پیج کے ساتھ 403 واپس کرتی ہیں۔
ٹرانسپیرنٹ / مانیٹر
خلاف ورزیاں صرف الارم اور لاگ کرتی ہیں — ڈرائی رن اور اسٹیجنگ کے لیے مثالی۔
Agents Gateway اور MCP Gateway
TenthMatrix، WSL Proxy کو ایجنٹ دور میں وسعت دے رہا ہے۔ HTTP APIs کے سامنے رہنے والا وہی ایج طے کرے گا کہ ایجنٹس اور Model Context Protocol (MCP) کلائنٹس ٹولز اور بیک اینڈز تک کیسے پہنچیں۔
In progress
MCP Gateway (زیرِ تکمیل)
بیرونی MCP سرورز کے سامنے ایک منظم داخلی دروازہ — auth برجنگ، tool/method allow-deny فہرستیں، tools/call کا آڈٹ، اور فی ٹول ریٹ لمٹس۔ کلائنٹس کبھی upstream ٹوکنز نہیں رکھتے۔
In progress
Agents Gateway (زیرِ تکمیل)
ملٹی ایجنٹ ٹریفک کے لیے پالیسی، روٹنگ اور آبزرویبلٹی — تاکہ ایجنٹ فلیٹس آپ کے APIs اور CDN ورک لوڈز والے اسی TenthMatrix WSL Proxy ایج سے اوریجنز تک پہنچیں۔
Available
MCP مینجمنٹ سطح (دستیاب)
WSLProxy پہلے ہی اپنی Admin سطح کو Claude، Cursor اور دیگر ایجنٹس کے لیے MCP ٹولز کے طور پر فراہم کرتا ہے — اپنا IDE چھوڑے بغیر قواعد کنفیگر کریں اور ایج کا معائنہ کریں۔
سلوشن آرکیٹیکچر
کلائنٹس اور ایجنٹس TenthMatrix WSL Proxy POP تک پہنچتے ہیں۔ ایج لائیو قواعد میچ کرتا ہے، WAF اور کیش لاگو کرتا ہے، پھر اوریجنز پر بیلنس کرتا ہے۔ آپریٹرز سب کچھ Admin UI، REST، MCP یا CLI سے چلاتے ہیں۔
ایج POP
OpenResty + Lua ہاٹ پاتھ: قواعد میچ کریں، ریسپانڈ کریں، بیک اینڈز بیلنس کریں۔
لائیو کنفیگ
ڈسک یا Redis سے قواعد، WAF اور ٹریفک اسپلٹس — روزمرہ تبدیلیوں کے لیے کوئی nginx ری لوڈ نہیں۔
کنٹرول پلین
انسانوں اور ایجنٹس کے لیے Admin UI، REST، MCP اور wslproxy-cli۔
اوریجنز
APIs، k3s سروسز، اسٹیٹک سائٹس، اور مستقبل کے MCP / ایجنٹ upstreams۔
پروڈکٹ سائٹ پر جاری رکھیں
ڈیمو، دستاویزات اور تازہ ترین TenthMatrix WSL Proxy ریلیزز کے لیے wslproxy.org دیکھیں۔
TenthMatrix WSL Proxy حاصل کریں
wslproxy.org پر پروڈکٹ دیکھیں، TenthMatrix پر WAF کا تفصیلی جائزہ پڑھیں، یا ایج، CDN، WAF اور ایجنٹ گیٹ وے ڈیپلائمنٹس کے بارے میں ہم سے بات کریں۔