TenthMatrix WSL Proxy
API Gateway, CDN และ Enterprise WAF — ภาพรวมผลิตภัณฑ์
TenthMatrix WSL Proxy (WSLProxy) คือ API gateway และ CDN edge control plane ที่ครบถ้วนของ TenthMatrix อยู่หน้า origin ของคุณและตัดสินใจในแต่ละคำขอว่าจะเกิดอะไรขึ้น — กำหนดเส้นทาง ปกป้อง แคช และสังเกตการณ์ — จาก config แบบ JSON และ MCP ที่ทำงานแบบเรียลไทม์ โดยไม่ต้อง reload nginx ทุกครั้งที่เปลี่ยนกฎ
TenthMatrix WSL Proxy คืออะไร?
WSLProxy คือ API gateway และ reverse proxy แบบไดนามิกบน OpenResty ผู้ปฏิบัติงานจัดการ virtual host กฎการกำหนดเส้นทาง นโยบาย WAF แคช การแบ่งทราฟฟิก และ edge POP ได้จาก Admin UI, REST API, เครื่องมือ MCP หรือ wslproxy-cli กฎในการใช้งานประจำวันมีผลบน hot path ทันที nginx จะ reload เฉพาะเมื่อบล็อก listen หรือ SSL ระดับเซิร์ฟเวอร์เปลี่ยน
Watch the overview
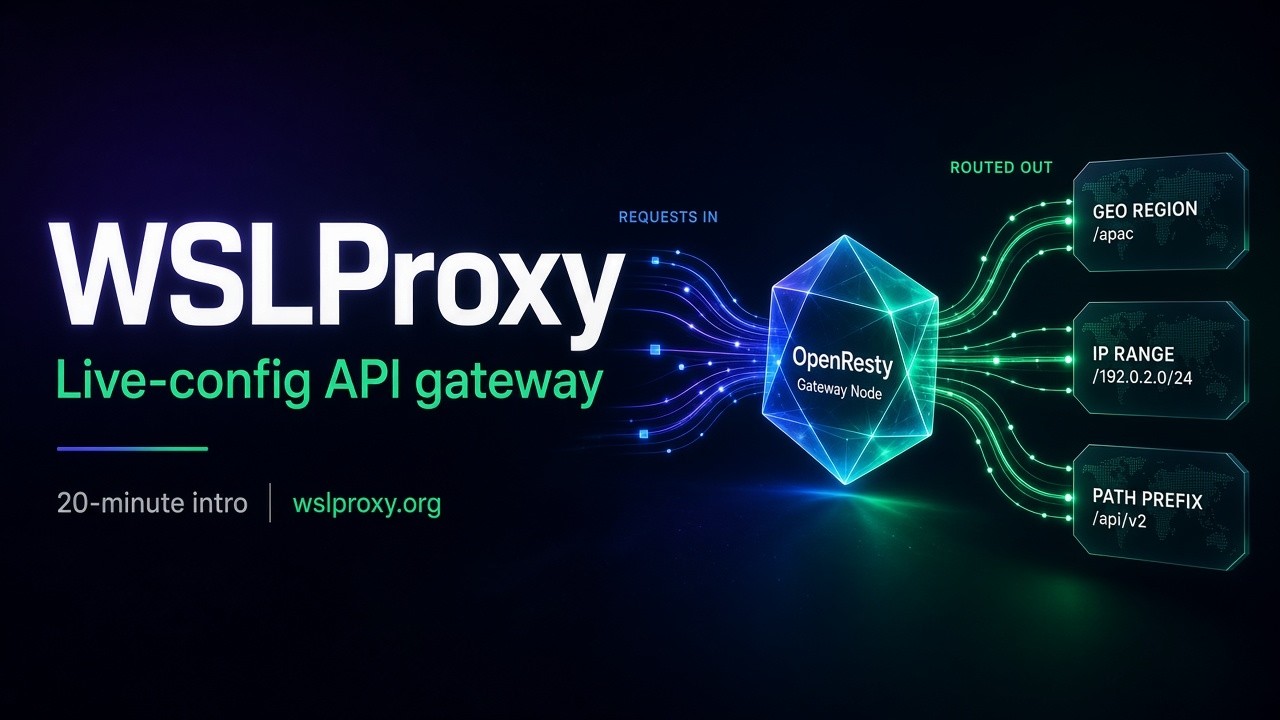
ชม: แนะนำ TenthMatrix WSL Proxy
รับชม
ดูบน YouTube: ชม: แนะนำ TenthMatrix WSL Proxywslproxy.org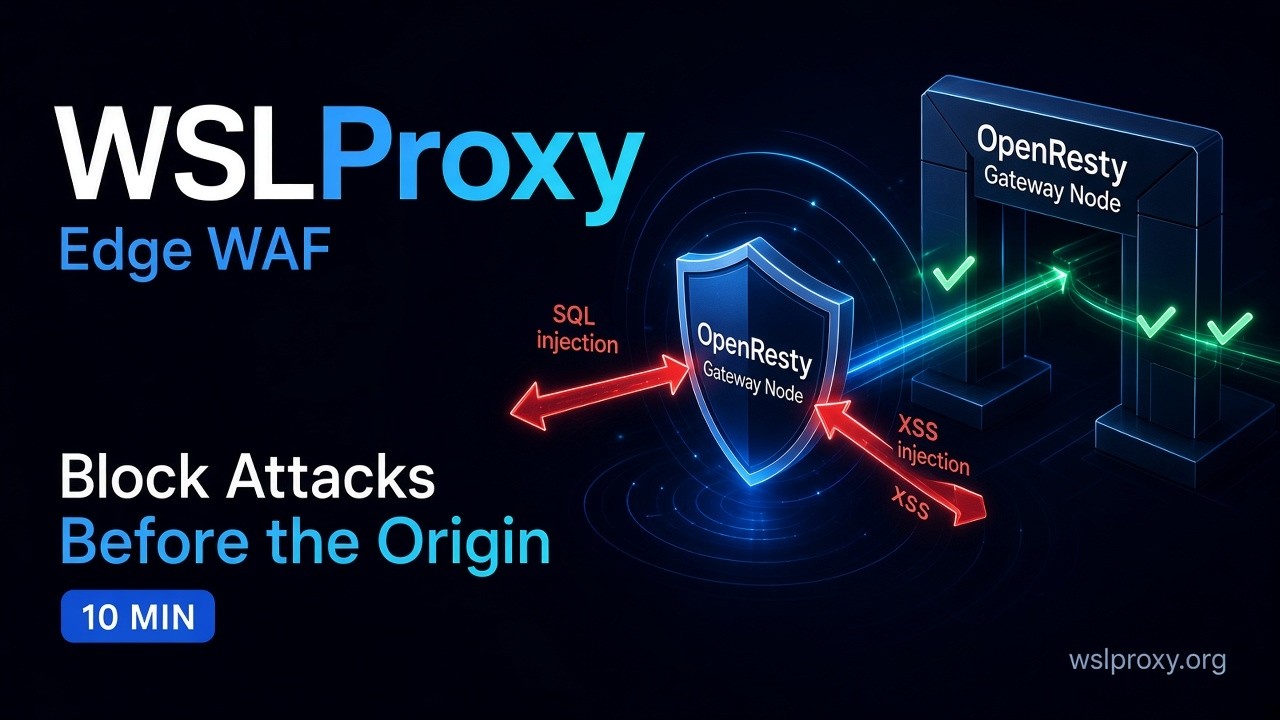
ชม: ทัวร์ WSL Proxy WAF
รับชม
ดูบน YouTube: ชม: ทัวร์ WSL Proxy WAFwslproxy.org/waf
พร็อกซีทำงานอย่างไร
เหมือนคู่มือโซลูชัน: จับคู่ครั้งเดียว ตัดสินใจต่อคำขอ แล้วพร็อกซีหรือปกป้อง control plane ไม่จำเป็นต้องรีสตาร์ต edge สำหรับการเปลี่ยนกฎทั่วไป
คำขอมาถึง POP
เบราว์เซอร์ API และเอเจนต์เข้าถึง edge ของ TenthMatrix WSL Proxy (Docker, POP แบบ bare-metal ด้วย Ansible หรือ k3s Helm ingress) OpenResty รับ TLS และเข้าสู่ Lua hot path
จับคู่กฎการกำหนดเส้นทาง
gateway_ack.lua โหลด virtual host และประเมินกฎแบบเรียลไทม์จากดิสก์หรือ Redis: path, IP, ประเทศ, JWT, S3, cookie และอื่นๆ ลำดับความสำคัญและความเฉพาะเจาะจงเป็นตัวเลือกผู้ชนะ — ไม่ต้อง reload nginx
ไปป์ไลน์: rate limit → WAF → ตอบกลับ
ไปป์ไลน์ของเกตเวย์รัน rate limit จากนั้น WAF engine (สเตจ + signature) แล้ว gateway_resp.lua จะใช้ response action และ timeout ของ balancer
ตัดสินผลลัพธ์
ผลลัพธ์ทั่วไป: 305 reverse-proxy ไปยัง upstream, 301/302 redirect, บล็อกด้วย HTML แบบสแตติก, CAPTCHA challenge หรือ 403 WAF block พร้อมเฮดเดอร์ support ID
กระจายโหลดและสังเกตการณ์
สำหรับการตอบกลับแบบพร็อกซี balancer_by_lua ใช้ weighted, RR, canary, sticky หรือ least-conn ข้อมูลสุขภาพ เมตริก และสถิติทราฟฟิกส่งต่อให้ทีมปฏิบัติการและ AI log hook
ผู้ปฏิบัติงานและเอเจนต์ขับเคลื่อน config
มนุษย์ใช้ Admin UI / CLI ส่วนเอเจนต์ใช้ REST หรือเครื่องมือ MCP เพื่อ CRUD เซิร์ฟเวอร์ กฎ และการผูก WAF — หน้าจอเดียวกัน รองรับ pull/push แบบ GitOps
| Code | ความหมาย |
|---|---|
| 305 | Reverse proxy ไปยัง upstream (เส้นทางหลักของเกตเวย์) |
| 301 / 302 | Redirect |
| 200 HTML | บล็อกแบบสแตติก / ติดแบรนด์ หรือหน้าคั่น |
| CAPTCHA | Challenge ก่อนดำเนินการต่อ |
| 403 WAF | ถูกบล็อกโดย WAF พร้อมเฮดเดอร์ X-WAF-* และ X-Support-ID |
รายละเอียดฟีเจอร์หลักของผลิตภัณฑ์
ทุกสิ่งที่คุณต้องการสำหรับ edge ที่มีการกำกับดูแล: การกำหนดเส้นทาง ความปลอดภัย แคช CDN การส่งมอบแบบหลาย POP และ control plane ที่ทั้งมนุษย์และเอเจนต์ใช้งานได้
กฎการกำหนดเส้นทางแบบไดนามิก
จับคู่ด้วย path, IP, ประเทศ, JWT claim, คีย์แบบ S3 และ cookie การกระทำได้แก่ reverse proxy, redirect, การตอบกลับด้วย HTML และ CAPTCHA กฎเรียงตามลำดับความสำคัญ โดยใช้ความเฉพาะเจาะจงตัดสินเมื่อเท่ากัน เส้นทางที่แม่นยำที่สุดจึงชนะโดยไม่ต้องรีสตาร์ต nginx
วิศวกรรมทราฟฟิก
การกระจายโหลดแบบ weighted, round-robin, canary ตามเฮดเดอร์, sticky session ด้วย cookie และ least-conn โปรโมตหรือย้อนกลับแบ็กเอนด์จาก control plane เมื่อ canary ดูมีสุขภาพดี — หรือถอนกลับได้ในการกระทำเดียว
Enterprise WAF engine v2
ชุดนโยบายผูกตามโดเมน บริการ และเส้นทาง สเตจครอบคลุม method allow-list, การปฏิเสธประเภทไฟล์, รายการ IP/ภูมิศาสตร์, นโยบายอัลกอริทึม JWT, โปรไฟล์ JSON body, ความเร็ว brute-force และ OpenAPI positive security — พร้อม attack signature ที่มีการกำกับดูแลและการให้คะแนนความผิดปกติ มีโหมดบล็อกหรือโหมดโปร่งใส (มอนิเตอร์)
CDN และ edge cache
แคชสแตติกที่ edge, Docker blob cache แบบเลือกได้ และ Varnish hook ให้ชั้นแบบ CDN หน้า origin — เหมาะสำหรับเว็บไซต์การตลาด เอกสาร API และการส่งมอบ artifact ควบคู่กับทราฟฟิก API gateway
SSL และ HTTPS
auto-ssl / Let’s Encrypt, SSL JSON ต่อโดเมน และนโยบายบังคับ HTTPS เพื่อให้แต่ละ virtual host ยุติ TLS ได้อย่างถูกต้องที่ POP
หลาย POP + DNS
ประกาศตำแหน่ง edge และสร้าง A-record บน Cloudflare พร้อมราวกันความปลอดภัย รูปแบบ production ที่พบบ่อยคือ POP สาธารณะ → k3s NodePort → wslproxy-ingress Helm → app pod
Control plane
แดชบอร์ด React Admin และ Next.js, Swagger REST, เครื่องมือ MCP สำหรับ Claude/Cursor และอิมเมจ wslproxy-cli (ghcr.io/bwalia/wslproxy-cli) สำหรับเวิร์กโฟลว์ pull/push/diff/verify
ดีพลอยได้ทุกที่
Docker Compose สำหรับแล็บ, Ansible สำหรับ POP แบบ bare-metal หรือ VM และชาร์ต Helm ingress-controller สำหรับ k3s / Kubernetes — ผลิตภัณฑ์เดียวในทุกสภาพแวดล้อม
การสังเกตการณ์
/health, /healthz, /ready, Prometheus /metrics, traffic stats, structured WAF security logs, and AI log analysis hooks for SRE teams.
กฎ WAF และการบังคับใช้
WAF ทำงานในเส้นทางคำขอของ OpenResty (ได้แรงบันดาลใจจากรูปแบบ NGINX WAF ระดับองค์กร) ค่าเริ่มต้นเป็น fail-open เพื่อไม่ให้บั๊กของ WAF ทำให้เว็บไซต์ล่ม อธิบายเหตุผลได้ทุกครั้งที่บล็อก และเข้ากันได้ย้อนหลังกับรายการกฎแบบ v1 ที่เรียบง่าย สำหรับทัวร์แนะนำและเนื้อหาเชิงลึก ดูบทความที่เกี่ยวข้องด้านล่าง — หรือชมวิดีโอ WAF ในหน้านี้
ไปป์ไลน์ในเส้นทางคำขอ
- rewrite_by_lua: gateway_ack.lua เลือกกฎการกำหนดเส้นทาง
- gateway_pipeline.execute(): rate-limit → WAF → ดำเนินการต่อ
- waf_engine.inspect(): โหลดนโยบาย หาการผูก รันสเตจ แล้วตามด้วย signature
- เมื่อบล็อก: 403 + X-WAF-Block, X-WAF-Rule, X-WAF-Violation, X-Support-ID
ไปป์ไลน์สเตจ (ก่อน signature)
| Code | ระยะ | รายละเอียด |
|---|---|---|
| VIOL_METHOD | Method allow-list | เฉพาะ HTTP method ที่อนุญาต (เช่น GET, POST, HEAD, OPTIONS) |
| VIOL_FILETYPE | ปฏิเสธประเภทไฟล์ | บล็อกนามสกุลที่ละเอียดอ่อน เช่น .env, .sql, .bak, .git, .pem |
| VIOL_IP_DENY / VIOL_GEO | รายการ IP และภูมิศาสตร์ | อนุญาต/ปฏิเสธ CIDR และปฏิเสธประเทศผ่านฐานข้อมูลแบบ IP2Location |
| VIOL_JWT_ALG | นโยบายอัลกอริทึม JWT | ปฏิเสธอัลกอริทึมที่อ่อนแอ (none, HS256) บังคับใช้ RS256/ES256 เมื่อจำเป็น |
| VIOL_JSON_SIZE / DEPTH | โปรไฟล์ JSON body | จำกัดความลึกของ JSON และขนาด body เพื่อหยุดการโจมตี parser |
| VIOL_BRUTE_FORCE | ความเร็ว brute-force | หน้าต่างเลื่อนต่อ path (เช่น /api/login) โดยใช้ IP เป็นคีย์ |
| VIOL_OPENAPI_* | OpenAPI positive security | อนุญาตเฉพาะ path+method ที่ประกาศไว้ (รองรับ path แบบเทมเพลต) |
กฎ signature และการกำกับดูแล
แต่ละ signature มี ID คงที่ (หน่วยที่อ้างถึงได้) หมวดหมู่/ชุด ระดับความรุนแรง เป้าหมายที่จับคู่ (url, args, body, headers, cookies, UA หรือทั้งหมด) รูปแบบ regex หรือสตริง การกระทำ (block หรือ monitor) และคะแนนความผิดปกติ
disable
signatures.disable ข้ามกฎทั้งหมด
stage
signatures.stage แจ้งเตือนเท่านั้นจนถึงเวลาที่กำหนด — การปล่อยใช้งานอย่างปลอดภัยที่ไม่ส่งผลต่อคะแนนความผิดปกติขณะอยู่ในสถานะ staged
ชุด signature
สลับทั้งชุด (เช่น SET_SQLI) ระหว่าง block และ alarm โดยไม่ต้องเขียนทุกกฎใหม่
เกณฑ์ความผิดปกติ
คะแนนสะสม ≥ เกณฑ์จะทำให้เกิด VIOL_ANOMALY_SCORE แม้ไม่มี signature ใดเพียงตัวเดียวที่จะบล็อก
ลำดับความสำคัญของการผูก
เฉพาะเจาะจงที่สุดชนะ: route override → waf_mode_override ต่อเซิร์ฟเวอร์ → enforcementMode ค่าเริ่มต้นของนโยบาย (blocking หรือ transparent/monitor) ทุกผลการตรวจพบจะบันทึกว่าการผูกใดชนะ ล็อกจึงตอบได้ว่า “ทำไมถึงถูกบล็อก?”
Blocking
การละเมิดจะได้รับ 403 พร้อม support ID และหน้าบล็อกแบบติดแบรนด์ (เลือกได้)
Transparent / monitor
การละเมิดจะแจ้งเตือนและบันทึกล็อกเท่านั้น — เหมาะสำหรับ dry-run และ staging
Agents Gateway และ MCP Gateway
TenthMatrix กำลังขยาย WSL Proxy เข้าสู่ยุคของเอเจนต์ edge เดียวกันที่อยู่หน้า HTTP API จะกำกับดูแลวิธีที่เอเจนต์และไคลเอนต์ Model Context Protocol (MCP) เข้าถึงเครื่องมือและแบ็กเอนด์
In progress
MCP Gateway (กำลังพัฒนา)
ประตูหน้าที่มีการกำกับดูแลสำหรับเซิร์ฟเวอร์ MCP ภายนอก — การเชื่อมการยืนยันตัวตน รายการอนุญาต/ปฏิเสธเครื่องมือ/เมธอด การตรวจสอบ tools/call และ rate limit ต่อเครื่องมือ ไคลเอนต์ไม่ต้องถือโทเค็นของ upstream เลย
In progress
Agents Gateway (กำลังพัฒนา)
นโยบาย การกำหนดเส้นทาง และการสังเกตการณ์สำหรับทราฟฟิกแบบหลายเอเจนต์ — เพื่อให้ฟลีตเอเจนต์เข้าถึง origin ผ่าน edge ของ TenthMatrix WSL Proxy เดียวกับ API และเวิร์กโหลด CDN ของคุณ
Available
หน้าจัดการ MCP (พร้อมใช้งาน)
WSLProxy เปิดหน้า Admin ของตัวเองเป็นเครื่องมือ MCP สำหรับ Claude, Cursor และเอเจนต์อื่นๆ อยู่แล้ว — ตั้งค่ากฎและตรวจสอบ edge ได้โดยไม่ต้องออกจาก IDE
สถาปัตยกรรมโซลูชัน
ไคลเอนต์และเอเจนต์เข้าถึง POP ของ TenthMatrix WSL Proxy edge จะจับคู่กฎแบบเรียลไทม์ ใช้ WAF และแคช แล้วกระจายโหลดไปยัง origin ผู้ปฏิบัติงานควบคุมทุกอย่างผ่าน Admin UI, REST, MCP หรือ CLI
Edge POP
OpenResty + Lua hot path: จับคู่กฎ ตอบกลับ กระจายโหลดไปยังแบ็กเอนด์
Live config
กฎ WAF และการแบ่งทราฟฟิกจากดิสก์หรือ Redis — ไม่ต้อง reload nginx สำหรับการเปลี่ยนแปลงประจำวัน
Control plane
Admin UI, REST, MCP และ wslproxy-cli สำหรับมนุษย์และเอเจนต์
Origin
API, บริการ k3s, เว็บไซต์สแตติก และ upstream สำหรับ MCP / เอเจนต์ในอนาคต
ไปต่อที่เว็บไซต์ผลิตภัณฑ์
ไปที่ wslproxy.org เพื่อดูเดโม เอกสาร และรีลีสล่าสุดของ TenthMatrix WSL Proxy
รับ TenthMatrix WSL Proxy
สำรวจผลิตภัณฑ์บน wslproxy.org อ่านเนื้อหาเชิงลึกเรื่อง WAF บน TenthMatrix หรือคุยกับเราเรื่องการดีพลอย edge, CDN, WAF และ agent gateway