TenthMatrix WSL Vault
Volez le serveur. Pas les secrets.
Une gestion des secrets open source et auto-hébergée, fondée sur le chiffrement par enveloppe AES-256-GCM et une hiérarchie de clés par locataire — un disque volé, un dump de base de données ou un hôte compromis ne laisse aux attaquants qu'un texte chiffré impossible à ouvrir.
Qu'est-ce que WSLVault ?
WSLVault est une plateforme de secrets compatible Vault pour les opérateurs qui veulent un multi-locataire chiffré au repos, sans texte clair sur disque. Pilotez-la depuis la console web steel/brass, la CLI, les SDK Go/Python/Rust/TypeScript ou MCP — avec déploiement Helm/GitOps sur Kubernetes.
Watch the overview
Introduction de 20 minutes — volez le serveur, pas les secrets
Regarder sur YouTube
Regarder sur YouTube: Introduction de 20 minutes — volez le serveur, pas les secrets
Pourquoi le modèle de sécurité compte
Véritable multi-locataire
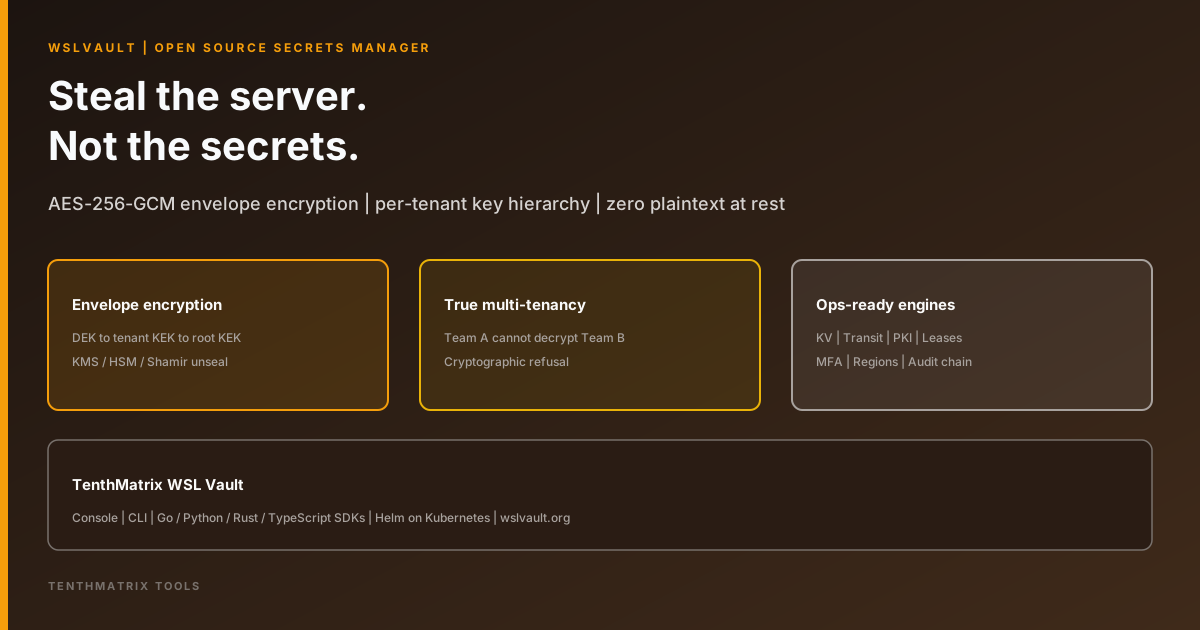
L'équipe A ne peut pas déchiffrer l'équipe B — un refus cryptographique, pas une erreur applicative.
Chiffrement par enveloppe
DEK → KEK du locataire → KEK racine (KMS / HSM / Shamir). Les secrets sont scellés avant d'atteindre le disque.
Les moteurs dont vous avez besoin
KV versionné, chiffrement transit, PKI, baux dynamiques, politiques d'identité et MFA.
Haute disponibilité et audit
Réplication multirégion actif/actif et piste d'audit chaînée par hachage et infalsifiable.
Tout ce dont un secret a besoin, derrière une seule API
Secrets KV versionnés
KV v2 compatible Vault : lectures/écritures versionnées, check-and-set, suppression logique et destruction — chaque valeur scellée avant stockage.
Moteur transit
Chiffrez, déchiffrez, signez et vérifiez sans que les clés en clair ne quittent le coffre. Faites tourner les clés tout en gardant l'ancien texte chiffré lisible.
PKI et certificats
AC privée, rôles et certificats de courte durée. Les clés privées de l'AC sont chiffrées par enveloppe, jamais stockées en clair.
Baux dynamiques
Les identifiants sont des baux : émis, listés, renouvelés et réellement révoqués. La révocation coupe l'accès immédiatement.
Identité et MFA
Double authentification TOTP, codes de récupération, politiques fines sur les clés d'API et les JWT — plus SCIM, LDAP, OIDC, mTLS et authentification des charges de travail.
Zéro texte clair au repos
Un dump de base de données ne livre que du texte chiffré, enveloppé sous des clés que la base ne voit jamais. Voler le disque ≠ voler les secrets.
Cloud-native et scriptable
Déployez avec le chart Helm et l'opérateur Kubernetes, pilotez via GitOps, collectez les métriques avec Prometheus et accédez à WSLVault depuis le langage de votre choix — ou depuis un agent IA via le serveur MCP intégré.
Déployez votre propre coffre
Clonez le dépôt, installez le chart Helm et descellez. TenthMatrix aide les opérateurs à exploiter WSLVault avec la même rigueur de périphérie et de promotion que WSL Proxy et Ring Promoter.