Blog
Guide complet des fonctionnalités NebulaDNS : k3s, Route53, observabilité et Enterprise DNS
Chaque fonctionnalité « batterie incluse », les intégrations et la posture d'entreprise DNS
Sur cette page
Sources
Ce guide synthétise le site publicNebulaDNSet le référentielgithub.com/bwalia/nebuladns. Les jalons et les éléments GA évoluent : vérifiez les notes de version de votre version.
Architecture en un coup d'oeil
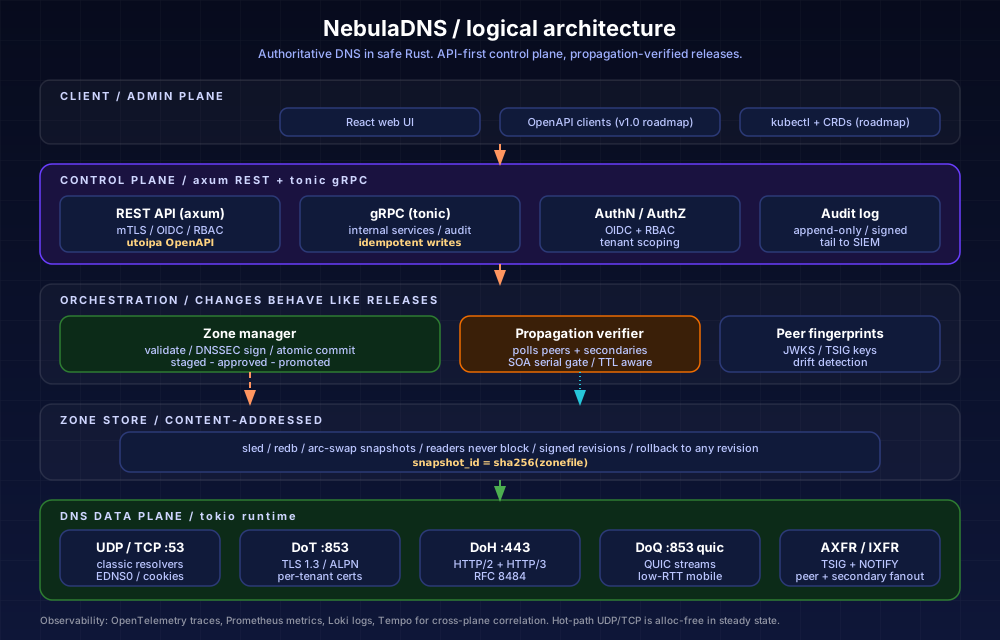
La pile sépare le plan de contrôle(REST/gRPC, authn/z), la gestion de zone(validation, signature DNSSEC, commits atomiques), la vérification de propagation(rapport secondaire SOA), Magasin de zones adressées par contenuet plan de donnéesDNS(UDP/TCP/DoT/DoH/DoQ, transferts, signataire en ligne DNSSEC).
Catalogue de fonctionnalités (« piles incluses »)
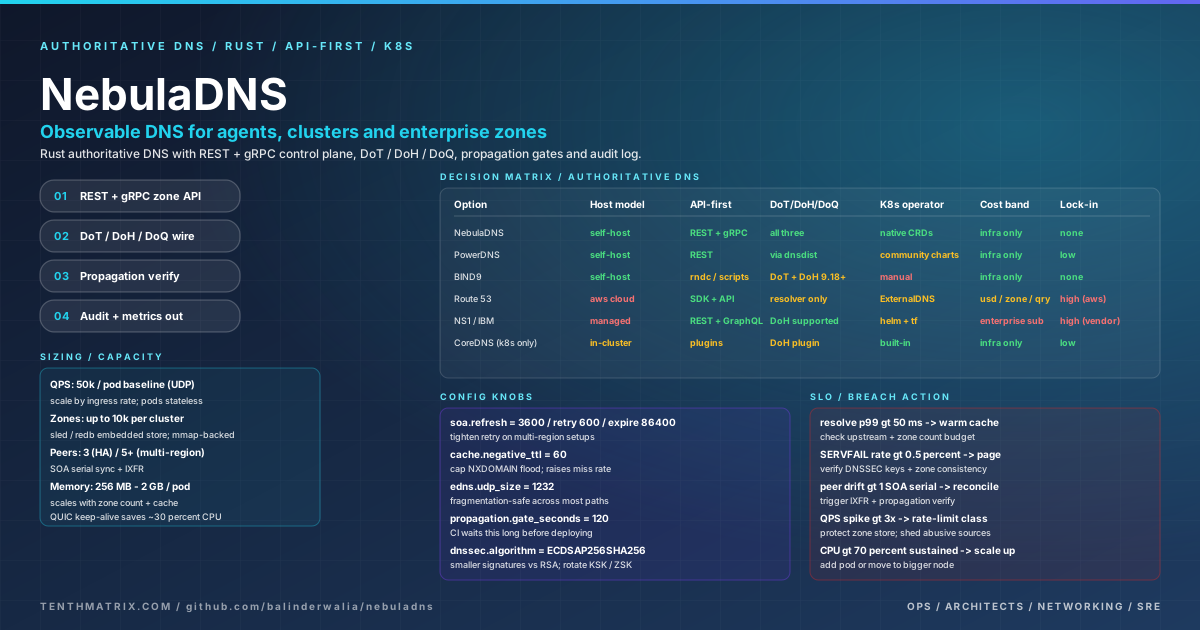
Le projet commercialise ledouze fonctionnalités phares du, résumées ici à partir de la page de destination.
- API-first :REST/gRPC pour les zones, les enregistrements, la rotation TSIG, la restauration — CLI/UI en tant que clients légers.
- Observable par défaut :Prometheus
/metrics, étiquettes typées enum, journaux JSON, traces OTLP. - Propagation vérifiée :Le déploiement se termine uniquement lorsque les secondaires déclarés reconnaissent la nouvelle série SOA.
- Empreinte digitale du logiciel homologue :Enregistre les signaux de style
version.bindCHAOS afin que les mises à niveau silencieuses de BIND ne puissent pas éroder la redondance de manière invisible. - Rouille sûre :Non
unsafe; fuzzing continu sur le codec, l'analyseur, le signataire DNSSEC. - Latence de queue zéro-GC :Allocation déterministe ; instantanés de zone sans verrouillage via
arc-swap. - Configuration versionnée atomique :Zones adressées par contenu ; roll forward/rollback sans lectures partielles.
- Séries SOA déterministes :Stratégie série monotone pour éviter les récupérations bloquées.
- Kubernetes natif : carteHelm, opérateur, CRDs (
Zone,Record,Secondary,TsigKey,DeployGate); Compatible GitOps ; Chemin de remplacement du cluster CoreDNS-DNS sur la feuille de route. - Fil conforme aux normes :Couverture RFC stricte ; types d'erreur explicites (par exemple
QdCountMismatch). - Redondance que vous pouvez voir :Intention du tableau de bord pour la visibilité des transferts entre les zones.
- Paramètres par défaut renforcés : renforcement du système, seccomp, conteneurs non root, petites images sans distribution.
Comparaison de positionnement (haut niveau)
Le site publie une matrice compétitive (TinyDNS, BIND 9, Knot, NSD, PowerDNS, CoreDNS, NebulaDNS). Les différenciateurs évoqués incluentfull REST API,toujours actif Prometheus,porte de propagation intégrée,Kubernetes opérateur + CRDs,peer Fingerprintingetimplémentation sécurisée de la mémoire. Utilisez la matrice en amont pour les revendications spécifiques à la version.
Catalogue de métriques (exemple)
Les exemples du site incluent les compteurs de requêtes, les histogrammes de latence, le suivi FORMERR, les tentatives AXFR, les horodatages du dernier succès par homologue, le décalage de propagation et les informations de construction. Traitez les noms à titre indicatif jusqu'à ce que vous récupériez une version en cours d'exécution.
nebula_dns_queries_total{proto,qtype,rcode}
nebula_dns_query_duration_seconds_bucket{proto,qtype,le}
nebula_axfr_attempts_total{peer,zone,direction,result}
nebula_peer_version_info{peer,software,version}
nebula_zone_propagation_converged{zone}
k3s, CoreDNS et AWS Route 53
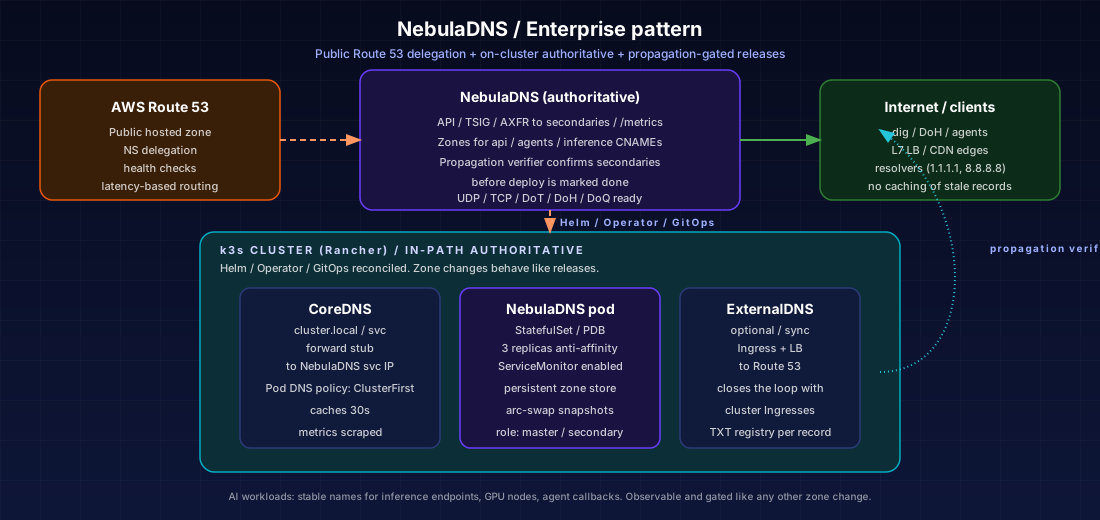
- Route 53 :Conserver la délégation publique et les contrôles de santé dans AWS ; pointez les enregistrements NS vers les secondaires NebulaDNS ou exécutez des modèles à horizon partagé qui correspondent à votre modèle de sécurité.
- k3s / RKE2 :Déployez NebulaDNS via Helm avec PDB + ServiceMonitor ; alignez CoreDNSforward/stubsur NebulaDNS pour les zones que vous desservez avec autorité à l'intérieur du domaine.
- ExternalDNS :Pont en option entre les objets Ingress/LB et les enregistrements publics : coordination avec les portes de propagation afin que l'automatisation ne puisse pas marquer « terminé » plus tôt.
Notes de la feuille de route
La feuille de route publique répertorie les jalons via GA (exhaustivité du fil/zone, transferts, DNSSEC, vérificateur de propagation, HA/multi-région, opérateur). VérifiezPROJECT_PROMPT.mdet les versions dans le dépôt pour les dates.
Article de lancement connexe
Pour le récit « pourquoi maintenant / ère de l'IA », lisezNebulaDNS : change la donne à l'ère de l'IA.
Comment TenthMatrix peut aider
Nous aidons les entreprises à expédier des modèlesobservables DNSetGitOpsautour de piles faisant autorité : contactezinfo@tenthmatrix.com.
Plus d'articles du blog

Observability Is Not Optional: Make It a Business Standard
Why fragmented monitoring creates blind spots, duplicate spend, and slow incidents — and how to make centralised observability a non-negotiable company standard.

WSL Vault for Compliance: One Tenant Never Opens Another’s Secrets
How WSL Vault keeps app, team, and environment tenants cryptographically isolated — so a stolen root-style token cannot empty the estate — and why dual-tenant control beats secrets sprawl.

Workstation AI Shop: Promoting the AI Sales Storefront Through int → test → acc → prod
Workstation AI Shop sells GPU machines with a fully autonomous AI Sales Agent that configures the basket. See how Ring Promoter moves each build through int → test → acc → prod — with Orbit screenshots release engineers and stakeholders share.