TenthMatrix WSL Vault
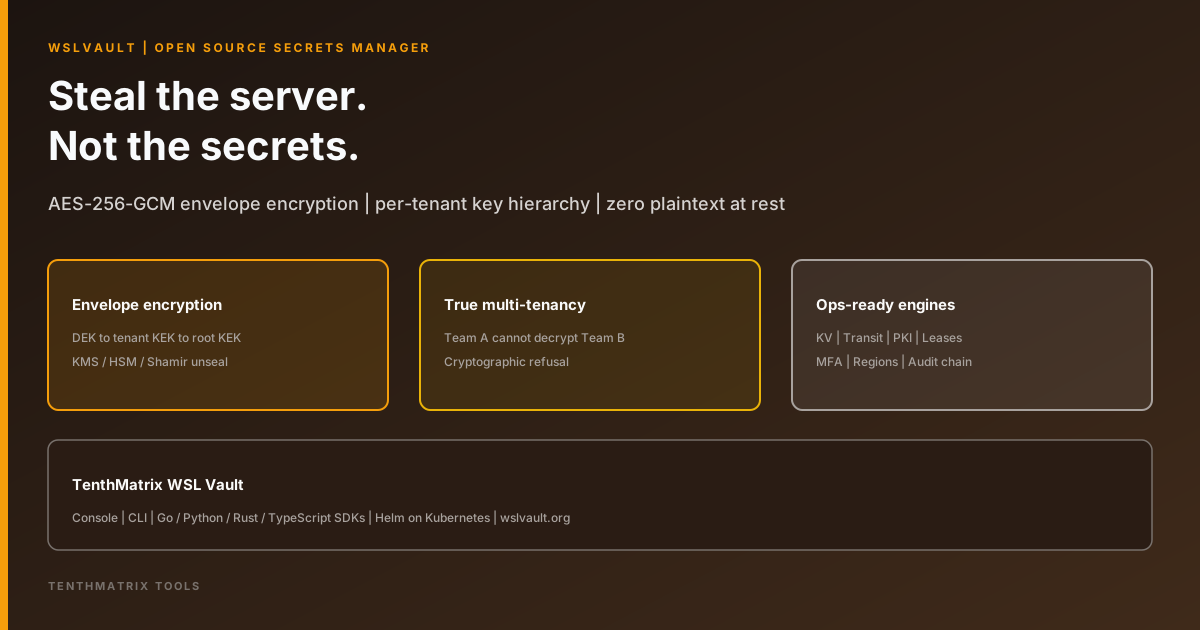
Pueden robar el servidor. No los secretos.
Gestión de secretos de código abierto y autoalojada basada en cifrado por envoltura AES-256-GCM y una jerarquía de claves por cliente: un disco robado, un volcado de base de datos o un host comprometido solo deja a los atacantes texto cifrado que no pueden abrir.
¿Qué es WSLVault?
WSLVault es una plataforma de secretos compatible con Vault para operadores que quieren multicliente cifrado en reposo sin texto plano en disco. Contrólela desde la consola web steel/brass, la CLI, los SDK de Go/Python/Rust/TypeScript o MCP, con despliegue Helm/GitOps en Kubernetes.
Watch the overview
Introducción de 20 minutos — pueden robar el servidor, no los secretos
Ver en YouTube
Ver en YouTube: Introducción de 20 minutos — pueden robar el servidor, no los secretos
Por qué importa el modelo de seguridad
Multicliente real
El equipo A no puede descifrar al equipo B: un rechazo criptográfico, no un despiste de la aplicación.
Cifrado por envoltura
DEK → KEK del cliente → KEK raíz (KMS / HSM / Shamir). Los secretos se sellan antes de tocar el disco.
Los motores que necesita
KV versionado, cifrado transit, PKI, leases dinámicos, políticas de identidad y MFA.
Alta disponibilidad y auditoría
Replicación multirregión activo/activo y un registro de auditoría encadenado por hash y a prueba de manipulaciones.
Todo lo que necesita un secreto, tras una sola API
Secretos KV versionados
KV v2 compatible con Vault: lecturas/escrituras versionadas, check-and-set, borrado lógico y destrucción, con cada valor sellado antes de almacenarse.
Motor transit
Cifre, descifre, firme y verifique sin que las claves en texto plano salgan del vault. Rote claves mientras el texto cifrado antiguo sigue siendo legible.
PKI y certificados
CA privada, roles y certificados de corta duración. Las claves privadas de la CA se cifran por envoltura y nunca se almacenan en claro.
Leases dinámicos
Las credenciales son leases: se emiten, se listan, se renuevan y se revocan de verdad. Revocar corta el acceso de inmediato.
Identidad y MFA
Doble factor TOTP, códigos de recuperación, políticas granulares sobre claves de API y JWT, además de SCIM, LDAP, OIDC, mTLS y autenticación de cargas de trabajo.
Cero texto plano en reposo
Un volcado de base de datos solo produce texto cifrado envuelto bajo claves que la base de datos nunca ve. Robar el disco ≠ robar los secretos.
Cloud-native y programable
Despliegue con el chart de Helm y el operador de Kubernetes, gestione desde GitOps, recopile métricas con Prometheus y acceda a WSLVault desde el lenguaje que prefiera, o desde un agente de IA mediante el servidor MCP integrado.
Monte su propio vault
Clone el repositorio, instale el chart de Helm y haga el unseal. TenthMatrix ayuda a los operadores a ejecutar WSLVault con la misma disciplina de edge y promoción que WSL Proxy y Ring Promoter.