TenthMatrix WSL Proxy
API Gateway, CDN y WAF empresarial — Resumen del producto
TenthMatrix WSL Proxy (WSLProxy) es el plano de control completo de API gateway y edge CDN de TenthMatrix. Se sitúa delante de sus orígenes y decide en cada petición qué ocurre — enrutar, proteger, cachear y observar — a partir de configuraciones JSON y MCP en vivo, sin recargar nginx con cada cambio de regla.
¿Qué es TenthMatrix WSL Proxy?
WSLProxy es un API gateway dinámico y proxy inverso sobre OpenResty. Los operadores gestionan hosts virtuales, reglas de enrutamiento, políticas WAF, caché, reparto de tráfico y POPs en el edge desde una interfaz de administración, API REST, herramientas MCP o wslproxy-cli. Las reglas del día a día se aplican en la ruta crítica; nginx solo se recarga cuando cambian los bloques listen o SSL a nivel de servidor.
Watch the overview
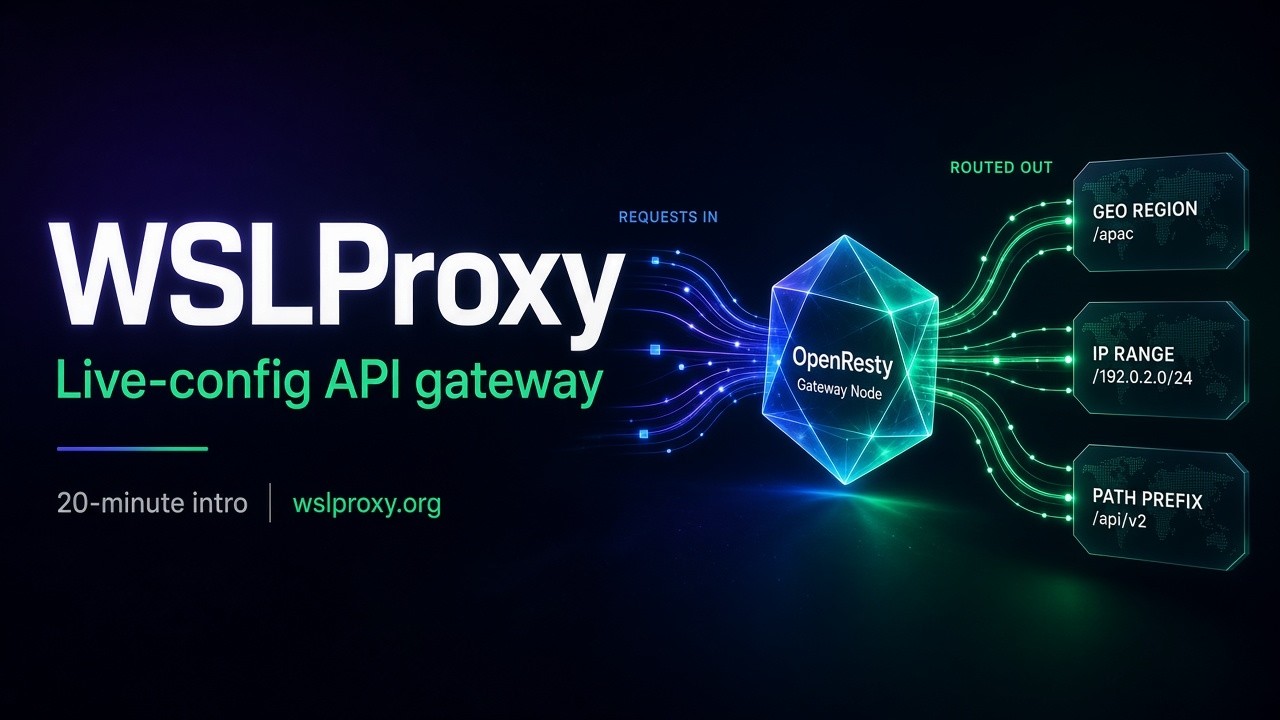
Ver: introducción a TenthMatrix WSL Proxy
Ver
Ver en YouTube: Ver: introducción a TenthMatrix WSL Proxywslproxy.org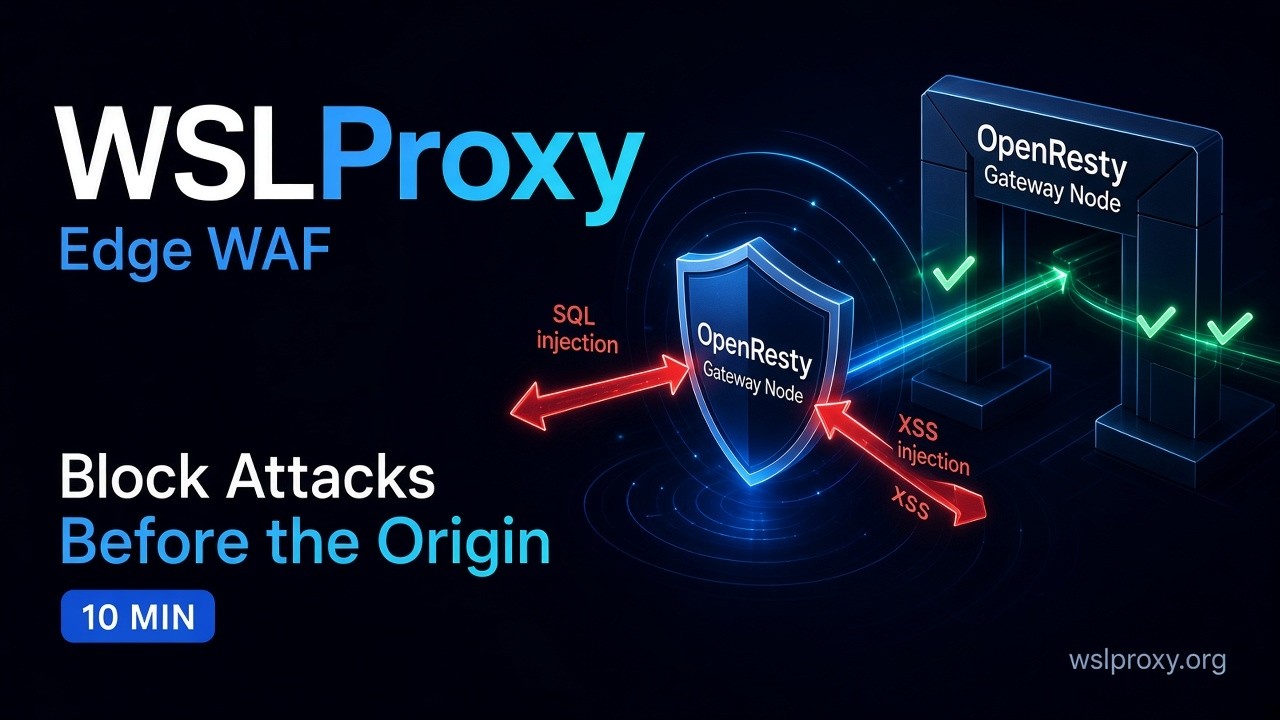
Ver: recorrido por el WAF de WSL Proxy
Ver
Ver en YouTube: Ver: recorrido por el WAF de WSL Proxywslproxy.org/waf
Cómo funciona el proxy
Como un manual de soluciones: coincidir una vez, decidir en cada petición y luego hacer de proxy o proteger. El plano de control nunca necesita reiniciar el edge para cambios de reglas habituales.
La petición llega a un POP
Navegadores, APIs y agentes llegan a un edge de TenthMatrix WSL Proxy (Docker, POP bare-metal con Ansible o ingress Helm en k3s). OpenResty acepta TLS y entra en la ruta crítica de Lua.
Coincidir con una regla de enrutamiento
gateway_ack.lua carga el host virtual y evalúa reglas en vivo desde disco o Redis: ruta, IP, país, JWT, S3, cookie y más. La prioridad y la especificidad deciden la ganadora, sin recargar nginx.
Pipeline: límite de tasa → WAF → respuesta
El pipeline del gateway aplica los límites de tasa, después el motor WAF (etapas + firmas), y luego gateway_resp.lua aplica la acción de respuesta y los timeouts del balanceador.
Decidir el resultado
Resultados típicos: 305 proxy inverso a un upstream, redirección 301/302, bloqueo con HTML estático, desafío CAPTCHA o bloqueo WAF 403 con cabeceras de ID de soporte.
Balancear y observar
En respuestas de proxy, balancer_by_lua aplica balanceo ponderado, RR, canary, sticky o least-conn. La salud, las métricas y las estadísticas de tráfico alimentan a operaciones y a los hooks de logs con IA.
Operadores y agentes gestionan la configuración
Las personas usan la interfaz de administración / CLI; los agentes usan REST o herramientas MCP para crear, leer, actualizar y borrar servidores, reglas y vinculaciones WAF: la misma superficie, con pull/push compatible con GitOps.
| Code | Significado |
|---|---|
| 305 | Proxy inverso al upstream (ruta principal del gateway) |
| 301 / 302 | Redirección |
| 200 HTML | Bloqueo o página intermedia estática / con marca |
| CAPTCHA | Desafío antes de continuar |
| 403 WAF | Bloqueado por el WAF con cabeceras X-WAF-* y X-Support-ID |
Principales funcionalidades del producto en detalle
Todo lo necesario para un edge gobernado: enrutamiento, seguridad, caché CDN, entrega multi-POP y un plano de control que pueden manejar tanto personas como agentes.
Reglas de enrutamiento dinámicas
Coincidencia por ruta, IP, país, claims JWT, claves estilo S3 y cookies. Las acciones incluyen proxy inverso, redirección, respuestas HTML y CAPTCHA. Las reglas se ordenan por prioridad con desempate por especificidad, de modo que gana la ruta más precisa sin reiniciar nginx.
Ingeniería de tráfico
Balanceo ponderado, round-robin, canary por cabecera, sesiones sticky por cookie y least-conn. Promueva o revierta backends desde el plano de control cuando un canary parezca sano, o retírelo con una sola acción.
Motor WAF empresarial v2
Los paquetes de políticas se vinculan por dominio, servicio y ruta. Las etapas cubren listas de métodos permitidos, denegación por tipo de archivo, listas de IP/geo, política de algoritmos JWT, perfiles de cuerpo JSON, velocidad de fuerza bruta y seguridad positiva OpenAPI, además de firmas de ataque gobernadas y puntuación de anomalías. Modos de bloqueo o transparente (monitorización).
CDN y caché en el edge
Caché estática en el edge, caché opcional de blobs Docker y hooks de Varnish le dan una capa tipo CDN delante de sus orígenes, ideal para sitios de marketing, documentación de APIs y distribución de artefactos junto al tráfico del API gateway.
SSL y HTTPS
auto-ssl / Let’s Encrypt, JSON de SSL por dominio y políticas de HTTPS forzado para que cada host virtual termine TLS correctamente en el POP.
Multi-POP + DNS
Declare ubicaciones edge y aprovisione registros A de Cloudflare con salvaguardas. Un patrón habitual en producción es POP público → NodePort de k3s → Helm wslproxy-ingress → pods de la app.
Plano de control
Paneles React Admin y Next.js, REST con Swagger, herramientas MCP para Claude/Cursor y la imagen wslproxy-cli (ghcr.io/bwalia/wslproxy-cli) para flujos pull/push/diff/verify.
Despliegue en cualquier lugar
Docker Compose para laboratorios, Ansible para POPs bare-metal o en VM y charts Helm de ingress controller para k3s / Kubernetes: una misma superficie de producto en todos los entornos.
Observabilidad
/health, /healthz, /ready, Prometheus /metrics, traffic stats, structured WAF security logs, and AI log analysis hooks for SRE teams.
Reglas y aplicación del WAF
El WAF se ejecuta en la ruta de la petición de OpenResty (inspirado en patrones de WAF empresariales para NGINX). Es fail-open por defecto para que un fallo del WAF no tumbe el sitio, explicable en cada bloqueo y compatible con listas de reglas v1 simples. Para una visita guiada y un análisis en profundidad, consulte las lecturas relacionadas o vea el vídeo del WAF en esta página.
Pipeline en la ruta de la petición
- rewrite_by_lua: gateway_ack.lua selecciona la regla de enrutamiento
- gateway_pipeline.execute(): límite de tasa → WAF → continuar
- waf_engine.inspect(): carga la política, resuelve la vinculación, ejecuta las etapas y luego las firmas
- Al bloquear: 403 + X-WAF-Block, X-WAF-Rule, X-WAF-Violation, X-Support-ID
Pipeline de etapas (antes de las firmas)
| Code | Etapa | Detalle |
|---|---|---|
| VIOL_METHOD | Lista de métodos permitidos | Solo métodos HTTP permitidos (p. ej., GET, POST, HEAD, OPTIONS). |
| VIOL_FILETYPE | Denegación por tipo de archivo | Bloquea extensiones sensibles como .env, .sql, .bak, .git, .pem. |
| VIOL_IP_DENY / VIOL_GEO | Listas de IP y geo | Permite/deniega CIDR y deniega países mediante una base de datos tipo IP2Location. |
| VIOL_JWT_ALG | Política de algoritmos JWT | Deniega algoritmos débiles (none, HS256); exige RS256/ES256 donde sea necesario. |
| VIOL_JSON_SIZE / DEPTH | Perfil de cuerpo JSON | Limita la profundidad del JSON y el tamaño del cuerpo para evitar abusos del parser. |
| VIOL_BRUTE_FORCE | Velocidad de fuerza bruta | Ventanas deslizantes por ruta (p. ej., /api/login) indexadas por IP. |
| VIOL_OPENAPI_* | Seguridad positiva OpenAPI | Permite solo las combinaciones de ruta+método declaradas (rutas con plantilla). |
Reglas de firmas y gobernanza
Cada firma tiene un ID estable (la unidad direccionable), categoría/conjunto, severidad, objetivo de coincidencia (url, args, body, headers, cookies, UA o all), patrón regex o de texto, acción (block o monitor) y puntuación de anomalía.
disable
signatures.disable omite una regla por completo.
stage
signatures.stage solo genera alarmas hasta una marca de tiempo: un despliegue seguro que nunca suma a la puntuación de anomalía mientras está en staging.
conjuntos de firmas
Cambie conjuntos completos (p. ej., SET_SQLI) entre bloqueo y alarma sin reescribir cada regla.
umbral de anomalía
Una puntuación acumulada ≥ umbral genera VIOL_ANOMALY_SCORE aunque ninguna firma por sí sola bloquearía.
Precedencia de vinculaciones
Gana la más específica: anulación por ruta → waf_mode_override por servidor → enforcementMode por defecto de la política (blocking o transparent/monitor). Cada hallazgo registra qué vinculación ganó, para que los logs respondan “¿por qué se bloqueó esto?”
Bloqueo
Las infracciones devuelven 403 con ID de soporte y página de bloqueo con marca opcional.
Transparente / monitorización
Las infracciones solo generan alarmas y logs: ideal para pruebas en seco y staging.
Agents Gateway y MCP Gateway
TenthMatrix está llevando WSL Proxy a la era de los agentes. El mismo edge que protege las APIs HTTP gobernará cómo los agentes y los clientes de Model Context Protocol (MCP) acceden a herramientas y backends.
In progress
MCP Gateway (en desarrollo)
Una puerta de entrada gobernada delante de servidores MCP externos: puente de autenticación, listas de herramientas/métodos permitidos y denegados, auditoría de tools/call y límites de tasa por herramienta. Los clientes nunca manejan los tokens del upstream.
In progress
Agents Gateway (en desarrollo)
Políticas, enrutamiento y observabilidad para tráfico multiagente, de modo que las flotas de agentes lleguen a los orígenes a través del mismo edge de TenthMatrix WSL Proxy que sus APIs y cargas CDN.
Available
Superficie de gestión MCP (disponible)
WSLProxy ya expone su propia superficie de administración como herramientas MCP para Claude, Cursor y otros agentes: configure reglas e inspeccione el edge sin salir de su IDE.
Arquitectura de la solución
Clientes y agentes llegan a un POP de TenthMatrix WSL Proxy. El edge aplica las reglas en vivo, el WAF y la caché, y luego balancea hacia los orígenes. Los operadores lo controlan todo a través de la interfaz de administración, REST, MCP o CLI.
POP en el edge
Ruta crítica OpenResty + Lua: coincidir reglas, responder, balancear backends.
Configuración en vivo
Reglas, WAF y repartos de tráfico desde disco o Redis, sin recargar nginx para los cambios del día a día.
Plano de control
Interfaz de administración, REST, MCP y wslproxy-cli para personas y agentes.
Orígenes
APIs, servicios en k3s, sitios estáticos y futuros upstreams MCP / de agentes.
Continuar en el sitio del producto
Visite wslproxy.org para ver demos, documentación y las últimas versiones de TenthMatrix WSL Proxy.
Obtener TenthMatrix WSL Proxy
Explore el producto en wslproxy.org, lea el análisis en profundidad del WAF en TenthMatrix o hable con nosotros sobre despliegues de edge, CDN, WAF y gateways de agentes.