Proxy WSL TenthMatrix (también llamado WSLProxy) es el TenthMatrix completo Puerta de enlace API y CDN Plano de control perimetral: enrutamiento en vivo, WAF, caché, DNS multiPOP y MCP para operadores y agentes de IA. Este informe técnico amplía el producto abierto en wslproxy.org y la fuente en github.com/bwalia/wslproxy. Compañero: blog · producto: /wsl-proxy.
Watch: TenthMatrix WSL Proxy intro
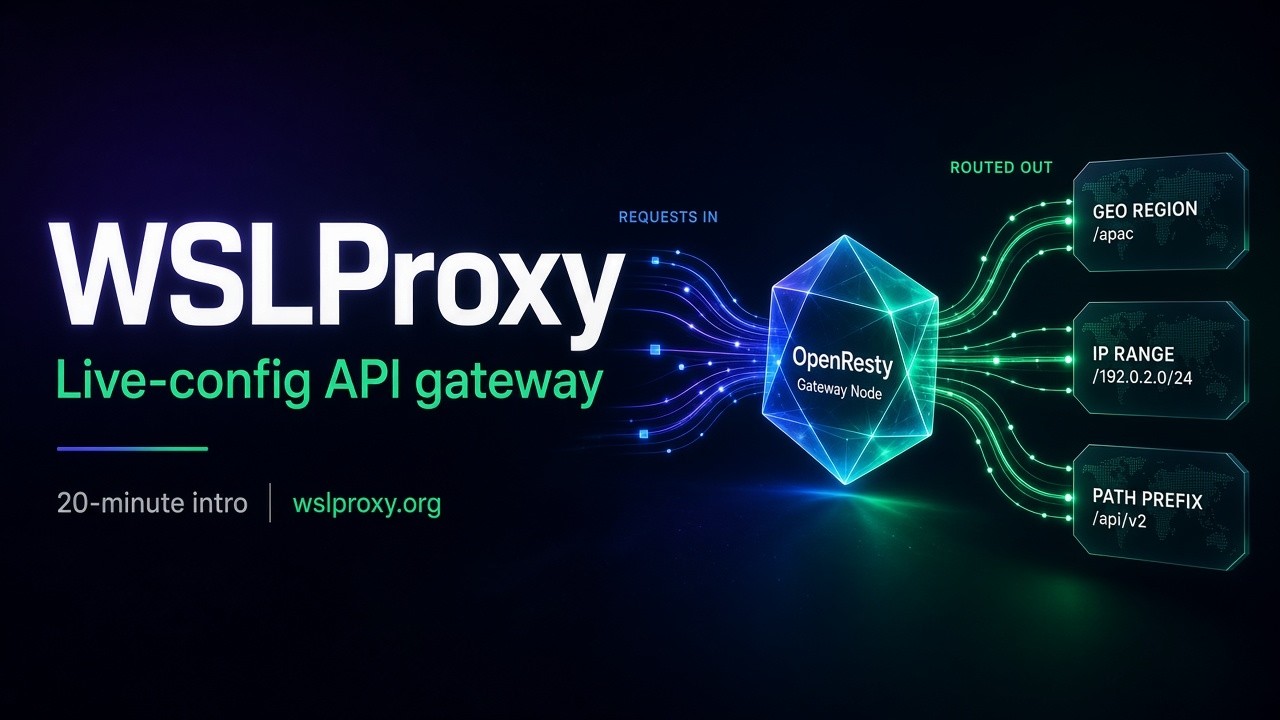
Watch: youtu.be/7NJulclG5sQ · Product: wslproxy.org
- Qué: Puerta de enlace OpenResty API + borde CDN con reglas de ruta activa (sin recarga de nginx para enrutamiento/WAF/caché diario).
- OMS: Equipos de plataforma, SRE, DevOps e IA/plataforma al frente de API, sitios y tráfico de agentes.
- Control: Interfaz de usuario de administración, Swagger REST, herramientas MCP,
wslproxy-cli(ghcr.io/bwalia/wslproxy-cli). - Hoja de ruta: Integraciones de Agents Gateway y MCP Gateway: gobernanza para agentes y MCP upstream.
1. Posicionamiento
Las organizaciones maduras ya utilizan proxies inversos. Lo que les falta es una ventaja que sea operable como un producto: reglas basadas en JSON/MCP, reconocimiento de múltiples POP, caché estilo CDN, WAF con eventos y un plano de control al que los agentes pueden llamar. TenthMatrix WSL Proxy es ese producto: código abierto, implementable en Docker, Ansible o Kubernetes/k3s Helm, y con la marca para las conversaciones con los clientes de TenthMatrix como Proxy WSL TenthMatrix.
2. Capacidades (hoy)
| Área | lo que obtienes |
|---|---|
| Enrutamiento | Ruta/IP/país/JWT/S3/coincidencia de cookies → proxy (305), redireccionamiento, HTML, CAPTCHA; prioridad + especificidad |
| Tráfico | Ponderado / RR / encabezado canario / cookie adhesiva / conexión mínima; promover y revertir |
| WAF | Paquetes de políticas, puntuación de anomalías, monitor/bloqueo, eventos API |
| SSL | auto-ssl / Let's Encrypt, SSL JSON por dominio, forzar HTTPS |
| CDN/caché | Caché estático de borde, caché de blobs Docker opcional, ganchos Varnish |
| POP + DNS | Ubicaciones de borde; Aprovisionamiento de registro A de Cloudflare con barreras de seguridad |
| Plano de control | React Admin, panel Next.js, Swagger, MCP, CLI |
| Desplegar | Docker Compose, Ansible, controlador de ingreso Helm (k3s) |
| Observabilidad | /health /healthz /ready /metrics, estadísticas de tráfico, enlaces de registro de IA |
3. Arquitectura (camino caliente)
Los clientes y agentes acceden a un POP de WSLProxy. OpenResty ejecuta Lua en la ruta de solicitud (gateway_ack → gateway_resp → equilibrador). Las reglas, las políticas WAF y el tráfico dividen la carga desde el disco o Redis y se aplican sin recargar nginx. Vuelva a cargar solo cuando cambien los bloques de escucha/SSL a nivel de servidor.
Clients / Agents
    → TenthMatrix WSL Proxy POP (OpenResty + Lua)
        → match rules (JSON / Redis)
        → WAF · cache · traffic split
        → Origins / k3s / APIs / (future MCP upstreams)
Operators: Admin UI · REST · MCP · wslproxy-cli
4. Hoja de ruta de MCP hoy frente a MCP Gateway
Dos superficies relacionadas, no las confundas:
- Servidor de administración MCP (disponible): expone las propias capacidades de administración de WSLProxy como herramientas MCP para que Claude/Cursor pueda configurar e inspeccionar el borde.
- Puerta de enlace MCP (en progreso): WSLProxy como puerta de entrada gobernada frente a otra Servidores MCP: puente de autenticación (los clientes nunca poseen tokens ascendentes), herramienta/método permitir-denegar, auditoría de
tools/cally límites de tasas por herramienta. Documentado en el upstreamdocs/mcp-gateway.md.
5. Puerta de enlace de agentes (en progreso)
A medida que las organizaciones ejecutan flotas de múltiples agentes, necesitan las mismas políticas perimetrales en las que ya confían para los API: puente de identidad, límites de velocidad, auditoría, canarios y afinidad POP. Puerta de enlace de agentes es el programa de TenthMatrix para enrutar y gobernar el tráfico de agentes a través de TenthMatrix WSL Proxy, junto con MCP Gateway, de modo que las soluciones de agentes y las cargas de trabajo API/CDN compartan un plano de control.
6. Opciones de implementación
- Composición acoplable — pilas locales y de laboratorio (
docker-compose-*.ymlen el repositorio). - ansible — compilaciones bare metal/VM POP.
- Timón – gráficos de estilo de controlador de ingreso para k3s/Kubernetes.
- CLI:
ghcr.io/bwalia/wslproxy-cli:latestpara operadores y agentes.
7. ¿Por qué lo envía TenthMatrix?
TenthMatrix crea estaciones de trabajo de IA, IA privada y plataformas de agentes. Esos productos necesitan una gran ventaja: no un fragmento único de nginx, sino una puerta de enlace/CDN que tanto los operadores como los agentes puedan manejar. WSLProxy es esa ventaja compartida: abierto en wslproxy.org, integrado en las soluciones TenthMatrix como Proxy WSL TenthMatrix.
8. Próximos pasos
- Lea la página del producto: /wsl-proxy.
- Explorar Pavonearse y estrella el repositorio.
- Hable con TenthMatrix sobre implementaciones de Edge, CDN, Agents Gateway y MCP Gateway a través de contacto.
Publicado por TenthMatrix. Documentos anteriores: LÉAME, docs/mcp-gateway.md, WAF y guías POP en el repositorio de GitHub.
Continue on the product site: https://wslproxy.org


