TenthMatrix WSL Proxy
بوابة API وCDN وWAF للمؤسسات — نظرة عامة على المنتج
TenthMatrix WSL Proxy (WSLProxy) هو بوابة API ومستوى تحكم حافة CDN المتكاملان من TenthMatrix. يقف أمام خوادمك الأصلية ويقرر لكل طلب ما يحدث — التوجيه والتأمين والتخزين المؤقت والمراقبة — انطلاقًا من إعدادات JSON وMCP حيّة، دون إعادة تحميل nginx مع كل تغيير في القواعد.
ما هو TenthMatrix WSL Proxy؟
WSLProxy بوابة API ووكيل عكسي ديناميكي على OpenResty. يدير المشغّلون المضيفات الافتراضية وقواعد التوجيه وسياسات WAF والتخزين المؤقت وتقسيم حركة المرور ونقاط الحضور على الحافة من واجهة الإدارة أو REST API أو أدوات MCP أو wslproxy-cli. تسري القواعد اليومية على المسار السريع؛ ولا يُعاد تحميل nginx إلا عند تغيّر كتل listen أو SSL على مستوى الخادم.
Watch the overview
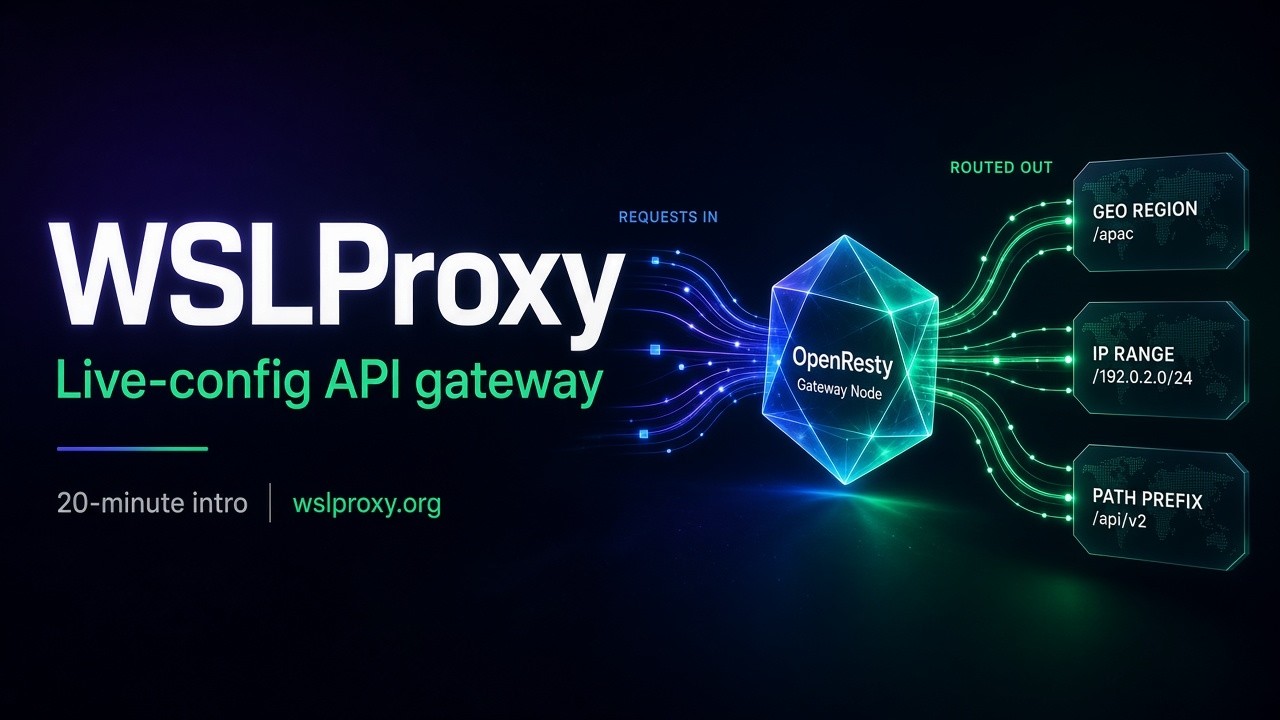
شاهد: مقدمة إلى TenthMatrix WSL Proxy
شاهد
شاهد على YouTube: شاهد: مقدمة إلى TenthMatrix WSL Proxywslproxy.org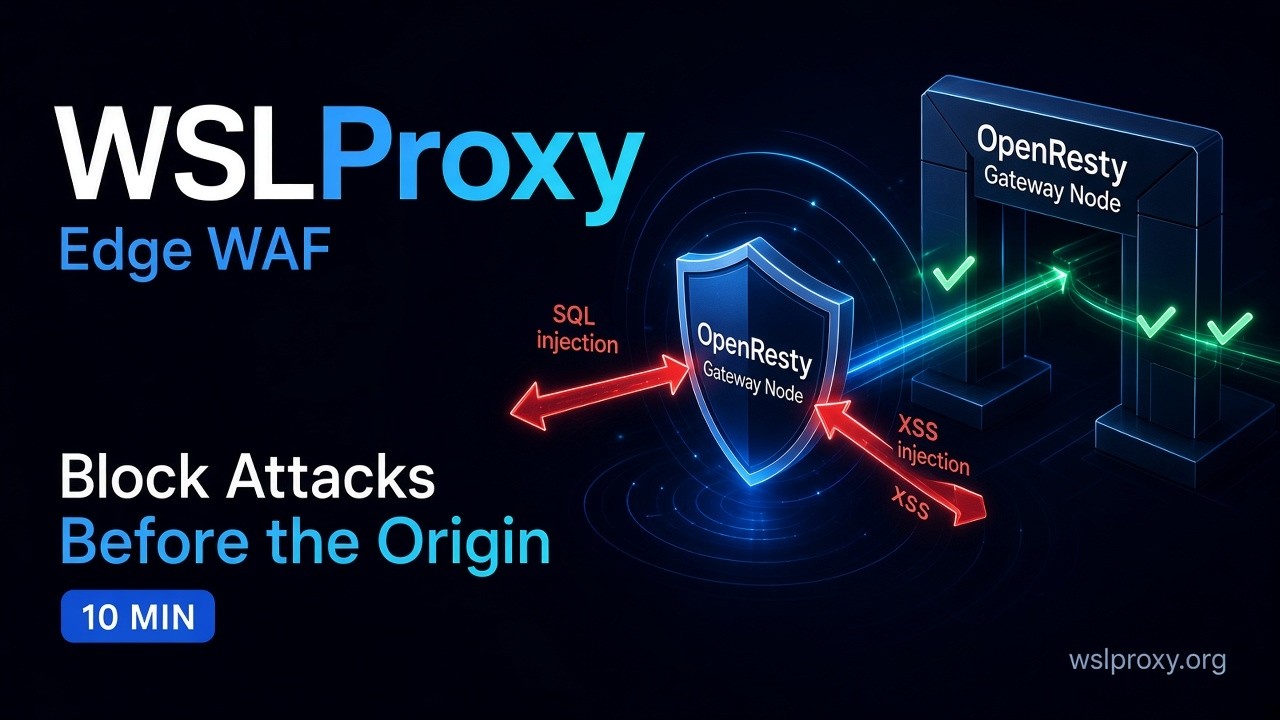
شاهد: جولة في WSL Proxy WAF
شاهد
شاهد على YouTube: شاهد: جولة في WSL Proxy WAFwslproxy.org/waf
كيف يعمل الوكيل
كدليل حلول: طابِق مرة واحدة، وقرّر لكل طلب، ثم مرّر أو احمِ. لا يحتاج مستوى التحكم أبدًا إلى إعادة تشغيل الحافة لتغييرات القواعد العادية.
يصل الطلب إلى نقطة حضور
تصل المتصفحات وواجهات API والوكلاء إلى حافة TenthMatrix WSL Proxy (Docker، أو نقطة حضور على خوادم فعلية عبر Ansible، أو k3s Helm ingress). يستقبل OpenResty اتصال TLS ويدخل مسار Lua السريع.
مطابقة قاعدة توجيه
يحمّل gateway_ack.lua المضيف الافتراضي ويقيّم القواعد الحيّة من القرص أو Redis: المسار وIP والدولة وJWT وS3 وملفات تعريف الارتباط وغيرها. تحدد الأولوية والدقة القاعدة الفائزة — دون إعادة تحميل nginx.
المسار: تحديد المعدل → WAF → الاستجابة
يشغّل مسار البوابة تحديد المعدل، ثم محرك WAF (المراحل + التواقيع)، ثم يطبّق gateway_resp.lua إجراء الاستجابة ومهلات موازن التحميل.
تحديد النتيجة
نتائج نموذجية: 305 وكيل عكسي إلى خادم upstream، أو إعادة توجيه 301/302، أو حظر بصفحة HTML ثابتة، أو تحدي CAPTCHA، أو حظر WAF برمز 403 مع ترويسات معرّف الدعم.
الموازنة والمراقبة
لاستجابات الوكيل، يطبّق balancer_by_lua الموازنة الموزونة أو الدورية أو canary أو الجلسات الثابتة أو أقل الاتصالات. وتغذّي بيانات السلامة والمقاييس وإحصاءات المرور فرق العمليات وخطافات سجلات الذكاء الاصطناعي.
المشغّلون والوكلاء يديرون الإعدادات
يستخدم البشر واجهة الإدارة / CLI؛ ويستخدم الوكلاء REST أو أدوات MCP لإنشاء الخوادم والقواعد وروابط WAF وقراءتها وتحديثها وحذفها — الواجهة نفسها، مع pull/push متوافق مع GitOps.
| Code | المعنى |
|---|---|
| 305 | وكيل عكسي إلى upstream (المسار الرئيسي للبوابة) |
| 301 / 302 | إعادة توجيه |
| 200 HTML | حظر ثابت / بعلامة تجارية أو صفحة وسيطة |
| CAPTCHA | تحدٍّ قبل المتابعة |
| 403 WAF | محظور بواسطة WAF مع ترويسات X-WAF-* وX-Support-ID |
ميزات المنتج الرئيسية بالتفصيل
كل ما تحتاجه لحافة خاضعة للحوكمة: التوجيه والأمن وذاكرة CDN المؤقتة والتسليم عبر نقاط حضور متعددة ومستوى تحكم يمكن للبشر والوكلاء إدارته معًا.
قواعد توجيه ديناميكية
طابِق حسب المسار وIP والدولة ومطالبات JWT ومفاتيح بنمط S3 وملفات تعريف الارتباط. تشمل الإجراءات الوكيل العكسي وإعادة التوجيه واستجابات HTML وCAPTCHA. تُرتَّب القواعد حسب الأولوية مع الحسم بالدقة، فيفوز المسار الأدق دون إعادة تشغيل nginx.
هندسة حركة المرور
موازنة موزونة ودورية وcanary حسب الترويسة وجلسات ثابتة عبر ملفات تعريف الارتباط وأقل الاتصالات. رقِّ الواجهات الخلفية أو تراجع عنها من مستوى التحكم عندما يبدو canary سليمًا — أو اسحبه بإجراء واحد.
محرك WAF للمؤسسات v2
تُربط حزم السياسات لكل نطاق وخدمة ومسار. تغطي المراحل قوائم الطرق المسموح بها، ورفض أنواع الملفات، وقوائم IP/الموقع الجغرافي، وسياسة خوارزميات JWT، وملفات تعريف JSON body، وسرعة هجمات القوة الغاشمة، والأمان الإيجابي عبر OpenAPI — إضافة إلى تواقيع هجمات خاضعة للحوكمة وتسجيل نقاط الشذوذ. وضعا حظر أو شفافية (مراقبة).
CDN وذاكرة الحافة المؤقتة
توفر ذاكرة الحافة الثابتة، وذاكرة Docker blob الاختيارية، وخطافات Varnish طبقة شبيهة بـ CDN أمام الخوادم الأصلية — مثالية لمواقع التسويق ووثائق API وتسليم الحزم إلى جانب حركة مرور بوابة API.
SSL وHTTPS
auto-ssl / Let’s Encrypt، وSSL JSON لكل نطاق، وسياسات فرض HTTPS ليتمكن كل مضيف افتراضي من إنهاء TLS بشكل صحيح عند نقطة الحضور.
نقاط حضور متعددة + DNS
عرّف مواقع الحافة وأنشئ سجلات A على Cloudflare مع ضوابط أمان. النمط الإنتاجي الشائع هو نقطة حضور عامة → k3s NodePort → wslproxy-ingress Helm → حاويات التطبيق.
مستوى التحكم
لوحات React Admin وNext.js، وSwagger REST، وأدوات MCP لـ Claude/Cursor، وصورة wslproxy-cli (ghcr.io/bwalia/wslproxy-cli) لسير عمل pull/push/diff/verify.
انشر في أي مكان
Docker Compose للمختبرات، وAnsible لنقاط الحضور على الخوادم الفعلية أو الأجهزة الافتراضية، ومخططات Helm ingress-controller لـ k3s / Kubernetes — واجهة منتج واحدة عبر البيئات.
قابلية المراقبة
/health, /healthz, /ready, Prometheus /metrics, traffic stats, structured WAF security logs, and AI log analysis hooks for SRE teams.
قواعد WAF والإنفاذ
يعمل WAF في مسار طلبات OpenResty (مستوحى من أنماط NGINX WAF المؤسسية). وهو مفتوح عند الفشل افتراضيًا كي لا يُسقط خلل في WAF الموقع، وقابل للتفسير عند كل حظر، ومتوافق مع قوائم قواعد v1 البسيطة. للجولة الإرشادية والتعمق، راجع القراءات ذات الصلة أدناه — أو شاهد فيديو WAF في هذه الصفحة.
مسار معالجة الطلب
- rewrite_by_lua: يختار gateway_ack.lua قاعدة التوجيه
- gateway_pipeline.execute(): تحديد المعدل → WAF → المتابعة
- waf_engine.inspect(): تحميل السياسة، وتحديد الربط، وتشغيل المراحل، ثم التواقيع
- عند الحظر: 403 + X-WAF-Block وX-WAF-Rule وX-WAF-Violation وX-Support-ID
مسار المراحل (قبل التواقيع)
| Code | المرحلة | التفاصيل |
|---|---|---|
| VIOL_METHOD | قائمة الطرق المسموح بها | طرق HTTP المسموح بها فقط (مثل GET وPOST وHEAD وOPTIONS). |
| VIOL_FILETYPE | رفض أنواع الملفات | حظر الامتدادات الحساسة مثل .env و.sql و.bak و.git و.pem. |
| VIOL_IP_DENY / VIOL_GEO | قوائم IP والموقع الجغرافي | السماح بنطاقات CIDR أو رفضها، ورفض دول عبر قاعدة بيانات بنمط IP2Location. |
| VIOL_JWT_ALG | سياسة خوارزميات JWT | رفض الخوارزميات الضعيفة (none وHS256)؛ واشتراط RS256/ES256 حيث يلزم. |
| VIOL_JSON_SIZE / DEPTH | ملف تعريف JSON body | تحديد عمق JSON وحجم الجسم لمنع إساءة استخدام المحلّل. |
| VIOL_BRUTE_FORCE | سرعة هجمات القوة الغاشمة | نوافذ منزلقة لكل مسار (مثل /api/login) مفتاحها IP. |
| VIOL_OPENAPI_* | الأمان الإيجابي عبر OpenAPI | السماح فقط بتركيبات المسار+الطريقة المعلنة (مسارات بقوالب). |
قواعد التواقيع والحوكمة
لكل توقيع معرّف ثابت (الوحدة القابلة للعنونة)، وفئة/مجموعة، ودرجة خطورة، وهدف مطابقة (url أو args أو body أو headers أو cookies أو UA أو الكل)، ونمط regex أو نصي، وإجراء (block أو monitor)، ونقاط شذوذ.
disable
يتخطى signatures.disable القاعدة بالكامل.
stage
يكتفي signatures.stage بالتنبيه حتى طابع زمني محدد — طرح آمن لا يساهم أبدًا في نقاط الشذوذ أثناء المرحلة التجريبية.
مجموعات التواقيع
بدّل مجموعات كاملة (مثل SET_SQLI) بين الحظر والتنبيه دون إعادة كتابة كل قاعدة.
عتبة الشذوذ
تؤدي النقاط التراكمية ≥ العتبة إلى إطلاق VIOL_ANOMALY_SCORE حتى لو لم يكن أي توقيع منفرد ليحظر.
أسبقية الربط
الأكثر تحديدًا يفوز: تجاوز المسار ← waf_mode_override لكل خادم ← enforcementMode الافتراضي للسياسة (blocking أو transparent/monitor). تسجّل كل نتيجة الربط الفائز، فتجيب السجلات عن “لماذا حُظر هذا؟”
الحظر
تُرجِع المخالفات 403 مع معرّف دعم وصفحة حظر اختيارية بعلامة تجارية.
الشفافية / المراقبة
تُنبِّه المخالفات وتُسجَّل فقط — مثالي للتشغيل التجريبي وبيئات staging.
Agents Gateway وMCP Gateway
توسّع TenthMatrix نطاق WSL Proxy ليشمل عصر الوكلاء. ستحكم الحافة نفسها التي تتصدّر واجهات HTTP API كيفية وصول الوكلاء وعملاء Model Context Protocol (MCP) إلى الأدوات والواجهات الخلفية.
In progress
MCP Gateway (قيد التطوير)
بوابة أمامية خاضعة للحوكمة أمام خوادم MCP الخارجية — ربط المصادقة، وقوائم السماح والرفض للأدوات/الطرق، وتدقيق tools/call، وتحديد المعدل لكل أداة. لا يحمل العملاء رموز upstream أبدًا.
In progress
Agents Gateway (قيد التطوير)
السياسات والتوجيه وقابلية المراقبة لحركة مرور الوكلاء المتعددين — لتصل أساطيل الوكلاء إلى الخوادم الأصلية عبر حافة TenthMatrix WSL Proxy نفسها التي تمر بها واجهات API وأحمال CDN.
Available
واجهة إدارة MCP (متاحة)
يوفّر WSLProxy بالفعل واجهة الإدارة الخاصة به كأدوات MCP لـ Claude وCursor ووكلاء آخرين — اضبط القواعد وافحص الحافة دون مغادرة بيئة التطوير.
بنية الحل
يصل العملاء والوكلاء إلى نقطة حضور TenthMatrix WSL Proxy. تطابق الحافة القواعد الحيّة، وتطبّق WAF والتخزين المؤقت، ثم توازن الحمل نحو الخوادم الأصلية. ويدير المشغّلون كل شيء عبر واجهة الإدارة أو REST أو MCP أو CLI.
نقطة حضور الحافة
OpenResty + مسار Lua السريع: مطابقة القواعد والاستجابة وموازنة الواجهات الخلفية.
الإعدادات الحيّة
القواعد وWAF وتقسيم حركة المرور من القرص أو Redis — دون إعادة تحميل nginx للتغييرات اليومية.
مستوى التحكم
واجهة الإدارة وREST وMCP وwslproxy-cli للبشر والوكلاء.
الخوادم الأصلية
واجهات API وخدمات k3s والمواقع الثابتة وخوادم upstream مستقبلية لـ MCP / الوكلاء.
تابع على موقع المنتج
زر wslproxy.org للعروض التوضيحية والوثائق وأحدث إصدارات TenthMatrix WSL Proxy.
احصل على TenthMatrix WSL Proxy
استكشف المنتج على wslproxy.org، أو اقرأ التحليل المعمّق عن WAF على TenthMatrix، أو تحدّث إلينا عن نشر الحافة وCDN وWAF وبوابات الوكلاء.