Блог
Защита API в проектах Node.js и MySQL: лучшие практики и примеры кода
Рекомендации по обеспечению безопасности API в Node.js и MySQL
На этой странице
Защита API в проектах Node.js и MySQL
API — это основа современных веб-приложений и мобильных приложений. При создании API с Node.js и MySQL безопасность должна быть главным приоритетом. В этом руководстве описаны основные передовые методы и примеры кода, которые помогут вам защитить ваши API.
Архитектура безопасности API
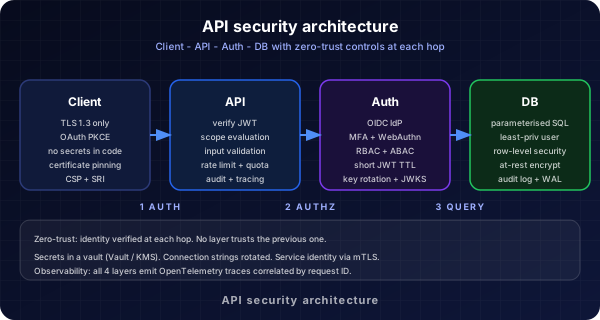
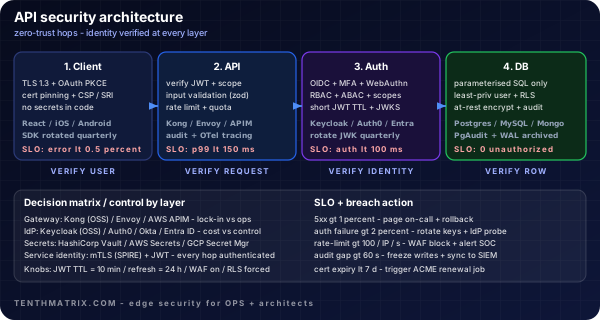
На этой схеме показан многоуровневый подход к безопасности API, включая шлюз, WAF, аутентификацию и защиту базы данных.
Шлюз API и WAF
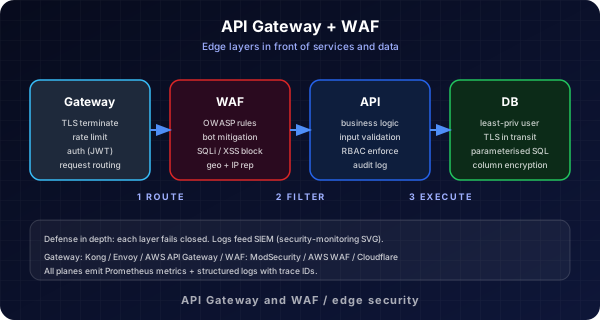
Используйте шлюз API и межсетевой экран веб-приложений (WAF) для централизации безопасности, ограничения скорости и проверки запросов. Это помогает блокировать вредоносный трафик до того, как он достигнет вашего приложения Node.js.
Поток пользователя в БД
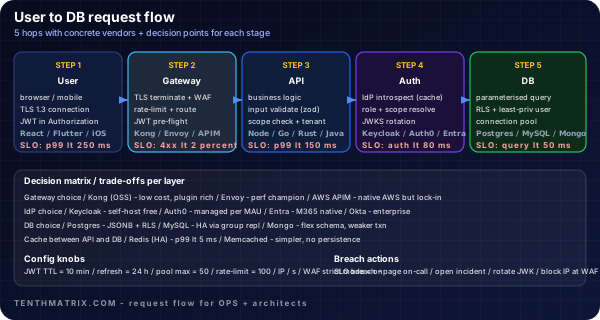
На этой диаграмме показан безопасный поток от пользователя к базе данных с проверками аутентификации и авторизации на каждом этапе.
1. Используйте HTTPS везде
Всегда обслуживайте свой API поверх HTTPS для шифрования данных при передаче. Используйтеletsencryptили коммерческий сертификат SSL.
2. Аутентификация и авторизация
- JWT (веб-токены JSON):Используйте JWT для аутентификации без отслеживания состояния. Выпускайте токены при входе в систему и проверяйте их при каждом запросе.
- Управление доступом на основе ролей (RBAC):Ограничивает доступ к конфиденциальным конечным точкам на основе ролей пользователей.
// Example: JWT middleware
const jwt = require('jsonwebtoken');
function authenticateToken(req, res, next) {
  const token = req.headers['authorization']?.split(' ')[1];
  if (!token) return res.sendStatus(401);
  jwt.verify(token, process.env.JWT_SECRET, (err, user) => {
    if (err) return res.sendStatus(403);
    req.user = user;
    next();
  });
}Всегда используйте параметризованные запросы или библиотеки ORM (например, Sequelize или Knex), чтобы предотвратить внедрение SQL.
// Using mysql2 with placeholders
const [rows] = await db.execute('SELECT * FROM users WHERE id = ?', [userId]);
4. Проверка и очистка ввода
Проверяйте и очищайте все входящие данные с помощью таких библиотек, какexpress-validatorилиjoi.
5. Защита конфиденциальных данных
- Никогда не храните пароли в виде открытого текста. Всегда хешируйте с помощью
bcrypt. - Храните секреты (учетные данные БД, секреты JWT) в переменных среды, а не в коде.
6. Ограничение и регулирование скорости
Защитите свой API от грубой силы и DDoS-атак с помощью промежуточного программного обеспечения, ограничивающего скорость, такого какexpress-rate-limit.
7. Ведение журнала и мониторинг
Регистрируйте все попытки и ошибки аутентификации. Используйте инструменты мониторинга для обнаружения подозрительной активности.
8. Постоянно обновляйте зависимости
Регулярно обновляйте Node.js, MySQL и все зависимости для устранения известных уязвимостей.
Дополнительная информация
Ещё из блога

Observability Is Not Optional: Make It a Business Standard
Why fragmented monitoring creates blind spots, duplicate spend, and slow incidents — and how to make centralised observability a non-negotiable company standard.

WSL Vault for Compliance: One Tenant Never Opens Another’s Secrets
How WSL Vault keeps app, team, and environment tenants cryptographically isolated — so a stolen root-style token cannot empty the estate — and why dual-tenant control beats secrets sprawl.

Workstation AI Shop: Promoting the AI Sales Storefront Through int → test → acc → prod
Workstation AI Shop sells GPU machines with a fully autonomous AI Sales Agent that configures the basket. See how Ring Promoter moves each build through int → test → acc → prod — with Orbit screenshots release engineers and stakeholders share.