Блог
Безопасность агентного ИИ: MCP OAuth, VPN и аренды HashiCorp Vault
OAuth 2.1 для MCP, частные сетевые пути и краткоживущие секреты Vault — базовые настройки для Claude, OpenAI и Cursor
На этой странице
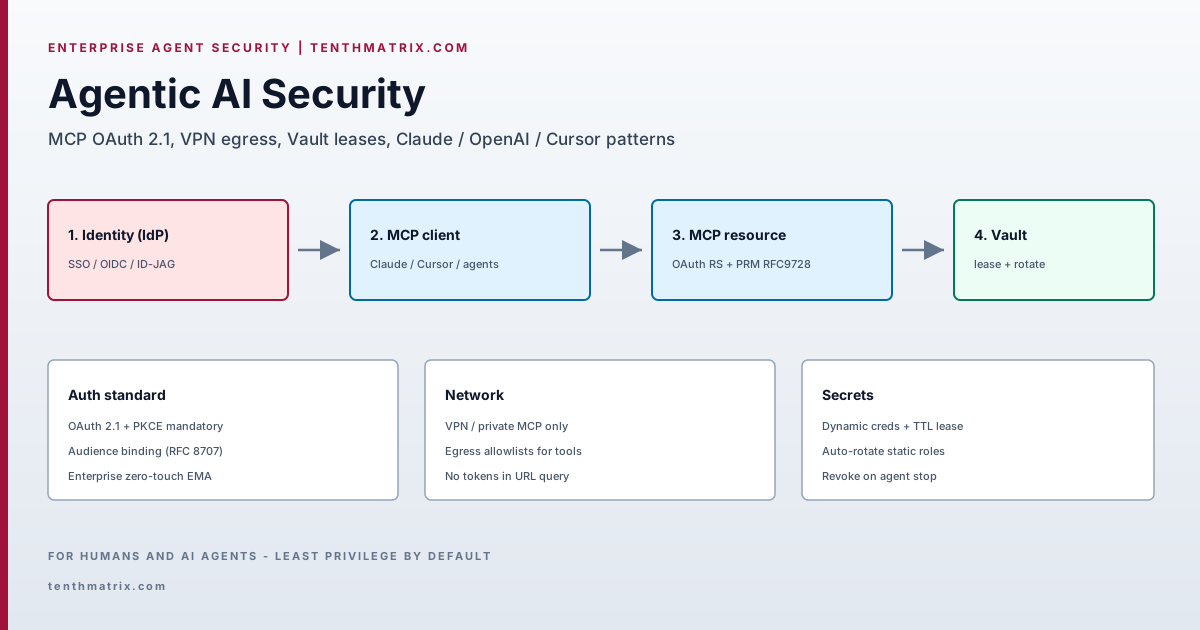
Корпоративным агентам нужны три контроля, которых нет у статических API-ключей: MCP-доступ, привязанный к OAuth, частные сетевые пути (VPN/mesh) и краткоживущие аренды Vault для секретов инструментов. Этот дайджест описывает отраслевые базовые практики для Claude, OpenAI и Cursor. Полная эталонная архитектура в полная статья.
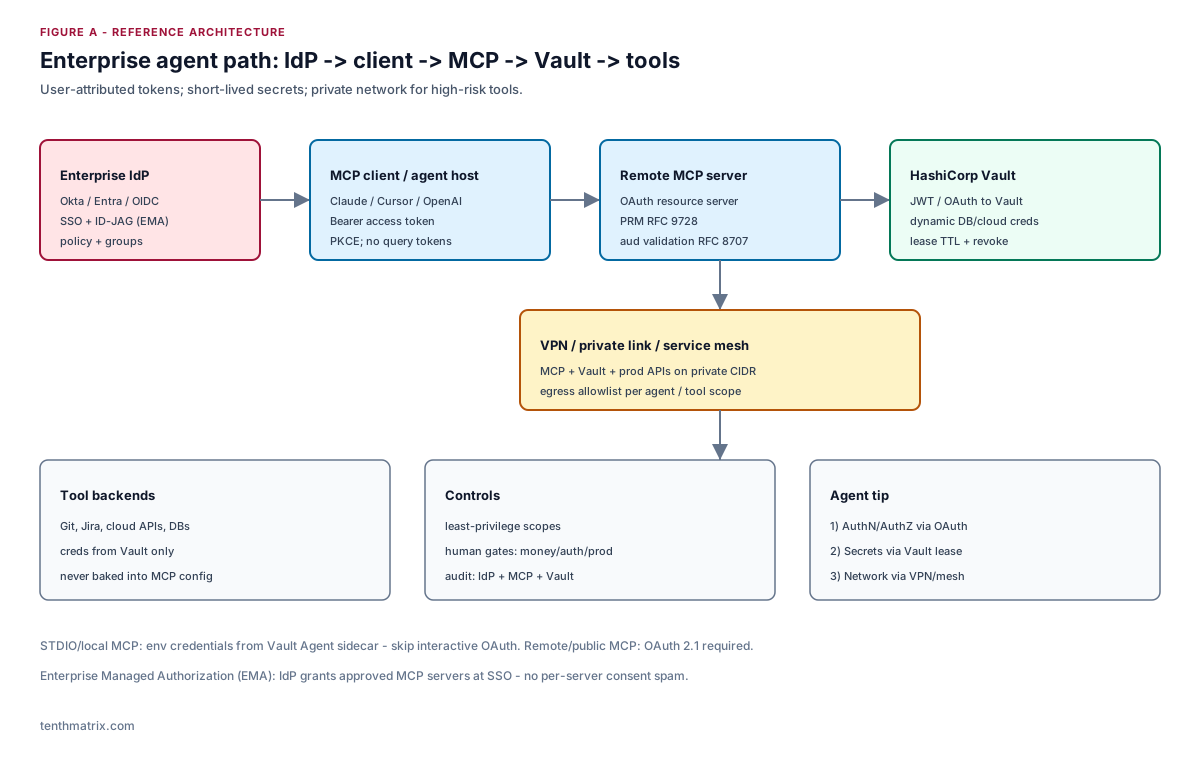
Эталонный путь
Базовые настройки вендоров (Claude / OpenAI / Cursor)
| Продукт | Рекомендуемая настройка |
|---|---|
| Claude | Удалённый MCP через OAuth; discovery 401 + WWW-Authenticate; никогда токены в URL; Vault для секретов инструментов |
| OpenAI | Изолировать API-ключ модели; OBO/user-attributed токены инструментов; VPC-агенты; динамические creds Vault на каждый вызов |
| Cursor | Только env-конфиг MCP; Vault Agent для STDIO; корп. VPN к частному MCP; allowlist серверов команды |
Аренды Vault (краткоживущие секреты)
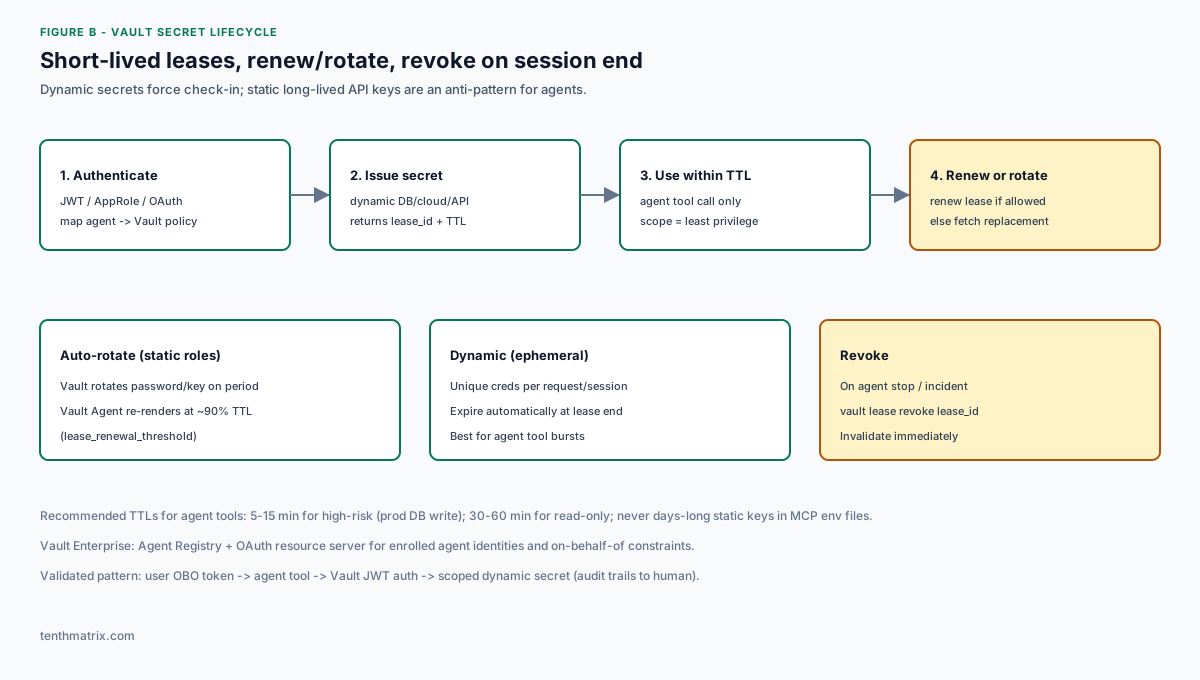
- Динамические секреты — уникальные creds +
lease_id+ TTL; истекают или отзываются по окончании сессии агента. - Авторотация — статические роли ротируются периодически; Vault Agent обновляет около TTL (по умолчанию ~90%).
- Enterprise — Agent Registry + OAuth resource server для зарегистрированных идентичностей агентов (Vault Enterprise).
Рекомендация TenthMatrix
Считайте MCP OAuth входной дверью, VPN — сетевой дверью, а Vault — дверью секретов. Полные чеклисты, RFC и антипаттерны: полная статья. Опубликовано TenthMatrix.
Ещё из блога

Observability Is Not Optional: Make It a Business Standard
Why fragmented monitoring creates blind spots, duplicate spend, and slow incidents — and how to make centralised observability a non-negotiable company standard.

WSL Vault for Compliance: One Tenant Never Opens Another’s Secrets
How WSL Vault keeps app, team, and environment tenants cryptographically isolated — so a stolen root-style token cannot empty the estate — and why dual-tenant control beats secrets sprawl.

Workstation AI Shop: Promoting the AI Sales Storefront Through int → test → acc → prod
Workstation AI Shop sells GPU machines with a fully autonomous AI Sales Agent that configures the basket. See how Ring Promoter moves each build through int → test → acc → prod — with Orbit screenshots release engineers and stakeholders share.