TenthMatrix WSL Vault
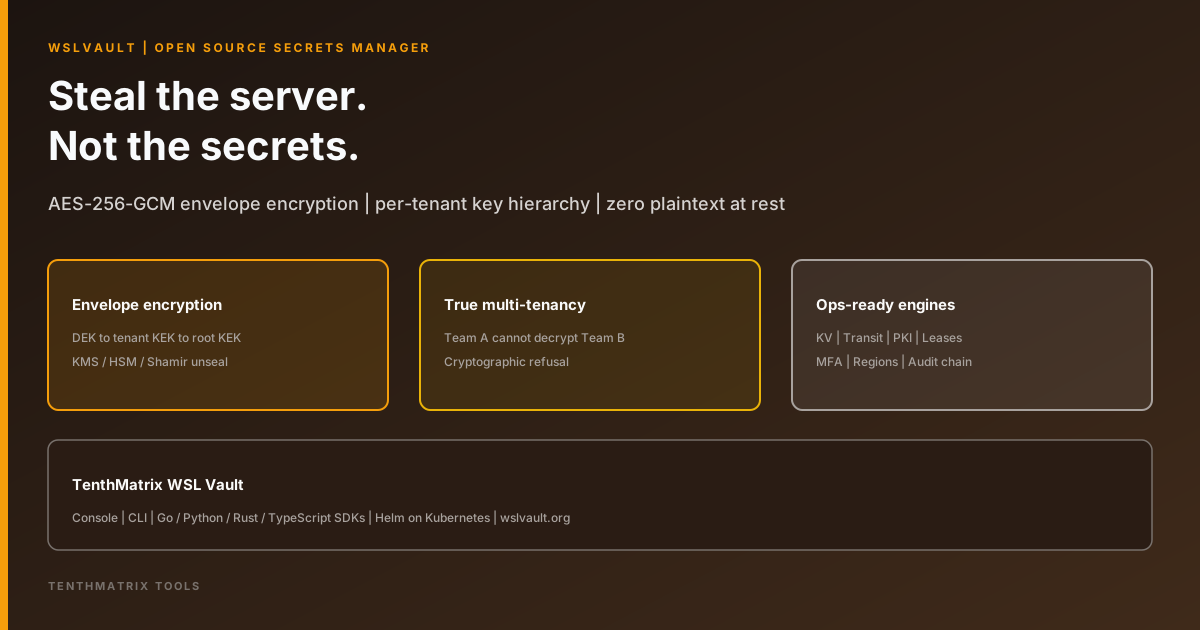
Roubem o servidor. Não os segredos.
Gerenciamento de segredos de código aberto e auto-hospedado, baseado em criptografia de envelope AES-256-GCM e uma hierarquia de chaves por tenant — um disco roubado, um dump de banco de dados ou um host comprometido deixa os atacantes apenas com texto cifrado que não conseguem abrir.
O que é o WSLVault?
O WSLVault é uma plataforma de segredos compatível com Vault para operadores que querem multi-tenancy criptografado em repouso, sem texto puro em disco. Opere pelo console web steel/brass, CLI, SDKs Go/Python/Rust/TypeScript ou MCP — com implantação Helm/GitOps no Kubernetes.
Watch the overview
Introdução de 20 minutos — roubem o servidor, não os segredos
Assistir no YouTube
Assistir no YouTube: Introdução de 20 minutos — roubem o servidor, não os segredos
Por que o modelo de segurança importa
Multi-tenancy de verdade
A equipe A não consegue descriptografar a equipe B — recusa criptográfica, não um deslize da aplicação.
Criptografia de envelope
DEK → KEK do tenant → KEK raiz (KMS / HSM / Shamir). Os segredos são selados antes de tocar o disco.
Os mecanismos de que você precisa
KV versionado, criptografia transit, PKI, leases dinâmicos, políticas de identidade e MFA.
Alta disponibilidade e auditoria
Replicação multirregião ativo/ativo e uma trilha de auditoria encadeada por hash e à prova de adulteração.
Tudo o que um segredo precisa, por trás de uma única API
Segredos KV versionados
KV v2 compatível com Vault: leituras/escritas versionadas, check-and-set, exclusão lógica e destruição — cada valor selado antes do armazenamento.
Mecanismo transit
Criptografe, descriptografe, assine e verifique sem que chaves em texto puro saiam do cofre. Rotacione chaves enquanto o texto cifrado antigo continua legível.
PKI e certificados
CA privada, papéis e certificados de curta duração. As chaves privadas da CA são criptografadas em envelope, nunca armazenadas em claro.
Leases dinâmicos
Credenciais são leases: emitidas, listadas, renovadas e revogadas de verdade. Revogar interrompe o acesso imediatamente.
Identidade e MFA
Dois fatores TOTP, códigos de recuperação, políticas granulares em chaves de API e JWTs — além de SCIM, LDAP, OIDC, mTLS e autenticação de workloads.
Zero texto puro em repouso
Um dump do banco de dados só entrega texto cifrado envolvido em chaves que o banco nunca vê. Roubar o disco ≠ roubar os segredos.
Cloud-native e programável
Implante com o chart Helm e o operador do Kubernetes, gerencie via GitOps, colete métricas com o Prometheus e acesse o WSLVault na linguagem de sua preferência — ou a partir de um agente de IA pelo servidor MCP integrado.
Monte seu próprio cofre
Clone o repositório, instale o chart Helm e faça o unseal. A TenthMatrix ajuda operadores a rodar o WSLVault com a mesma disciplina de borda e promoção do WSL Proxy e do Ring Promoter.