TenthMatrix WSL Proxy
API ਗੇਟਵੇ, CDN ਅਤੇ ਐਂਟਰਪ੍ਰਾਈਜ਼ WAF — ਉਤਪਾਦ ਸੰਖੇਪ
TenthMatrix WSL Proxy (WSLProxy) TenthMatrix ਦਾ ਸੰਪੂਰਨ API ਗੇਟਵੇ ਅਤੇ CDN ਐਜ ਕੰਟਰੋਲ ਪਲੇਨ ਹੈ। ਇਹ ਤੁਹਾਡੇ ਓਰਿਜਿਨ ਦੇ ਸਾਹਮਣੇ ਰਹਿੰਦਾ ਹੈ ਅਤੇ ਹਰ ਰਿਕੁਐਸਟ ਲਈ ਤੈਅ ਕਰਦਾ ਹੈ ਕਿ ਕੀ ਹੋਵੇਗਾ — ਰੂਟ, ਸੁਰੱਖਿਆ, ਕੈਸ਼ ਅਤੇ ਨਿਗਰਾਨੀ — ਲਾਈਵ JSON ਅਤੇ MCP ਕੌਂਫਿਗ ਤੋਂ, ਹਰ ਨਿਯਮ ਤਬਦੀਲੀ 'ਤੇ nginx ਰੀਲੋਡ ਕੀਤੇ ਬਿਨਾਂ।
TenthMatrix WSL Proxy ਕੀ ਹੈ?
WSLProxy, OpenResty 'ਤੇ ਇੱਕ ਡਾਇਨਾਮਿਕ API ਗੇਟਵੇ ਅਤੇ ਰਿਵਰਸ ਪ੍ਰੌਕਸੀ ਹੈ। ਓਪਰੇਟਰ ਵਰਚੁਅਲ ਹੋਸਟ, ਰੂਟਿੰਗ ਨਿਯਮ, WAF ਨੀਤੀਆਂ, ਕੈਸ਼, ਟ੍ਰੈਫਿਕ ਸਪਲਿਟ ਅਤੇ ਐਜ POP ਨੂੰ Admin UI, REST API, MCP ਟੂਲ ਜਾਂ wslproxy-cli ਨਾਲ ਪ੍ਰਬੰਧਿਤ ਕਰਦੇ ਹਨ। ਰੋਜ਼ਾਨਾ ਨਿਯਮ ਹੌਟ ਪਾਥ 'ਤੇ ਲਾਗੂ ਹੁੰਦੇ ਹਨ; nginx ਸਿਰਫ਼ ਤਾਂ ਰੀਲੋਡ ਹੁੰਦਾ ਹੈ ਜਦੋਂ ਸਰਵਰ-ਪੱਧਰ ਦੇ listen ਜਾਂ SSL ਬਲਾਕ ਬਦਲਦੇ ਹਨ।
Watch the overview
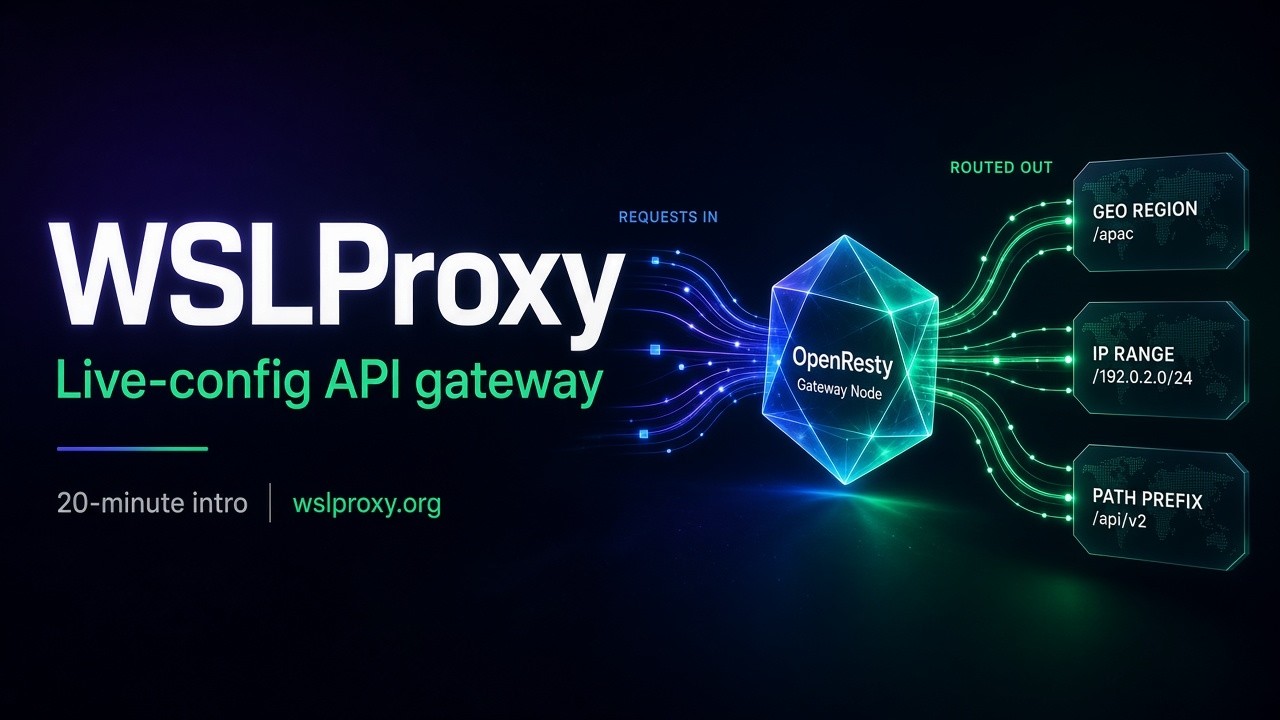
ਵੇਖੋ: TenthMatrix WSL Proxy ਜਾਣ-ਪਛਾਣ
ਵੇਖੋ
YouTube 'ਤੇ ਵੇਖੋ: ਵੇਖੋ: TenthMatrix WSL Proxy ਜਾਣ-ਪਛਾਣwslproxy.org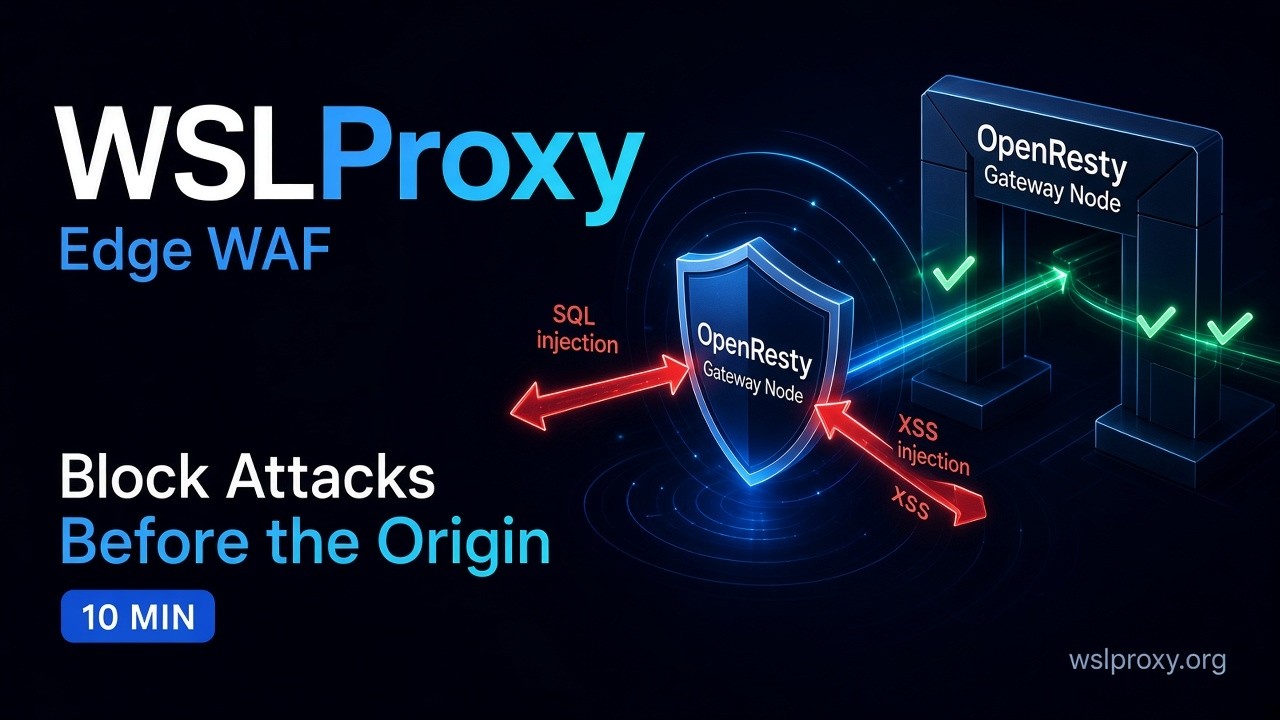
ਵੇਖੋ: WSL Proxy WAF ਟੂਰ
ਵੇਖੋ
YouTube 'ਤੇ ਵੇਖੋ: ਵੇਖੋ: WSL Proxy WAF ਟੂਰwslproxy.org/waf
ਪ੍ਰੌਕਸੀ ਕਿਵੇਂ ਕੰਮ ਕਰਦਾ ਹੈ
ਇੱਕ ਸਲਿਊਸ਼ਨ ਪਲੇਬੁੱਕ ਵਾਂਗ: ਇੱਕ ਵਾਰ ਮੈਚ ਕਰੋ, ਹਰ ਰਿਕੁਐਸਟ 'ਤੇ ਫ਼ੈਸਲਾ ਕਰੋ, ਫਿਰ ਪ੍ਰੌਕਸੀ ਕਰੋ ਜਾਂ ਸੁਰੱਖਿਅਤ ਕਰੋ। ਆਮ ਨਿਯਮ ਤਬਦੀਲੀਆਂ ਲਈ ਕੰਟਰੋਲ ਪਲੇਨ ਨੂੰ ਕਦੇ ਐਜ ਰੀਸਟਾਰਟ ਨਹੀਂ ਕਰਨਾ ਪੈਂਦਾ।
ਰਿਕੁਐਸਟ POP 'ਤੇ ਪਹੁੰਚਦੀ ਹੈ
ਬ੍ਰਾਊਜ਼ਰ, API ਅਤੇ ਏਜੰਟ TenthMatrix WSL Proxy ਐਜ (Docker, ਬੇਅਰ-ਮੈਟਲ Ansible POP, ਜਾਂ k3s Helm ingress) ਤੱਕ ਪਹੁੰਚਦੇ ਹਨ। OpenResty TLS ਸਵੀਕਾਰ ਕਰਦਾ ਹੈ ਅਤੇ Lua ਹੌਟ ਪਾਥ ਵਿੱਚ ਦਾਖਲ ਹੁੰਦਾ ਹੈ।
ਰੂਟਿੰਗ ਨਿਯਮ ਮੈਚ ਕਰੋ
gateway_ack.lua ਵਰਚੁਅਲ ਹੋਸਟ ਲੋਡ ਕਰਦਾ ਹੈ ਅਤੇ ਡਿਸਕ ਜਾਂ Redis ਤੋਂ ਲਾਈਵ ਨਿਯਮਾਂ ਦਾ ਮੁਲਾਂਕਣ ਕਰਦਾ ਹੈ: path, IP, ਦੇਸ਼, JWT, S3, cookie ਅਤੇ ਹੋਰ। ਤਰਜੀਹ ਅਤੇ ਵਿਸ਼ੇਸ਼ਤਾ ਜੇਤੂ ਚੁਣਦੀਆਂ ਹਨ — ਕੋਈ nginx ਰੀਲੋਡ ਨਹੀਂ।
ਪਾਈਪਲਾਈਨ: ਰੇਟ ਲਿਮਿਟ → WAF → ਰਿਸਪਾਂਡ
ਗੇਟਵੇ ਪਾਈਪਲਾਈਨ ਪਹਿਲਾਂ ਰੇਟ ਲਿਮਿਟ ਚਲਾਉਂਦੀ ਹੈ, ਫਿਰ WAF ਇੰਜਣ (ਪੜਾਅ + ਸਿਗਨੇਚਰ), ਫਿਰ gateway_resp.lua ਰਿਸਪਾਂਸ ਐਕਸ਼ਨ ਅਤੇ ਬੈਲੈਂਸਰ ਟਾਈਮਆਊਟ ਲਾਗੂ ਕਰਦਾ ਹੈ।
ਨਤੀਜਾ ਤੈਅ ਕਰੋ
ਆਮ ਨਤੀਜੇ: upstream 'ਤੇ 305 ਰਿਵਰਸ-ਪ੍ਰੌਕਸੀ, 301/302 ਰੀਡਾਇਰੈਕਟ, ਸਟੈਟਿਕ HTML ਬਲਾਕ, CAPTCHA ਚੁਣੌਤੀ, ਜਾਂ ਸਪੋਰਟ ID ਹੈਡਰਾਂ ਨਾਲ 403 WAF ਬਲਾਕ।
ਬੈਲੈਂਸ ਅਤੇ ਨਿਗਰਾਨੀ
ਪ੍ਰੌਕਸੀ ਰਿਸਪਾਂਸ ਲਈ, balancer_by_lua weighted, RR, canary, sticky ਜਾਂ least-conn ਲਾਗੂ ਕਰਦਾ ਹੈ। ਹੈਲਥ, ਮੈਟ੍ਰਿਕਸ ਅਤੇ ਟ੍ਰੈਫਿਕ ਅੰਕੜੇ ਓਪਸ ਅਤੇ AI ਲੌਗ ਹੁੱਕਾਂ ਨੂੰ ਜਾਂਦੇ ਹਨ।
ਓਪਰੇਟਰ ਅਤੇ ਏਜੰਟ ਕੌਂਫਿਗ ਚਲਾਉਂਦੇ ਹਨ
ਮਨੁੱਖ Admin UI / CLI ਵਰਤਦੇ ਹਨ; ਏਜੰਟ ਸਰਵਰ, ਨਿਯਮ ਅਤੇ WAF ਬਾਈਂਡ ਦੇ CRUD ਲਈ REST ਜਾਂ MCP ਟੂਲ ਵਰਤਦੇ ਹਨ — ਇੱਕੋ ਸਤ੍ਹਾ, GitOps-ਅਨੁਕੂਲ pull/push।
| Code | ਅਰਥ |
|---|---|
| 305 | upstream 'ਤੇ ਰਿਵਰਸ ਪ੍ਰੌਕਸੀ (ਪ੍ਰਾਇਮਰੀ ਗੇਟਵੇ ਪਾਥ) |
| 301 / 302 | ਰੀਡਾਇਰੈਕਟ |
| 200 HTML | ਸਟੈਟਿਕ / ਬ੍ਰਾਂਡਡ ਬਲਾਕ ਜਾਂ ਇੰਟਰਸਟੀਸ਼ੀਅਲ |
| CAPTCHA | ਅੱਗੇ ਵਧਣ ਤੋਂ ਪਹਿਲਾਂ ਚੁਣੌਤੀ |
| 403 WAF | X-WAF-* ਅਤੇ X-Support-ID ਹੈਡਰਾਂ ਨਾਲ WAF ਵੱਲੋਂ ਬਲਾਕ |
ਮੁੱਖ ਉਤਪਾਦ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਵਿਸਥਾਰ ਨਾਲ
ਨਿਯੰਤ੍ਰਿਤ ਐਜ ਲਈ ਲੋੜੀਂਦਾ ਸਭ ਕੁਝ: ਰੂਟਿੰਗ, ਸੁਰੱਖਿਆ, CDN ਕੈਸ਼, ਮਲਟੀ-POP ਡਿਲੀਵਰੀ, ਅਤੇ ਅਜਿਹਾ ਕੰਟਰੋਲ ਪਲੇਨ ਜਿਸਨੂੰ ਮਨੁੱਖ ਅਤੇ ਏਜੰਟ ਦੋਵੇਂ ਚਲਾ ਸਕਣ।
ਡਾਇਨਾਮਿਕ ਰੂਟਿੰਗ ਨਿਯਮ
path, IP, ਦੇਸ਼, JWT claims, S3-ਸ਼ੈਲੀ keys ਅਤੇ cookies 'ਤੇ ਮੈਚ ਕਰੋ। ਐਕਸ਼ਨਾਂ ਵਿੱਚ ਰਿਵਰਸ ਪ੍ਰੌਕਸੀ, ਰੀਡਾਇਰੈਕਟ, HTML ਰਿਸਪਾਂਸ ਅਤੇ CAPTCHA ਸ਼ਾਮਲ ਹਨ। ਨਿਯਮ ਤਰਜੀਹ ਅਨੁਸਾਰ ਕ੍ਰਮਬੱਧ ਹੁੰਦੇ ਹਨ ਅਤੇ ਬਰਾਬਰੀ 'ਤੇ ਵਿਸ਼ੇਸ਼ਤਾ ਫ਼ੈਸਲਾ ਕਰਦੀ ਹੈ, ਤਾਂ ਜੋ nginx ਰੀਸਟਾਰਟ ਕੀਤੇ ਬਿਨਾਂ ਸਭ ਤੋਂ ਸਹੀ ਰੂਟ ਜਿੱਤੇ।
ਟ੍ਰੈਫਿਕ ਇੰਜੀਨੀਅਰਿੰਗ
Weighted, round-robin, ਹੈਡਰ-ਅਧਾਰਿਤ canary, cookie sticky ਸੈਸ਼ਨ ਅਤੇ least-conn ਬੈਲੈਂਸਿੰਗ। canary ਸਿਹਤਮੰਦ ਦਿਸੇ ਤਾਂ ਕੰਟਰੋਲ ਪਲੇਨ ਤੋਂ ਬੈਕਐਂਡ ਪ੍ਰਮੋਟ ਜਾਂ ਰੋਲਬੈਕ ਕਰੋ — ਜਾਂ ਇੱਕੋ ਐਕਸ਼ਨ ਵਿੱਚ ਵਾਪਸ ਖਿੱਚ ਲਓ।
ਐਂਟਰਪ੍ਰਾਈਜ਼ WAF engine v2
ਪਾਲਿਸੀ ਪੈਕ ਹਰ ਡੋਮੇਨ, ਸੇਵਾ ਅਤੇ ਰੂਟ 'ਤੇ ਬਾਈਂਡ ਹੁੰਦੇ ਹਨ। ਪੜਾਵਾਂ ਵਿੱਚ ਮੈਥਡ allow-list, filetype deny, IP/geo ਸੂਚੀਆਂ, JWT ਐਲਗੋਰਿਦਮ ਨੀਤੀ, JSON body ਪ੍ਰੋਫਾਈਲ, ਬਰੂਟ-ਫੋਰਸ ਵੇਲੋਸਿਟੀ ਅਤੇ OpenAPI ਪਾਜ਼ੀਟਿਵ ਸਿਕਿਓਰਿਟੀ ਸ਼ਾਮਲ ਹਨ — ਨਾਲ ਹੀ ਨਿਯੰਤ੍ਰਿਤ ਅਟੈਕ ਸਿਗਨੇਚਰ ਅਤੇ ਐਨੋਮਲੀ ਸਕੋਰਿੰਗ। ਬਲਾਕਿੰਗ ਜਾਂ ਟ੍ਰਾਂਸਪੇਰੈਂਟ (ਮਾਨੀਟਰ) ਮੋਡ।
CDN ਅਤੇ ਐਜ ਕੈਸ਼
ਐਜ ਸਟੈਟਿਕ ਕੈਸ਼, ਵਿਕਲਪਿਕ Docker blob ਕੈਸ਼ ਅਤੇ Varnish ਹੁੱਕ ਤੁਹਾਨੂੰ ਓਰਿਜਿਨ ਦੇ ਸਾਹਮਣੇ CDN ਵਰਗੀ ਪਰਤ ਦਿੰਦੇ ਹਨ — API ਗੇਟਵੇ ਟ੍ਰੈਫਿਕ ਦੇ ਨਾਲ ਮਾਰਕੀਟਿੰਗ ਸਾਈਟਾਂ, API ਦਸਤਾਵੇਜ਼ਾਂ ਅਤੇ ਆਰਟੀਫੈਕਟ ਡਿਲੀਵਰੀ ਲਈ ਆਦਰਸ਼।
SSL ਅਤੇ HTTPS
auto-ssl / Let’s Encrypt, ਹਰ-ਡੋਮੇਨ SSL JSON ਅਤੇ force-HTTPS ਨੀਤੀਆਂ, ਤਾਂ ਜੋ ਹਰ ਵਰਚੁਅਲ ਹੋਸਟ POP 'ਤੇ TLS ਨੂੰ ਸਹੀ ਢੰਗ ਨਾਲ ਟਰਮੀਨੇਟ ਕਰ ਸਕੇ।
ਮਲਟੀ-POP + DNS
ਐਜ ਲੋਕੇਸ਼ਨਾਂ ਘੋਸ਼ਿਤ ਕਰੋ ਅਤੇ ਸੁਰੱਖਿਆ ਗਾਰਡਰੇਲਾਂ ਨਾਲ Cloudflare A-records ਪ੍ਰੋਵਿਜ਼ਨ ਕਰੋ। ਇੱਕ ਆਮ ਪ੍ਰੋਡਕਸ਼ਨ ਪੈਟਰਨ ਹੈ public POP → k3s NodePort → wslproxy-ingress Helm → app pods।
ਕੰਟਰੋਲ ਪਲੇਨ
React Admin ਅਤੇ Next.js ਡੈਸ਼ਬੋਰਡ, Swagger REST, Claude/Cursor ਲਈ MCP ਟੂਲ, ਅਤੇ pull/push/diff/verify ਵਰਕਫਲੋ ਲਈ wslproxy-cli ਇਮੇਜ (ghcr.io/bwalia/wslproxy-cli)।
ਕਿਤੇ ਵੀ ਡਿਪਲੌਇ ਕਰੋ
ਲੈਬਾਂ ਲਈ Docker Compose, ਬੇਅਰ-ਮੈਟਲ ਜਾਂ VM POP ਲਈ Ansible, ਅਤੇ k3s / Kubernetes ਲਈ Helm ingress-controller ਚਾਰਟ — ਸਾਰੇ ਐਨਵਾਇਰਨਮੈਂਟਾਂ ਵਿੱਚ ਇੱਕੋ ਉਤਪਾਦ ਸਤ੍ਹਾ।
ਆਬਜ਼ਰਵੇਬਿਲਿਟੀ
/health, /healthz, /ready, Prometheus /metrics, traffic stats, structured WAF security logs, and AI log analysis hooks for SRE teams.
WAF ਨਿਯਮ ਅਤੇ ਲਾਗੂਕਰਨ
WAF, OpenResty ਰਿਕੁਐਸਟ ਪਾਥ ਵਿੱਚ ਚੱਲਦਾ ਹੈ (ਐਂਟਰਪ੍ਰਾਈਜ਼ NGINX WAF ਪੈਟਰਨਾਂ ਤੋਂ ਪ੍ਰੇਰਿਤ)। ਇਹ ਡਿਫਾਲਟ ਤੌਰ 'ਤੇ fail-open ਹੈ ਤਾਂ ਜੋ WAF ਬੱਗ ਸਾਈਟ ਨੂੰ ਡਾਊਨ ਨਾ ਕਰ ਸਕੇ, ਹਰ ਬਲਾਕ 'ਤੇ ਵਿਆਖਿਆਯੋਗ ਹੈ, ਅਤੇ ਸਧਾਰਨ v1 ਨਿਯਮ ਸੂਚੀਆਂ ਨਾਲ ਬੈਕਵਰਡ ਕੰਪੈਟੀਬਲ ਹੈ। ਗਾਈਡਡ ਟੂਰ ਅਤੇ ਡੂੰਘੀ ਜਾਣਕਾਰੀ ਲਈ ਹੇਠਾਂ ਸੰਬੰਧਿਤ ਸਮੱਗਰੀ ਵੇਖੋ — ਜਾਂ ਇਸ ਪੰਨੇ 'ਤੇ WAF ਵੀਡੀਓ ਵੇਖੋ।
ਰਿਕੁਐਸਟ-ਪਾਥ ਪਾਈਪਲਾਈਨ
- rewrite_by_lua: gateway_ack.lua ਰੂਟਿੰਗ ਨਿਯਮ ਚੁਣਦਾ ਹੈ
- gateway_pipeline.execute(): rate-limit → WAF → continue
- waf_engine.inspect(): ਪਾਲਿਸੀ ਲੋਡ ਕਰੋ, ਬਾਈਂਡਿੰਗ ਹੱਲ ਕਰੋ, ਪੜਾਅ ਚਲਾਓ, ਫਿਰ ਸਿਗਨੇਚਰ
- ਬਲਾਕ 'ਤੇ: 403 + X-WAF-Block, X-WAF-Rule, X-WAF-Violation, X-Support-ID
ਪੜਾਅ ਪਾਈਪਲਾਈਨ (ਸਿਗਨੇਚਰਾਂ ਤੋਂ ਪਹਿਲਾਂ)
| Code | ਪੜਾਅ | ਵੇਰਵਾ |
|---|---|---|
| VIOL_METHOD | ਮੈਥਡ allow-list | ਸਿਰਫ਼ ਮਨਜ਼ੂਰਸ਼ੁਦਾ HTTP ਮੈਥਡ (ਜਿਵੇਂ GET, POST, HEAD, OPTIONS)। |
| VIOL_FILETYPE | Filetype deny | .env, .sql, .bak, .git, .pem ਵਰਗੇ ਸੰਵੇਦਨਸ਼ੀਲ ਐਕਸਟੈਂਸ਼ਨ ਬਲਾਕ ਕਰੋ। |
| VIOL_IP_DENY / VIOL_GEO | IP ਸੂਚੀਆਂ ਅਤੇ geo | CIDR ਨੂੰ allow/deny ਕਰੋ ਅਤੇ IP2Location-ਸ਼ੈਲੀ DB ਰਾਹੀਂ ਦੇਸ਼ deny ਕਰੋ। |
| VIOL_JWT_ALG | JWT ਐਲਗੋਰਿਦਮ ਨੀਤੀ | ਕਮਜ਼ੋਰ algs (none, HS256) deny ਕਰੋ; ਲੋੜ ਹੋਵੇ ਤਾਂ RS256/ES256 ਲਾਜ਼ਮੀ ਕਰੋ। |
| VIOL_JSON_SIZE / DEPTH | JSON body ਪ੍ਰੋਫਾਈਲ | ਪਾਰਸਰ ਦੁਰਵਰਤੋਂ ਰੋਕਣ ਲਈ JSON ਡੂੰਘਾਈ ਅਤੇ body ਆਕਾਰ ਸੀਮਤ ਕਰੋ। |
| VIOL_BRUTE_FORCE | ਬਰੂਟ-ਫੋਰਸ ਵੇਲੋਸਿਟੀ | IP ਅਧਾਰਿਤ ਹਰ-ਪਾਥ ਸਲਾਈਡਿੰਗ ਵਿੰਡੋ (ਜਿਵੇਂ /api/login)। |
| VIOL_OPENAPI_* | OpenAPI ਪਾਜ਼ੀਟਿਵ ਸਿਕਿਓਰਿਟੀ | ਸਿਰਫ਼ ਘੋਸ਼ਿਤ path+method ਸਤ੍ਹਾ (ਟੈਂਪਲੇਟਡ ਪਾਥ) ਦੀ ਇਜਾਜ਼ਤ ਦਿਓ। |
ਸਿਗਨੇਚਰ ਨਿਯਮ ਅਤੇ ਗਵਰਨੈਂਸ
ਹਰ ਸਿਗਨੇਚਰ ਦਾ ਇੱਕ ਸਥਿਰ ID (ਐਡਰੈੱਸਯੋਗ ਇਕਾਈ), ਸ਼੍ਰੇਣੀ/ਸੈੱਟ, ਗੰਭੀਰਤਾ, ਮੈਚ ਟੀਚਾ (url, args, body, headers, cookies, UA, ਜਾਂ all), regex ਜਾਂ string ਪੈਟਰਨ, ਐਕਸ਼ਨ (block ਜਾਂ monitor) ਅਤੇ ਐਨੋਮਲੀ ਸਕੋਰ ਹੁੰਦਾ ਹੈ।
disable
signatures.disable ਕਿਸੇ ਨਿਯਮ ਨੂੰ ਪੂਰੀ ਤਰ੍ਹਾਂ ਛੱਡ ਦਿੰਦਾ ਹੈ।
stage
signatures.stage ਇੱਕ ਟਾਈਮਸਟੈਂਪ ਤੱਕ ਸਿਰਫ਼ ਅਲਾਰਮ ਦਿੰਦਾ ਹੈ — ਸੁਰੱਖਿਅਤ ਰੋਲਆਊਟ ਜੋ staged ਰਹਿੰਦਿਆਂ ਕਦੇ ਐਨੋਮਲੀ ਸਕੋਰ ਵਿੱਚ ਯੋਗਦਾਨ ਨਹੀਂ ਦਿੰਦਾ।
ਸਿਗਨੇਚਰ ਸੈੱਟ
ਹਰ ਨਿਯਮ ਮੁੜ ਲਿਖੇ ਬਿਨਾਂ ਪੂਰੇ ਸੈੱਟ (ਜਿਵੇਂ SET_SQLI) ਨੂੰ block ਅਤੇ alarm ਵਿਚਕਾਰ ਟੌਗਲ ਕਰੋ।
ਐਨੋਮਲੀ ਥ੍ਰੈਸ਼ਹੋਲਡ
ਸੰਚਿਤ ਸਕੋਰ ≥ ਥ੍ਰੈਸ਼ਹੋਲਡ ਹੋਣ 'ਤੇ VIOL_ANOMALY_SCORE ਉੱਠਦਾ ਹੈ, ਭਾਵੇਂ ਕੋਈ ਇਕੱਲਾ ਸਿਗਨੇਚਰ ਬਲਾਕ ਨਾ ਕਰੇ।
ਬਾਈਂਡਿੰਗ ਤਰਜੀਹ
ਸਭ ਤੋਂ ਵਿਸ਼ੇਸ਼ ਜਿੱਤਦਾ ਹੈ: route override → ਹਰ-ਸਰਵਰ waf_mode_override → ਪਾਲਿਸੀ ਡਿਫਾਲਟ enforcementMode (blocking ਜਾਂ transparent/monitor)। ਹਰ ਫਾਈਂਡਿੰਗ ਦਰਜ ਕਰਦੀ ਹੈ ਕਿ ਕਿਹੜੀ ਬਾਈਂਡਿੰਗ ਜਿੱਤੀ, ਤਾਂ ਜੋ ਲੌਗ ਦੱਸ ਸਕਣ “ਇਹ ਕਿਉਂ ਬਲਾਕ ਹੋਇਆ?”
ਬਲਾਕਿੰਗ
ਉਲੰਘਣਾਵਾਂ ਸਪੋਰਟ ID ਅਤੇ ਵਿਕਲਪਿਕ ਬ੍ਰਾਂਡਡ ਬਲਾਕ ਪੇਜ ਨਾਲ 403 ਵਾਪਸ ਕਰਦੀਆਂ ਹਨ।
ਟ੍ਰਾਂਸਪੇਰੈਂਟ / ਮਾਨੀਟਰ
ਉਲੰਘਣਾਵਾਂ ਸਿਰਫ਼ ਅਲਾਰਮ ਅਤੇ ਲੌਗ ਕਰਦੀਆਂ ਹਨ — ਡਰਾਈ-ਰਨ ਅਤੇ ਸਟੇਜਿੰਗ ਲਈ ਆਦਰਸ਼।
Agents Gateway ਅਤੇ MCP Gateway
TenthMatrix, WSL Proxy ਨੂੰ ਏਜੰਟ ਯੁੱਗ ਵਿੱਚ ਵਧਾ ਰਿਹਾ ਹੈ। HTTP API ਦੇ ਸਾਹਮਣੇ ਰਹਿਣ ਵਾਲਾ ਉਹੀ ਐਜ ਨਿਯੰਤ੍ਰਿਤ ਕਰੇਗਾ ਕਿ ਏਜੰਟ ਅਤੇ Model Context Protocol (MCP) ਕਲਾਇੰਟ ਟੂਲਾਂ ਅਤੇ ਬੈਕਐਂਡਾਂ ਤੱਕ ਕਿਵੇਂ ਪਹੁੰਚਣ।
In progress
MCP Gateway (ਪ੍ਰਗਤੀ ਅਧੀਨ)
ਬਾਹਰੀ MCP ਸਰਵਰਾਂ ਦੇ ਸਾਹਮਣੇ ਇੱਕ ਨਿਯੰਤ੍ਰਿਤ ਪ੍ਰਵੇਸ਼ ਦੁਆਰ — auth ਬ੍ਰਿਜਿੰਗ, tool/method allow-deny ਸੂਚੀਆਂ, tools/call ਦਾ ਆਡਿਟ, ਅਤੇ ਹਰ-ਟੂਲ ਰੇਟ ਲਿਮਿਟ। ਕਲਾਇੰਟ ਕਦੇ upstream ਟੋਕਨ ਨਹੀਂ ਰੱਖਦੇ।
In progress
Agents Gateway (ਪ੍ਰਗਤੀ ਅਧੀਨ)
ਮਲਟੀ-ਏਜੰਟ ਟ੍ਰੈਫਿਕ ਲਈ ਨੀਤੀ, ਰੂਟਿੰਗ ਅਤੇ ਆਬਜ਼ਰਵੇਬਿਲਿਟੀ — ਤਾਂ ਜੋ ਏਜੰਟ ਫਲੀਟ ਤੁਹਾਡੇ API ਅਤੇ CDN ਵਰਕਲੋਡ ਵਾਲੇ ਉਸੇ TenthMatrix WSL Proxy ਐਜ ਰਾਹੀਂ ਓਰਿਜਿਨ ਤੱਕ ਪਹੁੰਚਣ।
Available
MCP ਪ੍ਰਬੰਧਨ ਸਤ੍ਹਾ (ਉਪਲਬਧ)
WSLProxy ਪਹਿਲਾਂ ਹੀ ਆਪਣੀ Admin ਸਤ੍ਹਾ ਨੂੰ Claude, Cursor ਅਤੇ ਹੋਰ ਏਜੰਟਾਂ ਲਈ MCP ਟੂਲਾਂ ਵਜੋਂ ਉਪਲਬਧ ਕਰਾਉਂਦਾ ਹੈ — ਆਪਣਾ IDE ਛੱਡੇ ਬਿਨਾਂ ਨਿਯਮ ਕੌਂਫਿਗਰ ਕਰੋ ਅਤੇ ਐਜ ਦੀ ਜਾਂਚ ਕਰੋ।
ਸਲਿਊਸ਼ਨ ਆਰਕੀਟੈਕਚਰ
ਕਲਾਇੰਟ ਅਤੇ ਏਜੰਟ TenthMatrix WSL Proxy POP ਤੱਕ ਪਹੁੰਚਦੇ ਹਨ। ਐਜ ਲਾਈਵ ਨਿਯਮ ਮੈਚ ਕਰਦਾ ਹੈ, WAF ਅਤੇ ਕੈਸ਼ ਲਾਗੂ ਕਰਦਾ ਹੈ, ਫਿਰ ਓਰਿਜਿਨਾਂ 'ਤੇ ਬੈਲੈਂਸ ਕਰਦਾ ਹੈ। ਓਪਰੇਟਰ ਸਭ ਕੁਝ Admin UI, REST, MCP ਜਾਂ CLI ਰਾਹੀਂ ਚਲਾਉਂਦੇ ਹਨ।
ਐਜ POP
OpenResty + Lua ਹੌਟ ਪਾਥ: ਨਿਯਮ ਮੈਚ ਕਰੋ, ਰਿਸਪਾਂਡ ਕਰੋ, ਬੈਕਐਂਡ ਬੈਲੈਂਸ ਕਰੋ।
ਲਾਈਵ ਕੌਂਫਿਗ
ਡਿਸਕ ਜਾਂ Redis ਤੋਂ ਨਿਯਮ, WAF ਅਤੇ ਟ੍ਰੈਫਿਕ ਸਪਲਿਟ — ਰੋਜ਼ਾਨਾ ਤਬਦੀਲੀਆਂ ਲਈ ਕੋਈ nginx ਰੀਲੋਡ ਨਹੀਂ।
ਕੰਟਰੋਲ ਪਲੇਨ
ਮਨੁੱਖਾਂ ਅਤੇ ਏਜੰਟਾਂ ਲਈ Admin UI, REST, MCP ਅਤੇ wslproxy-cli।
ਓਰਿਜਿਨ
API, k3s ਸੇਵਾਵਾਂ, ਸਟੈਟਿਕ ਸਾਈਟਾਂ, ਅਤੇ ਭਵਿੱਖ ਦੇ MCP / ਏਜੰਟ upstream।
ਉਤਪਾਦ ਸਾਈਟ 'ਤੇ ਜਾਰੀ ਰੱਖੋ
ਡੈਮੋ, ਦਸਤਾਵੇਜ਼ ਅਤੇ ਨਵੀਨਤਮ TenthMatrix WSL Proxy ਰਿਲੀਜ਼ਾਂ ਲਈ wslproxy.org 'ਤੇ ਜਾਓ।
TenthMatrix WSL Proxy ਪ੍ਰਾਪਤ ਕਰੋ
wslproxy.org 'ਤੇ ਉਤਪਾਦ ਵੇਖੋ, TenthMatrix 'ਤੇ WAF ਦਾ ਡੂੰਘਾ ਵਿਸ਼ਲੇਸ਼ਣ ਪੜ੍ਹੋ, ਜਾਂ ਐਜ, CDN, WAF ਅਤੇ ਏਜੰਟ ਗੇਟਵੇ ਡਿਪਲੌਇਮੈਂਟ ਬਾਰੇ ਸਾਡੇ ਨਾਲ ਗੱਲ ਕਰੋ।