TenthMatrix Proxy10x
API गेटवे, CDN और एंटरप्राइज़ WAF — उत्पाद अवलोकन
TenthMatrix Proxy10x (Proxy10x) TenthMatrix का संपूर्ण API गेटवे और CDN एज कंट्रोल प्लेन है। यह आपके ओरिजिन के सामने रहता है और हर रिक्वेस्ट के लिए तय करता है कि क्या होगा — रूट, सुरक्षित, कैश और ऑब्ज़र्व — लाइव JSON और MCP कॉन्फ़िग से, हर नियम बदलाव पर nginx रीलोड किए बिना।
TenthMatrix Proxy10x क्या है?
Proxy10x, OpenResty पर एक डायनामिक API गेटवे और रिवर्स प्रॉक्सी है। ऑपरेटर वर्चुअल होस्ट, रूटिंग नियम, WAF नीतियाँ, कैश, ट्रैफ़िक स्प्लिट और एज POP को Admin UI, REST API, MCP टूल या proxy10x-cli से प्रबंधित करते हैं। रोज़मर्रा के नियम हॉट पाथ पर लागू होते हैं; nginx केवल तब रीलोड होता है जब सर्वर-स्तर के listen या SSL ब्लॉक बदलते हैं।
Watch the overview
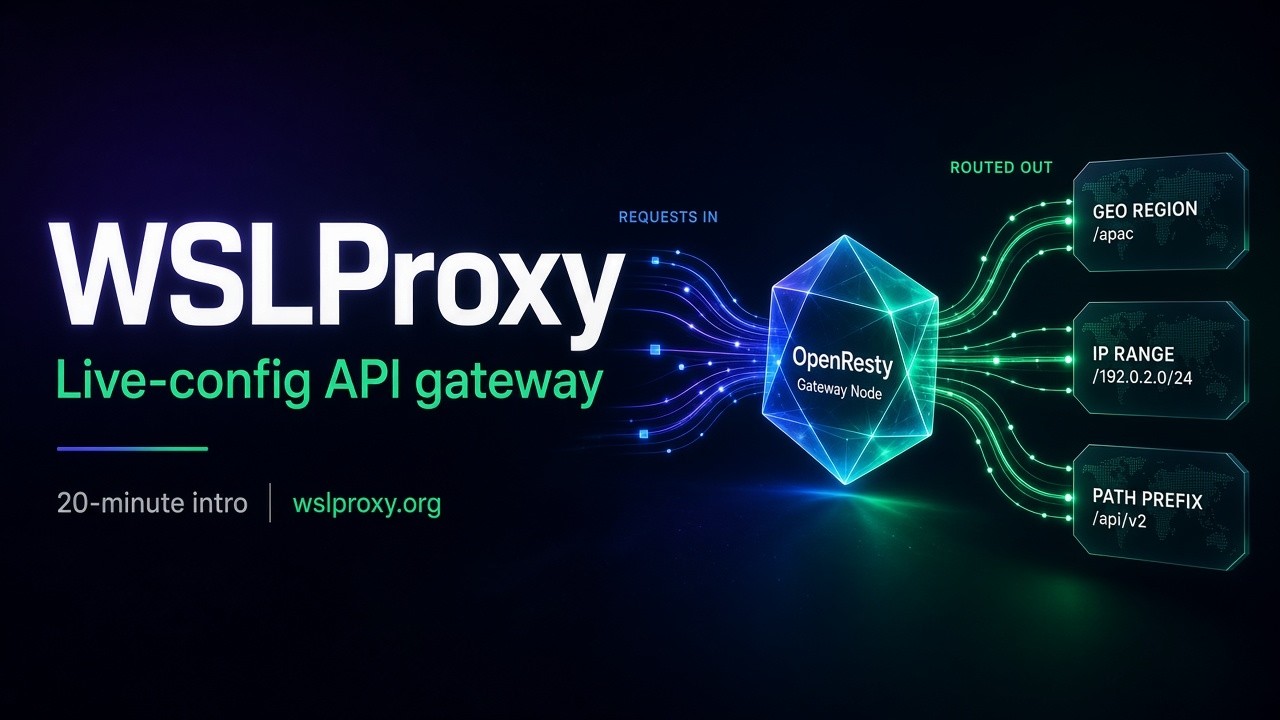
देखें: TenthMatrix Proxy10x परिचय
देखें
YouTube पर देखें: देखें: TenthMatrix Proxy10x परिचयwslproxy.org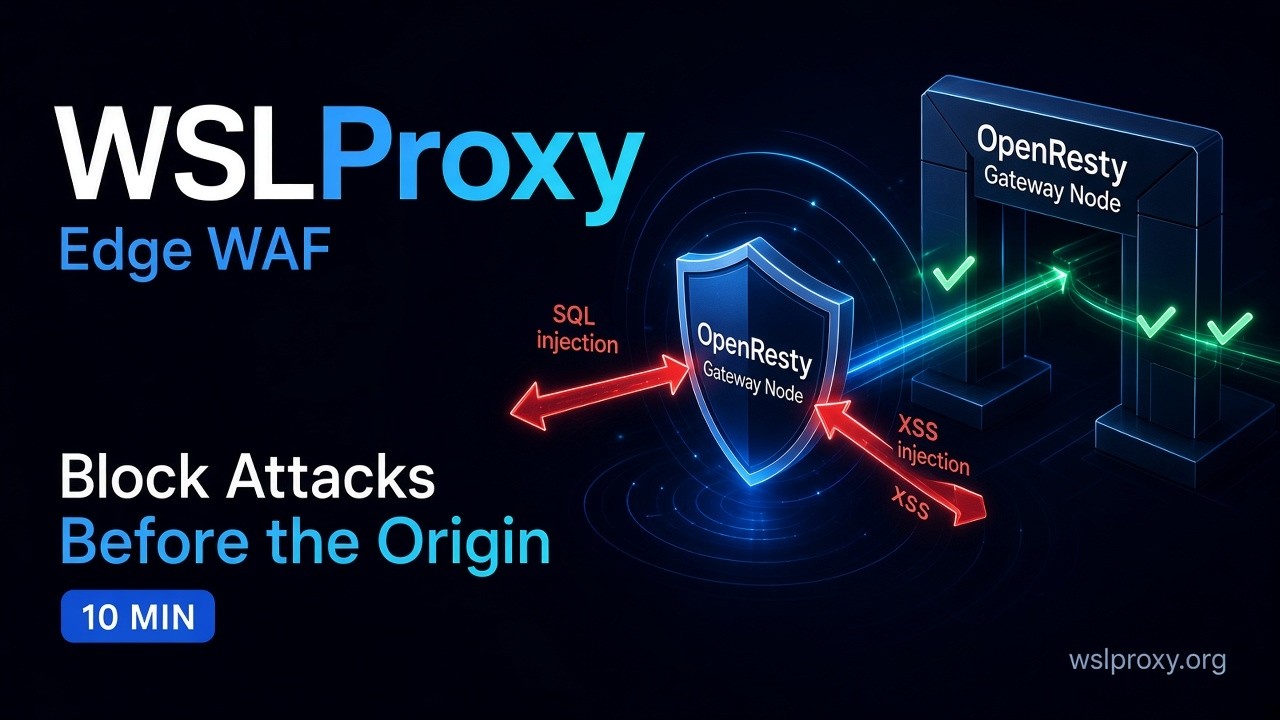
देखें: Proxy10x WAF टूर
देखें
YouTube पर देखें: देखें: Proxy10x WAF टूरwslproxy.org/waf
प्रॉक्सी कैसे काम करता है
एक सॉल्यूशन प्लेबुक की तरह: एक बार मैच करें, हर रिक्वेस्ट पर निर्णय लें, फिर प्रॉक्सी करें या सुरक्षित करें। सामान्य नियम बदलावों के लिए कंट्रोल प्लेन को कभी एज रीस्टार्ट नहीं करना पड़ता।
रिक्वेस्ट POP पर पहुँचती है
ब्राउज़र, API और एजेंट TenthMatrix Proxy10x एज (Docker, बेयर-मेटल Ansible POP, या k3s Helm ingress) तक पहुँचते हैं। OpenResty TLS स्वीकार करता है और Lua हॉट पाथ में प्रवेश करता है।
रूटिंग नियम मैच करें
gateway_ack.lua वर्चुअल होस्ट लोड करता है और डिस्क या Redis से लाइव नियमों का मूल्यांकन करता है: path, IP, देश, JWT, S3, cookie और अन्य। प्राथमिकता और विशिष्टता विजेता चुनती हैं — कोई nginx रीलोड नहीं।
पाइपलाइन: रेट लिमिट → WAF → रिस्पॉन्ड
गेटवे पाइपलाइन पहले रेट लिमिट चलाती है, फिर WAF इंजन (चरण + सिग्नेचर), फिर gateway_resp.lua रिस्पॉन्स एक्शन और बैलेंसर टाइमआउट लागू करता है।
परिणाम तय करें
सामान्य परिणाम: upstream पर 305 रिवर्स-प्रॉक्सी, 301/302 रीडायरेक्ट, स्टैटिक HTML ब्लॉक, CAPTCHA चैलेंज, या सपोर्ट ID हेडर के साथ 403 WAF ब्लॉक।
बैलेंस और ऑब्ज़र्व करें
प्रॉक्सी रिस्पॉन्स के लिए, balancer_by_lua weighted, RR, canary, sticky या least-conn लागू करता है। हेल्थ, मेट्रिक्स और ट्रैफ़िक आँकड़े ऑप्स और AI लॉग हुक को मिलते हैं।
ऑपरेटर और एजेंट कॉन्फ़िग चलाते हैं
इंसान Admin UI / CLI का उपयोग करते हैं; एजेंट सर्वर, नियम और WAF बाइंड के CRUD के लिए REST या MCP टूल का उपयोग करते हैं — एक ही सतह, GitOps-अनुकूल pull/push।
| Code | अर्थ |
|---|---|
| 305 | upstream पर रिवर्स प्रॉक्सी (प्राथमिक गेटवे पाथ) |
| 301 / 302 | रीडायरेक्ट |
| 200 HTML | स्टैटिक / ब्रांडेड ब्लॉक या इंटरस्टिशियल |
| CAPTCHA | आगे बढ़ने से पहले चैलेंज |
| 403 WAF | X-WAF-* और X-Support-ID हेडर के साथ WAF द्वारा ब्लॉक |
मुख्य उत्पाद सुविधाएँ विस्तार से
नियंत्रित एज के लिए आवश्यक सब कुछ: रूटिंग, सुरक्षा, CDN कैश, मल्टी-POP डिलीवरी, और ऐसा कंट्रोल प्लेन जिसे इंसान और एजेंट दोनों चला सकें।
डायनामिक रूटिंग नियम
path, IP, देश, JWT claims, S3-शैली keys और cookies पर मैच करें। एक्शन में रिवर्स प्रॉक्सी, रीडायरेक्ट, HTML रिस्पॉन्स और CAPTCHA शामिल हैं। नियम प्राथमिकता के क्रम में होते हैं और बराबरी पर विशिष्टता निर्णय करती है, ताकि nginx रीस्टार्ट किए बिना सबसे सटीक रूट जीते।
ट्रैफ़िक इंजीनियरिंग
Weighted, round-robin, हेडर-आधारित canary, cookie sticky सेशन और least-conn बैलेंसिंग। canary स्वस्थ दिखे तो कंट्रोल प्लेन से बैकएंड प्रमोट या रोलबैक करें — या एक ही एक्शन में उसे वापस खींच लें।
एंटरप्राइज़ WAF engine v2
पॉलिसी पैक हर डोमेन, सेवा और रूट पर बाइंड होते हैं। चरणों में मेथड allow-list, filetype deny, IP/geo सूचियाँ, JWT एल्गोरिदम नीति, JSON body प्रोफ़ाइल, ब्रूट-फ़ोर्स वेलोसिटी और OpenAPI पॉज़िटिव सिक्योरिटी शामिल हैं — साथ ही नियंत्रित अटैक सिग्नेचर और एनॉमली स्कोरिंग। ब्लॉकिंग या ट्रांसपेरेंट (मॉनिटर) मोड।
CDN और एज कैश
एज स्टैटिक कैश, वैकल्पिक Docker blob कैश और Varnish हुक आपको ओरिजिन के सामने CDN जैसी परत देते हैं — API गेटवे ट्रैफ़िक के साथ मार्केटिंग साइटों, API दस्तावेज़ों और आर्टिफ़ैक्ट डिलीवरी के लिए आदर्श।
SSL और HTTPS
auto-ssl / Let’s Encrypt, प्रति-डोमेन SSL JSON और force-HTTPS नीतियाँ, ताकि हर वर्चुअल होस्ट POP पर TLS को सही तरह से टर्मिनेट कर सके।
मल्टी-POP + DNS
एज लोकेशन घोषित करें और सुरक्षा गार्डरेल के साथ Cloudflare A-records प्रोविज़न करें। एक आम प्रोडक्शन पैटर्न है public POP → k3s NodePort → proxy10x-ingress Helm → app pods।
कंट्रोल प्लेन
React Admin और Next.js डैशबोर्ड, Swagger REST, Claude/Cursor के लिए MCP टूल, और pull/push/diff/verify वर्कफ़्लो के लिए proxy10x-cli इमेज (ghcr.io/bwalia/proxy10x-cli)।
कहीं भी डिप्लॉय करें
लैब के लिए Docker Compose, बेयर-मेटल या VM POP के लिए Ansible, और k3s / Kubernetes के लिए Helm ingress-controller चार्ट — सभी एनवायरनमेंट में एक ही उत्पाद सतह।
ऑब्ज़र्वेबिलिटी
/health, /healthz, /ready, Prometheus /metrics, traffic stats, structured WAF security logs, and AI log analysis hooks for SRE teams.
WAF नियम और प्रवर्तन
WAF, OpenResty रिक्वेस्ट पाथ में चलता है (एंटरप्राइज़ NGINX WAF पैटर्न से प्रेरित)। यह डिफ़ॉल्ट रूप से fail-open है ताकि WAF बग साइट को डाउन न कर सके, हर ब्लॉक पर व्याख्या योग्य है, और सरल v1 नियम सूचियों के साथ बैकवर्ड कम्पैटिबल है। गाइडेड टूर और गहन जानकारी के लिए नीचे संबंधित सामग्री देखें — या इस पृष्ठ पर WAF वीडियो देखें।
रिक्वेस्ट-पाथ पाइपलाइन
- rewrite_by_lua: gateway_ack.lua रूटिंग नियम चुनता है
- gateway_pipeline.execute(): rate-limit → WAF → continue
- waf_engine.inspect(): पॉलिसी लोड करें, बाइंडिंग हल करें, चरण चलाएँ, फिर सिग्नेचर
- ब्लॉक पर: 403 + X-WAF-Block, X-WAF-Rule, X-WAF-Violation, X-Support-ID
चरण पाइपलाइन (सिग्नेचर से पहले)
| Code | चरण | विवरण |
|---|---|---|
| VIOL_METHOD | मेथड allow-list | केवल अनुमत HTTP मेथड (जैसे GET, POST, HEAD, OPTIONS)। |
| VIOL_FILETYPE | Filetype deny | .env, .sql, .bak, .git, .pem जैसे संवेदनशील एक्सटेंशन ब्लॉक करें। |
| VIOL_IP_DENY / VIOL_GEO | IP सूचियाँ और geo | CIDR को allow/deny करें और IP2Location-शैली DB से देशों को deny करें। |
| VIOL_JWT_ALG | JWT एल्गोरिदम नीति | कमज़ोर algs (none, HS256) को deny करें; ज़रूरत हो तो RS256/ES256 अनिवार्य करें। |
| VIOL_JSON_SIZE / DEPTH | JSON body प्रोफ़ाइल | पार्सर दुरुपयोग रोकने के लिए JSON गहराई और body आकार सीमित करें। |
| VIOL_BRUTE_FORCE | ब्रूट-फ़ोर्स वेलोसिटी | IP के आधार पर प्रति-पाथ स्लाइडिंग विंडो (जैसे /api/login)। |
| VIOL_OPENAPI_* | OpenAPI पॉज़िटिव सिक्योरिटी | केवल घोषित path+method सतहों (टेम्पलेटेड पाथ) की अनुमति दें। |
सिग्नेचर नियम और गवर्नेंस
हर सिग्नेचर का एक स्थिर ID (एड्रेस योग्य इकाई), श्रेणी/सेट, गंभीरता, मैच लक्ष्य (url, args, body, headers, cookies, UA, या all), regex या string पैटर्न, एक्शन (block या monitor) और एनॉमली स्कोर होता है।
disable
signatures.disable किसी नियम को पूरी तरह छोड़ देता है।
stage
signatures.stage एक टाइमस्टैम्प तक केवल अलार्म देता है — सुरक्षित रोलआउट जो staged रहते हुए कभी एनॉमली स्कोर में योगदान नहीं देता।
सिग्नेचर सेट
हर नियम दोबारा लिखे बिना पूरे सेट (जैसे SET_SQLI) को block और alarm के बीच टॉगल करें।
एनॉमली थ्रेशोल्ड
संचयी स्कोर ≥ थ्रेशोल्ड होने पर VIOL_ANOMALY_SCORE उठता है, भले ही कोई एक सिग्नेचर अकेले ब्लॉक न करे।
बाइंडिंग प्राथमिकता
सबसे विशिष्ट जीतता है: route override → प्रति-सर्वर waf_mode_override → पॉलिसी डिफ़ॉल्ट enforcementMode (blocking या transparent/monitor)। हर फ़ाइंडिंग दर्ज करती है कि कौन-सी बाइंडिंग जीती, ताकि लॉग बता सकें “यह क्यों ब्लॉक हुआ?”
ब्लॉकिंग
उल्लंघन सपोर्ट ID और वैकल्पिक ब्रांडेड ब्लॉक पेज के साथ 403 लौटाते हैं।
ट्रांसपेरेंट / मॉनिटर
उल्लंघन केवल अलार्म और लॉग करते हैं — ड्राई-रन और स्टेजिंग के लिए आदर्श।
Agents Gateway और MCP Gateway
TenthMatrix, Proxy10x को एजेंट युग में विस्तारित कर रहा है। HTTP API के सामने रहने वाला वही एज नियंत्रित करेगा कि एजेंट और Model Context Protocol (MCP) क्लाइंट टूल और बैकएंड तक कैसे पहुँचें।
In progress
MCP Gateway (प्रगति पर)
बाहरी MCP सर्वर के सामने एक नियंत्रित प्रवेश द्वार — auth ब्रिजिंग, tool/method allow-deny सूचियाँ, tools/call का ऑडिट, और प्रति-टूल रेट लिमिट। क्लाइंट कभी upstream टोकन नहीं रखते।
In progress
Agents Gateway (प्रगति पर)
मल्टी-एजेंट ट्रैफ़िक के लिए नीति, रूटिंग और ऑब्ज़र्वेबिलिटी — ताकि एजेंट फ़्लीट आपके API और CDN वर्कलोड वाले उसी TenthMatrix Proxy10x एज से ओरिजिन तक पहुँचें।
Available
MCP प्रबंधन सतह (उपलब्ध)
Proxy10x पहले से ही अपनी Admin सतह को Claude, Cursor और अन्य एजेंटों के लिए MCP टूल के रूप में उपलब्ध कराता है — अपना IDE छोड़े बिना नियम कॉन्फ़िगर करें और एज की जाँच करें।
सॉल्यूशन आर्किटेक्चर
क्लाइंट और एजेंट TenthMatrix Proxy10x POP तक पहुँचते हैं। एज लाइव नियम मैच करता है, WAF और कैश लागू करता है, फिर ओरिजिन पर बैलेंस करता है। ऑपरेटर सब कुछ Admin UI, REST, MCP या CLI से चलाते हैं।
एज POP
OpenResty + Lua हॉट पाथ: नियम मैच करें, रिस्पॉन्ड करें, बैकएंड बैलेंस करें।
लाइव कॉन्फ़िग
डिस्क या Redis से नियम, WAF और ट्रैफ़िक स्प्लिट — रोज़मर्रा के बदलावों के लिए कोई nginx रीलोड नहीं।
कंट्रोल प्लेन
इंसानों और एजेंटों के लिए Admin UI, REST, MCP और proxy10x-cli।
ओरिजिन
API, k3s सेवाएँ, स्टैटिक साइटें, और भविष्य के MCP / एजेंट upstream।
उत्पाद साइट पर जारी रखें
डेमो, दस्तावेज़ और नवीनतम TenthMatrix Proxy10x रिलीज़ के लिए wslproxy.org पर जाएँ।
TenthMatrix Proxy10x प्राप्त करें
wslproxy.org पर उत्पाद देखें, TenthMatrix पर WAF का गहन विश्लेषण पढ़ें, या एज, CDN, WAF और एजेंट गेटवे डिप्लॉयमेंट के बारे में हमसे बात करें।