Blog
Seguridad de IA agéntica: MCP OAuth, VPN y leases de HashiCorp Vault
OAuth 2.1 para MCP, rutas de red privadas y secretos Vault de corta duración — bases para Claude, OpenAI y Cursor
En esta página
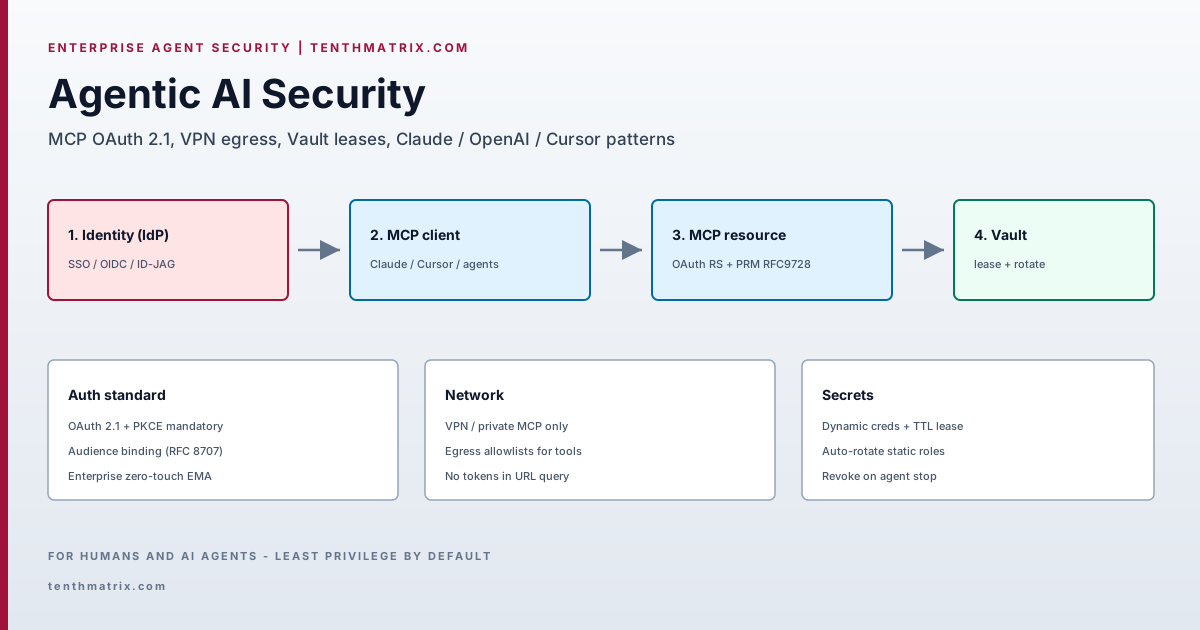
Los agentes empresariales necesitan tres controles que las claves API estáticas no dan: acceso MCP ligado a OAuth, rutas de red privadas (VPN/mesh) y leases Vault de corta duración para secretos de herramientas. Este digest mapea bases de la industria para Claude, OpenAI y Cursor. Arquitectura de referencia completa en el artículo largo.
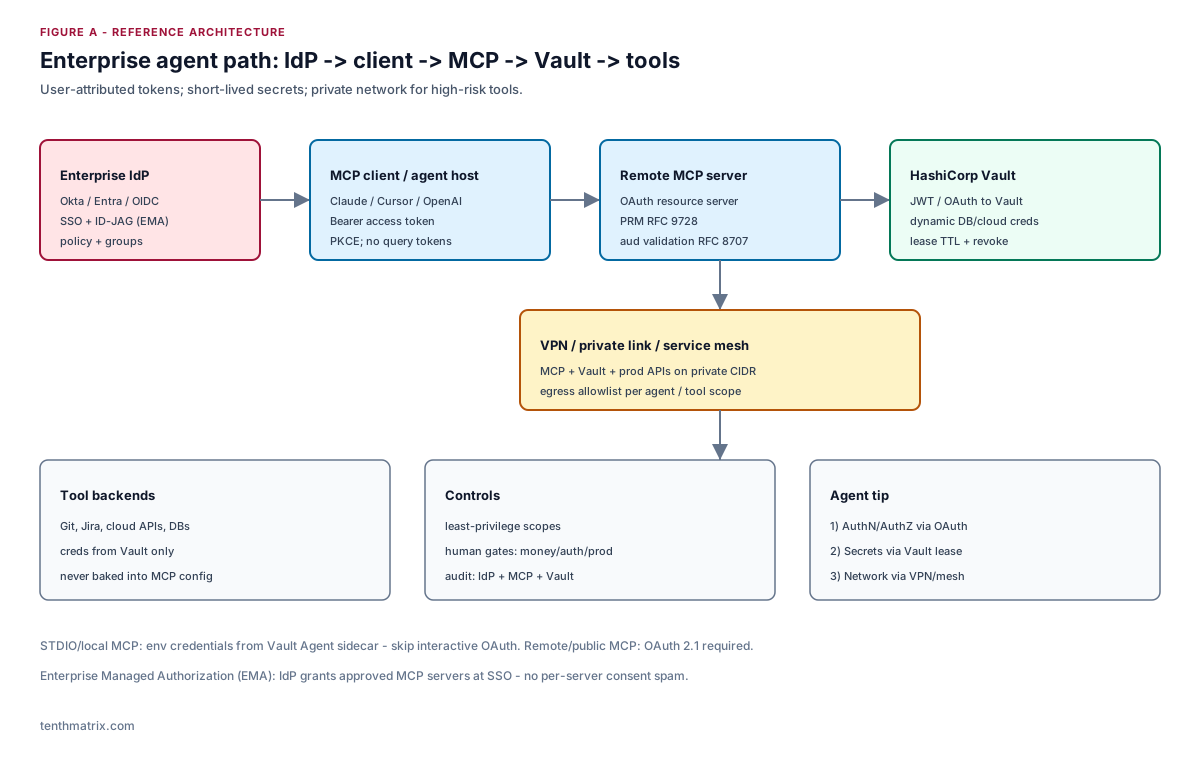
Ruta de referencia
Bases de proveedores (Claude / OpenAI / Cursor)
| Producto | Configuración recomendada |
|---|---|
| Claude | MCP remoto vía OAuth; descubrimiento 401 + WWW-Authenticate; nunca tokens en la URL; Vault para secretos de herramientas |
| OpenAI | Aislar la clave API del modelo; tokens de herramientas OBO/atribuidos al usuario; agentes VPC; creds dinámicas Vault por llamada |
| Cursor | Config MCP solo por env; Vault Agent para STDIO; VPN corporativa a MCP privado; allowlist de servidores del equipo |
Leases Vault (secretos de corta duración)
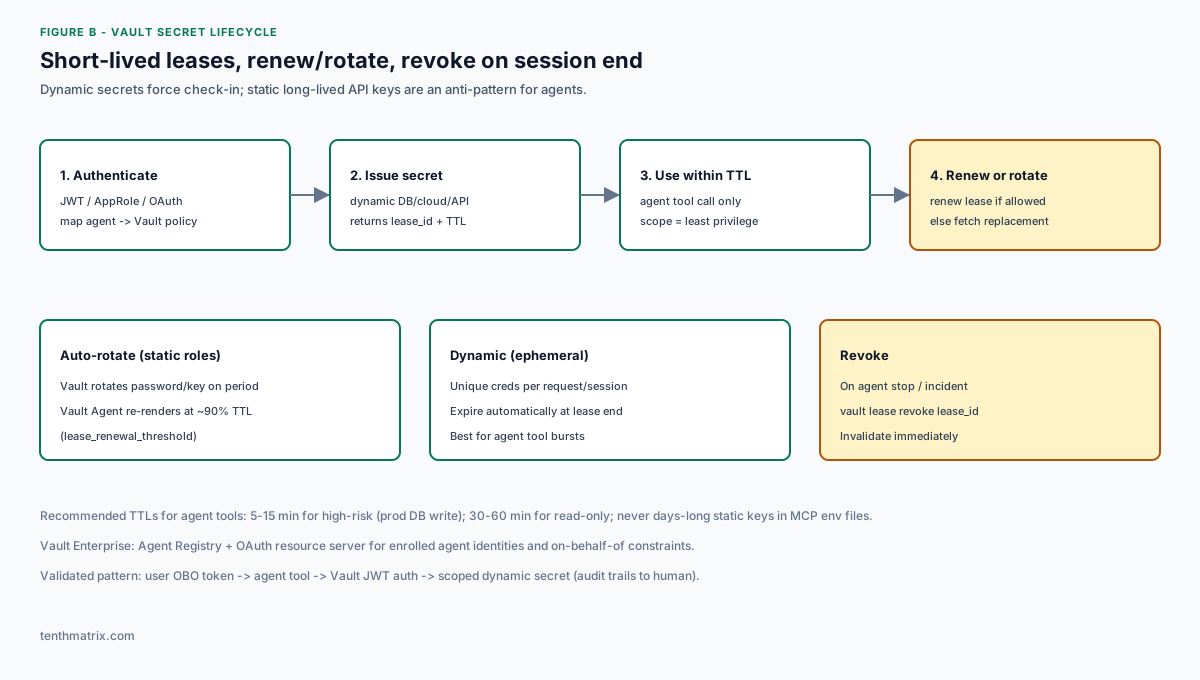
- Secretos dinámicos — creds únicas +
lease_id+ TTL; caducar o revocar al terminar la sesión del agente. - Auto-rotación — roles estáticos rotan periódicamente; Vault Agent refresca cerca del TTL (por defecto ~90 %).
- Empresa — Agent Registry + servidor de recursos OAuth para identidades de agentes inscritas (Vault Enterprise).
Recomendación TenthMatrix
Trate MCP OAuth como la puerta frontal, VPN como la puerta de red y Vault como la puerta de secretos. Checklists, RFCs y anti-patrones: artículo largo. Publicado por TenthMatrix.
Más del blog

Observability Is Not Optional: Make It a Business Standard
Why fragmented monitoring creates blind spots, duplicate spend, and slow incidents — and how to make centralised observability a non-negotiable company standard.

WSL Vault for Compliance: One Tenant Never Opens Another’s Secrets
How WSL Vault keeps app, team, and environment tenants cryptographically isolated — so a stolen root-style token cannot empty the estate — and why dual-tenant control beats secrets sprawl.

Workstation AI Shop: Promoting the AI Sales Storefront Through int → test → acc → prod
Workstation AI Shop sells GPU machines with a fully autonomous AI Sales Agent that configures the basket. See how Ring Promoter moves each build through int → test → acc → prod — with Orbit screenshots release engineers and stakeholders share.