Blog
Protegendo APIs em projetos Node.js e MySQL: práticas recomendadas e exemplos de código
Melhores práticas para segurança API em Node.js e MySQL
Nesta página
Protegendo APIs em projetos Node.js e MySQL
APIs são a espinha dorsal das modernas aplicações web e móveis. Ao construir APIs com Node.js e MySQL, a segurança deve ser uma prioridade máxima. Este guia aborda práticas recomendadas essenciais e exemplos de código para ajudar você a proteger suas APIs.
Arquitetura de segurançaAPI
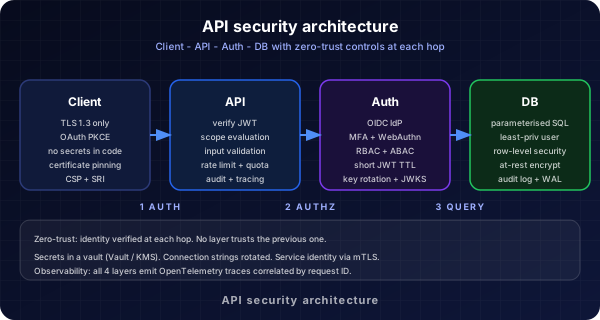
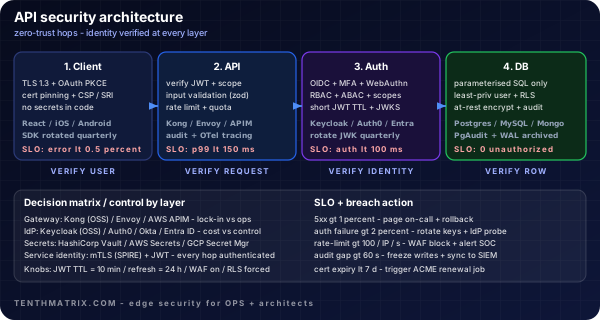
Este diagrama mostra uma abordagem em camadas para a segurança do API, incluindo gateway, WAF, autenticação e proteção de banco de dados.
GatewayAPI e WAF
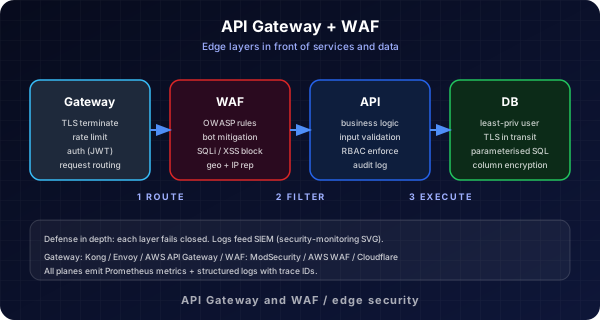
Use um gateway API e um Web Application Firewall (WAF) para centralizar a segurança, a limitação de taxas e a validação de solicitações. Isso ajuda a bloquear o tráfego malicioso antes que ele chegue ao seu aplicativo Node.js.
Usuáriopara fluxo de banco de dados
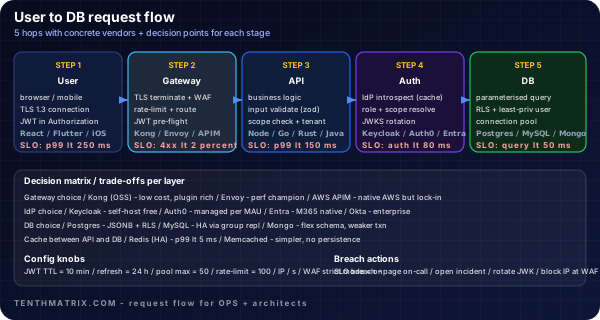
Este diagrama mostra o fluxo seguro do usuário para o banco de dados, com verificações de autenticação e autorização em cada etapa.
1. Use HTTPS em todos os lugares
Sempre sirva sua API em vez de HTTPS para criptografar dados em trânsito. Useletsencryptou um certificado comercial SSL.
2. Autenticação e Autorização
- JWT (JSON Web Tokens):Use JWT para autenticação sem estado. Emita tokens no login e verifique-os em cada solicitação.
- Controle de acesso baseado em função (RBAC):Restringe o acesso a endpoints confidenciais com base nas funções do usuário.
// Example: JWT middleware
const jwt = require('jsonwebtoken');
function authenticateToken(req, res, next) {
  const token = req.headers['authorization']?.split(' ')[1];
  if (!token) return res.sendStatus(401);
  jwt.verify(token, process.env.JWT_SECRET, (err, user) => {
    if (err) return res.sendStatus(403);
    req.user = user;
    next();
  });
}
3. Impedir a injeção de SQL
Sempre use consultas parametrizadas ou bibliotecas ORM (como Sequelize ou Knex) para evitar injeção de SQL.
// Using mysql2 with placeholders
const [rows] = await db.execute('SELECT * FROM users WHERE id = ?', [userId]);
4. Validação e higienização de entrada
Valide e higienize todos os dados recebidos usando bibliotecas comoexpress-validatoroujoi.
5. Dados confidenciais seguros
- Nunca armazene senhas em texto simples. Sempre hash com
bcrypt. - Armazene segredos (credenciais de banco de dados, segredos JWT) em variáveis de ambiente, não em código.
6. Limitação e aceleração de taxa
Proteja sua API contra ataques de força bruta e DDoS usando middleware de limitação de taxa comoexpress-rate-limit.
7. Registro e monitoramento
Registra todas as tentativas e erros de autenticação. Use ferramentas de monitoramento para detectar atividades suspeitas.
8. Mantenha as dependências atualizadas
Atualize regularmente Node.js, MySQL e todas as dependências para corrigir vulnerabilidades conhecidas.
Leitura adicional
Mais do blog

Observability Is Not Optional: Make It a Business Standard
Why fragmented monitoring creates blind spots, duplicate spend, and slow incidents — and how to make centralised observability a non-negotiable company standard.

WSL Vault for Compliance: One Tenant Never Opens Another’s Secrets
How WSL Vault keeps app, team, and environment tenants cryptographically isolated — so a stolen root-style token cannot empty the estate — and why dual-tenant control beats secrets sprawl.

Workstation AI Shop: Promoting the AI Sales Storefront Through int → test → acc → prod
Workstation AI Shop sells GPU machines with a fully autonomous AI Sales Agent that configures the basket. See how Ring Promoter moves each build through int → test → acc → prod — with Orbit screenshots release engineers and stakeholders share.