Blog
Beveiliging van API's in Node.js- en MySQL-projecten: best practices en codevoorbeelden
Best practices voor API-beveiliging in Node.js en MySQL
Op deze pagina
Beveiliging van API's in Node.js- en MySQL-projecten
API's vormen de ruggengraat van moderne web- en mobiele applicaties. Bij het bouwen van API's met Node.js en MySQL moet beveiliging een topprioriteit zijn. Deze gids behandelt essentiële best practices en codevoorbeelden om u te helpen uw API's te beveiligen.
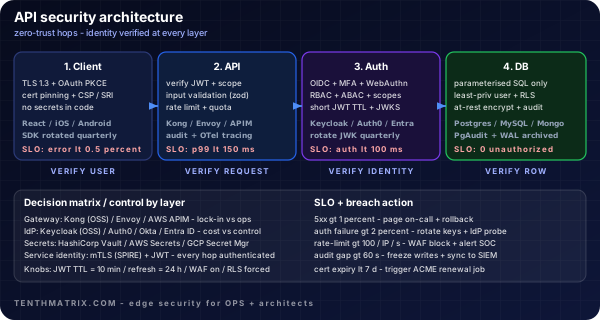
API Beveiligingsarchitectuur
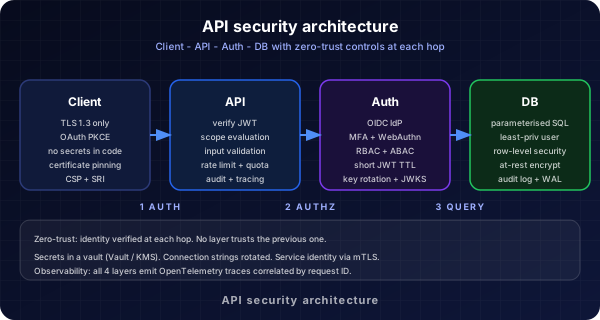
Dit diagram toont een gelaagde benadering van API-beveiliging, inclusief gateway, WAF, authenticatie en databasebescherming.
API-gateway en WAF
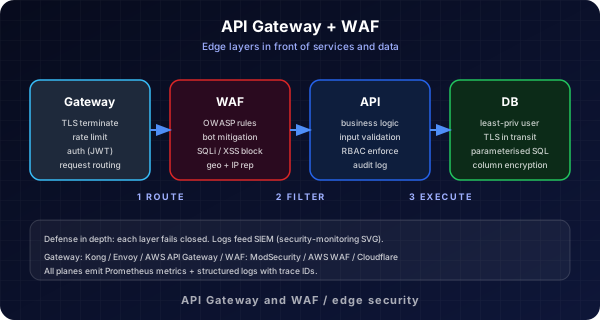
Gebruik een API Gateway en Web Application Firewall (WAF) om de beveiliging, snelheidsbeperking en aanvraagvalidatie te centraliseren. Dit helpt kwaadaardig verkeer te blokkeren voordat het uw Node.js-app bereikt.
Gebruiker naar DB Flow
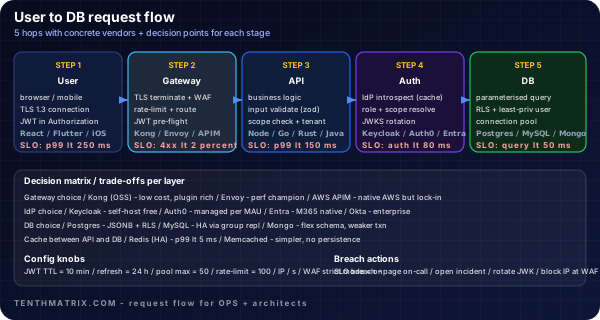
Dit diagram toont de veilige stroom van gebruiker naar database, met authenticatie- en autorisatiecontroles bij elke stap.
1. Gebruik HTTPS overal
Bedien uw API altijd via HTTPS om gegevens onderweg te versleutelen. Gebruikletsencryptof een commercieel SSL-certificaat.
2. Authenticatie en autorisatie
- JWT (JSON Web Tokens):Gebruik JWT voor staatloze authenticatie. Geef tokens uit bij het inloggen en verifieer ze bij elk verzoek.
- Op rollen gebaseerde toegangscontrole (RBAC):Beperk de toegang tot gevoelige eindpunten op basis van gebruikersrollen.
// Example: JWT middleware
const jwt = require('jsonwebtoken');
function authenticateToken(req, res, next) {
  const token = req.headers['authorization']?.split(' ')[1];
  if (!token) return res.sendStatus(401);
  jwt.verify(token, process.env.JWT_SECRET, (err, user) => {
    if (err) return res.sendStatus(403);
    req.user = user;
    next();
  });
}
3. Voorkom SQL-injectie
Gebruik altijd geparametriseerde queries of ORM-bibliotheken (zoals Sequelize of Knex) om SQL-injectie te voorkomen.
// Using mysql2 with placeholders
const [rows] = await db.execute('SELECT * FROM users WHERE id = ?', [userId]);
4. Invoervalidatie en sanering
Valideer en zuiver alle binnenkomende gegevens met behulp van bibliotheken zoalsexpress-validatorofjoi.
5. Beveilig gevoelige gegevens
- Bewaar nooit wachtwoorden in platte tekst. Altijd hashen met
bcrypt. - Bewaar geheimen (DB-referenties, JWT-geheimen) in omgevingsvariabelen, niet in code.
6. Snelheidsbeperking en throttling
Bescherm uw API tegen brute-force- en DDoS-aanvallen met behulp van snelheidsbeperkende middleware zoalsexpress-rate-limit.
7. Loggen en monitoren
Registreer alle authenticatiepogingen en fouten. Gebruik monitoringtools om verdachte activiteiten te detecteren.
8. Houd afhankelijkheden bijgewerkt
Update regelmatig Node.js, MySQL en alle afhankelijkheden om bekende kwetsbaarheden te patchen.
Verder lezen
Meer van de blog

Observability Is Not Optional: Make It a Business Standard
Why fragmented monitoring creates blind spots, duplicate spend, and slow incidents — and how to make centralised observability a non-negotiable company standard.

WSL Vault for Compliance: One Tenant Never Opens Another’s Secrets
How WSL Vault keeps app, team, and environment tenants cryptographically isolated — so a stolen root-style token cannot empty the estate — and why dual-tenant control beats secrets sprawl.

Workstation AI Shop: Promoting the AI Sales Storefront Through int → test → acc → prod
Workstation AI Shop sells GPU machines with a fully autonomous AI Sales Agent that configures the basket. See how Ring Promoter moves each build through int → test → acc → prod — with Orbit screenshots release engineers and stakeholders share.