Blog
Protección de API en proyectos Node.js y MySQL: mejores prácticas y ejemplos de código
Mejores prácticas para la seguridad de API en Node.js y MySQL
En esta página
Protección de API en proyectos Node.js y MySQL
Los API son la columna vertebral de las aplicaciones web y móviles modernas. Al construir API con Node.js y MySQL, la seguridad debe ser la máxima prioridad. Esta guía cubre las mejores prácticas esenciales y ejemplos de código para ayudarle a proteger sus API.
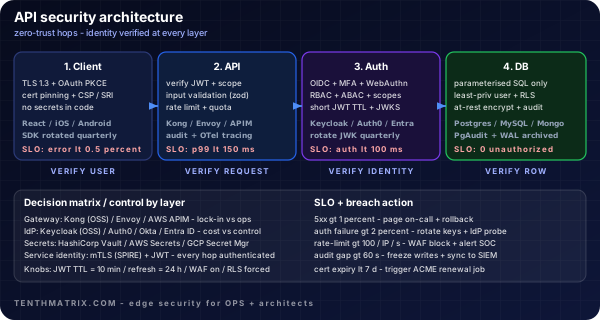
API Arquitectura de seguridad
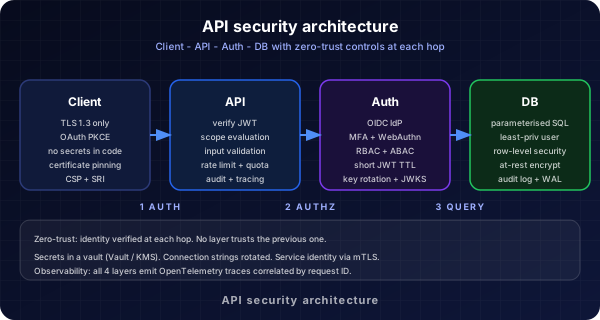
Este diagrama muestra un enfoque en capas para la seguridad de API, que incluye puerta de enlace, WAF, autenticación y protección de bases de datos.
API Puerta de enlace y WAF
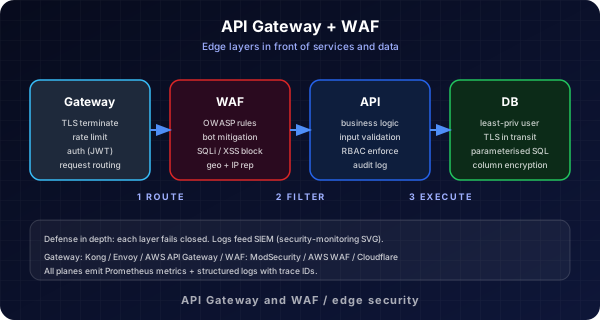
Utilice una puerta de enlace API y un firewall de aplicaciones web (WAF) para centralizar la seguridad, la limitación de velocidad y la validación de solicitudes. Esto ayuda a bloquear el tráfico malicioso antes de que llegue a su aplicación Node.js.
Usuario a flujo de base de datos
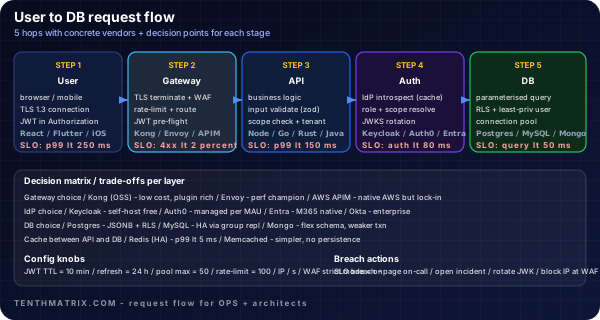
Este diagrama muestra el flujo seguro desde el usuario a la base de datos, con comprobaciones de autenticación y autorización en cada paso.
1. Utilice HTTPS en todas partes
Utilice siempre su API sobre HTTPS para cifrar datos en tránsito. Utiliceletsencrypto un certificado comercial SSL.
2. Autenticación y autorización
- JWT (Tokens web JSON):Utilice JWT para autenticación sin estado. Emita tokens al iniciar sesión y verifíquelos en cada solicitud.
- Control de acceso basado en roles (RBAC):Restrinja el acceso a puntos finales confidenciales según los roles de los usuarios.
// Example: JWT middleware
const jwt = require('jsonwebtoken');
function authenticateToken(req, res, next) {
  const token = req.headers['authorization']?.split(' ')[1];
  if (!token) return res.sendStatus(401);
  jwt.verify(token, process.env.JWT_SECRET, (err, user) => {
    if (err) return res.sendStatus(403);
    req.user = user;
    next();
  });
}
3. Prevenir la inyección de SQL
Utilice siempre consultas parametrizadas o bibliotecas ORM (como Sequelize o Knex) para evitar la inyección de SQL.
// Using mysql2 with placeholders
const [rows] = await db.execute('SELECT * FROM users WHERE id = ?', [userId]);
4. Validación y desinfección de entradas
Valide y desinfecte todos los datos entrantes utilizando bibliotecas comoexpress-validatorojoi.
5. Proteger datos confidenciales
- Nunca almacene contraseñas en texto plano. Siempre haga hash con
bcrypt. - Almacena secretos (credenciales de base de datos, secretos JWT) en variables de entorno, no en código.
6. Limitación y regulación de velocidad
Proteja su API de ataques de fuerza bruta y DDoS utilizando middleware de limitación de velocidad comoexpress-rate-limit.
7. Registro y monitoreo
Registra todos los intentos y errores de autenticación. Utilice herramientas de monitoreo para detectar actividades sospechosas.
8. Mantener las dependencias actualizadas
Actualice periódicamente Node.js, MySQL y todas las dependencias para parchear vulnerabilidades conocidas.
Lectura adicional
Más del blog

Observability Is Not Optional: Make It a Business Standard
Why fragmented monitoring creates blind spots, duplicate spend, and slow incidents — and how to make centralised observability a non-negotiable company standard.

WSL Vault for Compliance: One Tenant Never Opens Another’s Secrets
How WSL Vault keeps app, team, and environment tenants cryptographically isolated — so a stolen root-style token cannot empty the estate — and why dual-tenant control beats secrets sprawl.

Workstation AI Shop: Promoting the AI Sales Storefront Through int → test → acc → prod
Workstation AI Shop sells GPU machines with a fully autonomous AI Sales Agent that configures the basket. See how Ring Promoter moves each build through int → test → acc → prod — with Orbit screenshots release engineers and stakeholders share.